Вас можно узнать без IP и cookies: как работает поведенческая деанонимизация
Привет! На связи CyberYozh AcademyСовременные системы всё чаще смотрят не только на то, откуда вы пришли, но и на то, как вы ведёте себя в интерфейсе: с какой задержкой нажимаете клавиши, как ведёте курсор к кнопке, где делаете микропаузу перед кликом, как скроллите страницу и даже как строите фразы. Google прямо пишет, что reCAPTCHA v3 выставляет оценку риска (score) на основе взаимодействий пользователя с сайтом, а не только по «техническим» признакам.
У пользователя есть не только IP-адрес, cookies и набор HTTP-заголовков. Есть ещё и поведенческий профиль — своего рода цифровой почерк. И именно этот слой классические средства анонимности закрывают хуже всего. VPN скрывает IP-адрес, Tor разрывает сетевую цепочку и затрудняет связывание запросов, антидетект подменяет часть клиентских параметров. Но ни один из этих инструментов сам по себе не меняет ваш ритм набора текста, инерцию движения мыши или индивидуальный стиль письма. Исследователи отмечают: маскировки пространственных признаков вроде IP недостаточно, если атакующий анализирует поведение пользователя.
Что входит в аутентификацию пользователя?
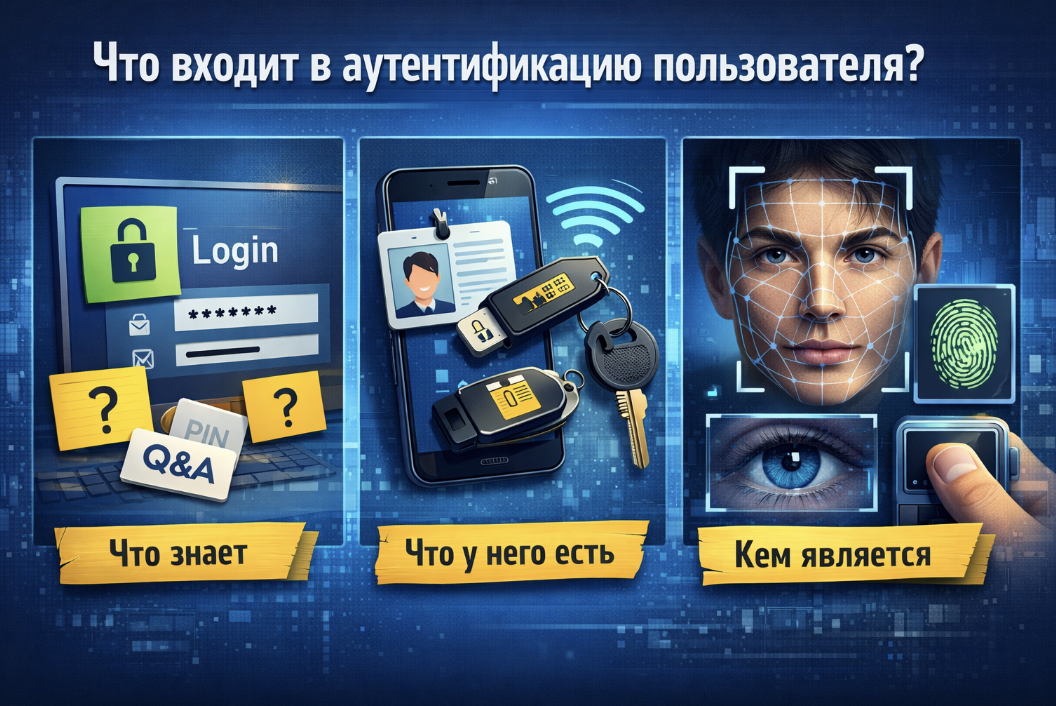
Аутентификация пользователя — это проверка, действительно ли человек, входящий в сервис или приложение, тот, за кого себя выдаёт. Обычно для этого используют три типа факторов.
Что человек знает. Например, логин и пароль, PIN-код или ответы на контрольные вопросы. Такой подход называют аутентификацией на основе знаний.
Что у человека есть. Речь о физическом носителе: пропуске, токене, смартфоне или ключе безопасности.
Кем человек является. Сюда относятся биометрические признаки. Они бывают двух видов:
— физиологические: лицо, отпечаток пальца, радужка глаза;
— поведенческие: манера печатать, двигать мышью, нажимать на экран смартфона или выполнять жесты.
Сегодня самым распространённым способом входа всё ещё остаются пароли и другие методы из первой категории. Но всё активнее развиваются альтернативы — например, распознавание лица и стандарты FIDO. FIDO (Fast Identity Online) — это открытые стандарты безопасной беспарольной аутентификации, использующие криптографические ключи и биометрию для защиты от фишинга. Одно из новых направлений в этой области — поведенческая биометрия. Она определяет пользователя по тому, как именно он взаимодействует с устройством: как печатает, двигает мышью, пользуется телефоном и совершает другие привычные действия.
Проверка по клавиатурному почерку устроена относительно просто: система сначала учится распознавать ваш обычный стиль печати, а затем сравнивает новые нажатия с этим образцом. Она смотрит не на сам текст, а на то, как вы его набираете: с какой скоростью печатаете, как долго удерживаете клавиши и какие паузы делаете между нажатиями.
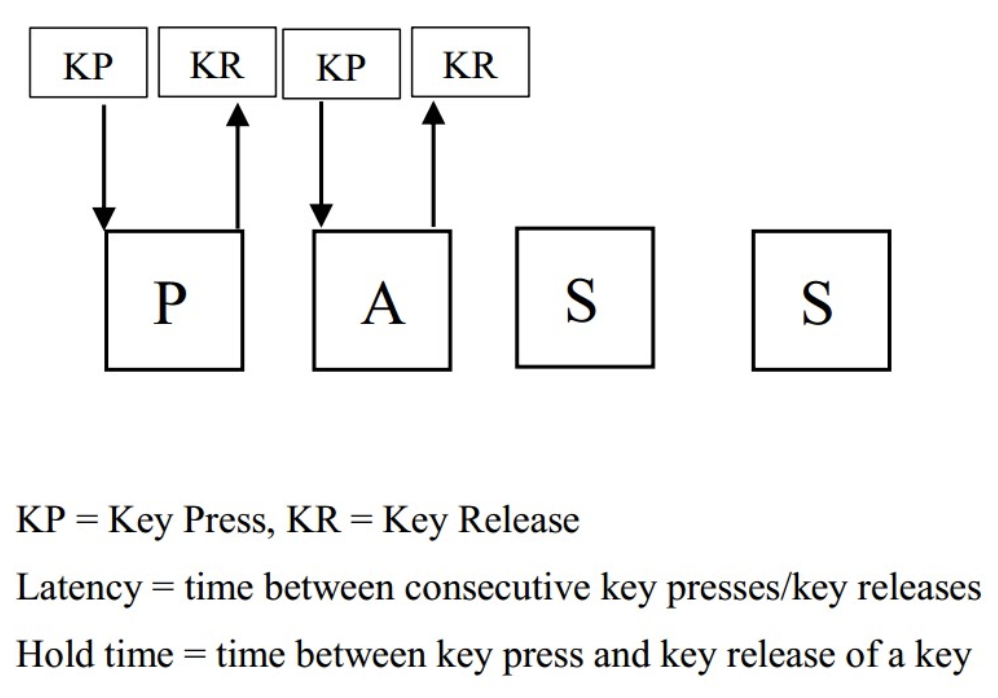
Источник: https://arxiv.org/html/2303.04605v2 Временные характеристики нажатий клавиш используются для создания шаблона пользователя, а затем сравниваются во время проверки. Между двумя последовательными нажатиями можно выделить несколько параметров: время удержания каждой клавиши, интервал между нажатием первой и нажатием второй клавиши (KP2 − KP1), между нажатием первой и отпусканием второй (KR2 − KP1), между отпусканием первой и нажатием второй (KP2 − KR1), а также между отпусканием первой и отпусканием второй (KR2 − KR1).
Если классические меры приватности защищают маршрут пользователя, то поведенческая биометрия работает по следам, которые он оставляет уже после входа на сайт. Для модели не так важно, из какой страны пришёл запрос, если она видит знакомый рисунок взаимодействия: характерные задержки между нажатиями, типичные траектории курсора, привычную длину пауз и узнаваемую манеру набора текста.
Для аутентификации исследователи обычно используют три типа данных о нажатиях клавиш.
1. Свободный текст — также известный как динамический текст. Он позволяет пользователю печатать без жёстких ограничений. Например, если человек пишет абзац на произвольную тему, это и есть текст в свободной форме. Такой подход может обеспечивать непрерывную аутентификацию по мере ввода текста.
2. Фиксированный текст — или статический текст. Он остаётся неизменным и при создании шаблона, и при последующей проверке. Например, данные о вводе пароля могут использоваться как дополнительный фактор аутентификации.
3. Полуфиксированный текст сочетает черты свободного и фиксированного. Примером могут быть команды Linux или данные о нажатиях клавиш при заполнении веб-форм.
Это и есть главный сдвиг в модели угроз. Раньше было достаточно скрыть адрес и устройство. Теперь всё чаще приходится думать о том, как скрыть поведенческие паттерны самого пользователя.
Четыре всадника поведенческой деанонимизации
Теперь разберём подробнее, что может выдать пользователя даже при смене IP и использовании анонимного браузера.
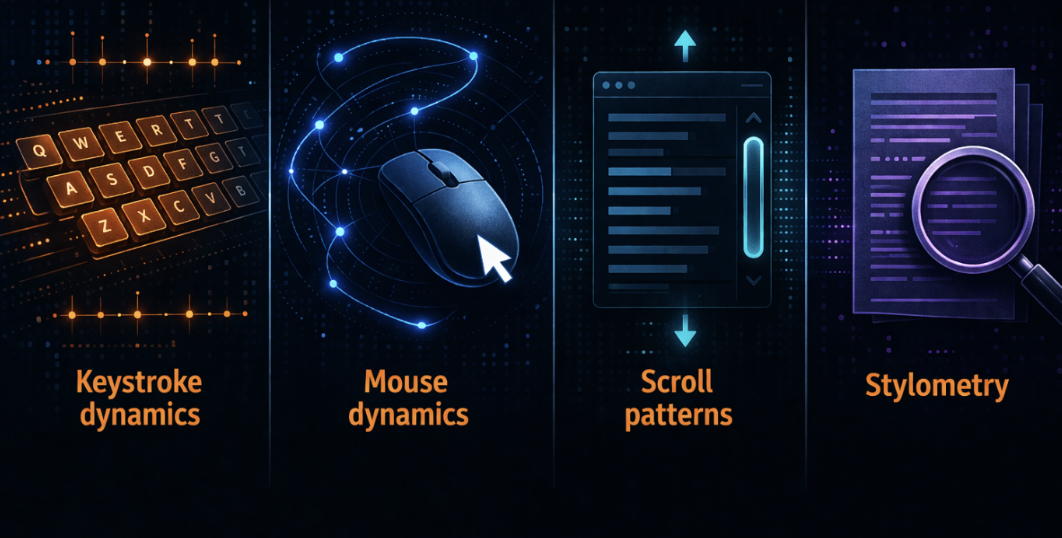
1. Keystroke dynamics: ритм печати
Keystroke dynamics — один из самых старых и изученных разделов поведенческой биометрии. Система измеряет не то, что вы печатаете, а как. Базовые признаки здесь давно известны: время удержания клавиши, задержка между нажатиями, характер пауз, типичные переходы между конкретными символами.
На практике это означает, что один и тот же пароль для системы может выглядеть по-разному у двух людей. Один печатает короткими резкими касаниями. Другой держит клавиши чуть дольше. Один делает микропаузу перед заглавной буквой, другой — перед цифрами. Один часто исправляется, другой печатает ровно.
Пароль можно украсть. Cookies можно скопировать. Устройство можно подменить. Но вместе с ними злоумышленнику придётся воспроизвести ещё и то, как именно владелец аккаунта вводит текст.
Отдельные лабораторные работы показывают очень высокие результаты на конкретных датасетах. В целом keystroke dynamics даёт достаточно высокую различающую способность и поэтому рассматривается как практический механизм верификации, хотя качество его применения сильно зависит от сценария, объёма данных и условий эксперимента.
2. Mouse dynamics: система видит не только клик, но и путь к нему
Если клавиатура выдаёт ритм печати, то мышь — моторный почерк. Причём куда более детальный, чем кажется. В обзорах по динамике управления мышью перечисляются такие признаки, как скорость, ускорение, углы перемещения, время клика, число пауз и другие параметры.
Для человека движение курсора — бессознательная механика. Для модели — богатый поток сигналов. Один пользователь ведёт мышь почти по прямой. Другой слегка «виляет». Один замедляется перед кликом. Другой проскакивает цель и возвращается назад. Один любит длинные плавные дуги. Другой — ломаные перемещения.
Всё это можно оцифровать и использовать для антибот-задач и антифрода. Такой механизм уже применяется: исследование трекинга движений мыши показало, что как минимум 1,2% сайтов из топа Tranco, охватывающих около 80 тысяч пользователей, анализируют посетителей по этим признакам. Это не значит, что все они строят полноценные биометрические профили, но движения курсора уже рассматриваются как полезный источник поведенческих данных.
3. Scroll patterns: скролл — это тоже сигнал
Многие считают прокрутку страницы слишком грубым признаком. На деле скролл тоже может входить в поведенческий профиль. В исследованиях этот паттерн рассматривается как отдельный тип взаимодействия: последовательность, направление, длина прокруток и интервалы между ними.
Один пользователь читает страницу длинными протяжками. Другой двигается короткими рывками, часто останавливаясь. Один быстро пролистывает верх страницы и зависает на середине текста. Другой возвращается назад и перечитывает.
Сам по себе этот сигнал не так показателен, как тайминги клавиатуры или траектория мыши. Но в комбинации с кликами, паузами и движением курсора он становится частью устойчивого поведенческого рисунка. А поведенческая деанонимизация почти никогда не строится на одном магическом признаке — обычно используют сочетание сигналов, которое в сумме даёт практическую ценность.
4. Stylometry: вас может выдать сам текст
Самый неприятный слой — стилистический. Потому что он вообще не связан ни с железом, ни с браузером. Stylometry анализирует авторский след в тексте: длину предложений, частоту определённых слов, пунктуацию, устойчивые конструкции, орфографические привычки, в том числе ошибки, и синтаксис.
Именно поэтому stylometry опасна для тех, кто считает Tor или анонимные аккаунты достаточной защитой. Если человек пишет много, регулярно и в своём естественном стиле, он оставляет достаточно материала для связывания сообщений между площадками. Исследования по даркнет-форумам прямо ставят такую задачу: находить пользователей с аккаунтами на нескольких площадках и связывать их по стилю письма. Можно скрыть устройство, маршрут трафика и клиентское окружение — и всё равно оставить подпись в манере письма.
Кто уже использует поведенческие сигналы
Anti-bot и risk scoring. Один из самых показательных примеров — reCAPTCHA v3. Google пишет, что механизм работает без задач в духе «выберите все светофоры» и оценивает риск на основе истории взаимодействий пользователя с сайтом. То есть поведенческие сигналы применяются не только в системах, которые прямо называют себя биометрическими, но и внутри более широких платформ оценки риска.
Пользователь видит только результат: его либо пропустили, либо заблокировали, либо попросили пройти дополнительную проверку. Но под капотом может работать комбинация технических и поведенческих признаков.
Банковский антифрод. Финансовый сектор использует поведенческие сигналы особенно активно, потому что там важна не только идентификация, но и оценка того, соответствует ли текущая сессия привычному поведению владельца аккаунта. Публичные кейсы BioCatch описывают использование поведенческой биометрии в банковских сервисах для анализа сигналов и паттернов в реальном времени и выявления мошеннической активности.
Для банка критично понимать, похоже ли текущее взаимодействие на нормальное поведение клиента. Если пароль введён верно, устройство не вызывает подозрений, но поведение в интерфейсе резко отличается от привычного, система может посчитать такую сессию рискованной.
Расследования и анализ анонимных сообществ. Здесь на первый план выходит stylometry: попытка связать одного и того же автора с разными псевдонимами на разных площадках.
Можно ли защититься
Реальность сложнее: полностью убрать поведенческий след почти невозможно, но снизить его способность идентифицировать человека — реально.
Обфускация ввода
Один из прямых подходов — зашумление таймингов ввода. Работа Monaco и Tappert показала, что даже случайная задержка порядка 25 мс между нажатиями клавиш может заметно ухудшать точность идентификации. Проект Whonix документирует риск деанонимизации по паттернам мыши и клавиатуры и рекомендует Kloak как инструмент, добавляющий случайные задержки к событиям ввода.
Это не волшебная кнопка. Слишком сильный шум ухудшает UX. Слишком слабого может быть недостаточно, чтобы анонимизировать пользователя. Но сам принцип важен: поведенческий профиль можно не только собирать, но и искажать.
Снижение объёма живого взаимодействия
Более прозаичный подход — меньше вводить чувствительные тексты непосредственно в веб-интерфейсах. Черновики офлайн, вставка готового текста вместо живого набора, сокращение числа сообщений, разделение публичной и чувствительной активности — всё это не устраняет риск, но снижает количество и качество наблюдаемых признаков. А значит, усложняет сбор данных и их анализ алгоритмами машинного обучения.
Если текст сам по себе выдаёт автора, можно попытаться переписать его в другом стиле с помощью ИИ. Но исследования показывают, что и это не всегда срабатывает. Многие методы маскировки сами оставляют заметный след, а тексты могут распознаваться как искусственно искажённые.
Анонимность 3.0: защищать нужно не только IP, но и поведение
Главная ошибка старой модели приватности — считать, что пользователя характеризуют только адрес, устройство и браузер, которые можно скрыть. В 2026 году этого уже недостаточно. У пользователя есть ещё и цифровой почерк: ритм нажатий, траектория мыши, манера чтения, способ прокрутки, стиль речи и письма.
Именно поэтому современная анонимность — это не только сокрытие идентификаторов, но и управление наблюдаемым поведением. Важно не просто спрятать устройство, но по возможности и самого человека за этим устройством. Не дать алгоритмам машинного обучения выявить единый паттерн и связать между собой разные сообщения в сети, уверенно приписав их одному и тому же автору.
VPN остаётся первым слоем защиты. Tor — важным инструментом. Антидетект полезен в своей нише. Но поверх всего этого существует ещё один класс угроз — поведенческий. И чем раньше это поймут те, кто всерьёз занимается приватностью и безопасностью, тем меньше у них будет ложного чувства защищённости.
VPN защищает IP. Антидетект скрывает часть клиентского окружения. Но кто защитит ваш стиль печати, цифровой почерк и поведенческий профиль?
Курс «Анонимность и безопасность 3.0» от CyberYozh Academy как раз разбирает следующий слой угроз: не только сетевую анонимность, но и защиту от поведенческого профилирования — одной из самых недооценённых угроз приватности на сегодня.