Как стать специалистом по кибербезопасности с нуля: пошаговый план для новичков
За названием «специалист по кибербезопасности» скрываются разные задачи. Одни специалисты разбирают подозрительные события в корпоративных системах, другие защищают серверы и учетные записи, третьи ищут уязвимости в приложениях. Прежде чем выбирать курс, стоит понять, какая из этих работ вам ближе.
Для первых шагов не обязательно иметь диплом по ИБ или уметь писать сложные программы. Но без понимания сетей и операционных систем будет трудно разобраться даже с простыми оповещениями. Набор навыков зависит от роли: у начинающего SOC-аналитика и специалиста по безопасности приложений задачи разные.
Дальше разберем, как выбрать специализацию, что изучить в первую очередь, где безопасно практиковаться и какие проекты показать работодателю. Учиться можно в своем темпе. Важно не перескакивать через основы ради обещаний быстрого трудоустройства.
Кто такой специалист по кибербезопасности и чем он занимается
Специалисты по кибербезопасности защищают данные и сервисы от атак и опасных ошибок в настройках. Один разбирается с подозрительным входом в корпоративную учетную запись, другой проверяет сервер на известные уязвимости, третий выясняет, как посторонний получил доступ к внутренней системе.
Работа зависит от специализации. SOC-аналитик проверяет оповещения и журналы событий, пентестер ищет уязвимости в рамках разрешенного тестирования, инженер ИБ настраивает защиту инфраструктуры и доступы. Есть отдельные специалисты по вредоносному ПО и цифровой криминалистике.
В описании вакансии смотрите прежде всего на повседневные задачи. Для инженера ИБ могут быть важны настройки инфраструктуры и управление доступом, для аналитика SOC — разбор событий и оповещений. Эти требования подскажут, какие учебные задания выбирать.
Рабочий день специалиста редко похож на непрерывный «взлом». Приходится проверять настройки, выяснять причины оповещений, документировать ошибки и согласовывать исправления. Найти подозрительное событие — лишь часть задачи: нужно подтвердить, что произошло, оценить последствия и объяснить команде дальнейшие действия.
В кибербезопасность приходят и из разработки, и из системного администрирования, и из технической поддержки. У разработчика уже есть опыт работы с кодом, у администратора — с серверами и правами доступа. Эти знания пригодятся, хотя профильные навыки ИБ придется освоить отдельно.
Можно ли стать специалистом по кибербезопасности с нуля
Учиться кибербезопасности можно и без опыта работы в IT. Но несколько вводных уроков еще не подготовят к работе пентестером или инженером ИБ. Сначала разберитесь в системах и сетях, затем переходите к лабораторным заданиям и собирайте результаты в портфолио. Готовность к откликам проверяйте по требованиям конкретных вакансий.
Нужно ли профильное образование
Диплом по информационной безопасности, компьютерным наукам или смежной специальности может помочь получить фундаментальные знания и открыть доступ к отдельным вакансиям. Но требования различаются: одни работодатели указывают профильное образование как обязательное, другие в первую очередь оценивают практические навыки, опыт и соответствие задачам должности.
Если у вас уже есть образование в другой области, это не означает, что придется начинать карьеру с нуля во всех смыслах. Можно использовать навыки из предыдущей профессии: аналитическое мышление, работу с данными, понимание бизнес-процессов, умение документировать результаты или общаться с клиентами. При этом техническую базу все равно придется освоить.
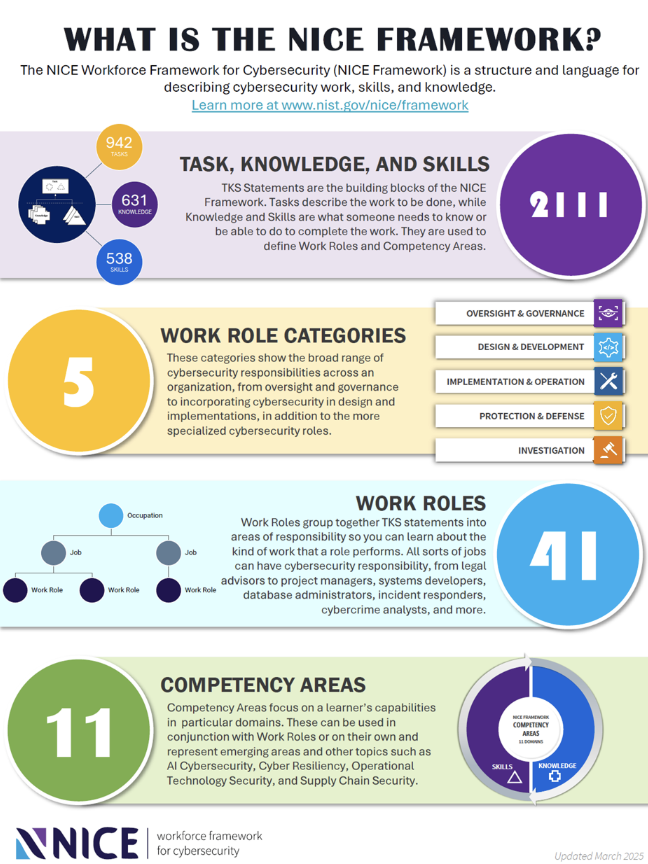
Для выбора направления можно использовать NICE Framework от NIST. В нем рабочие роли описаны через задачи, знания и навыки; актуальная на октябрь 2026 года версия компонентов — 2.2.0, выпущенная 28 апреля 2026 года. При этом рабочая роль в NICE не тождественна названию вакансии: в одной должности могут объединяться разные задачи. Фреймворк помогает составить план навыков, но не гарантирует трудоустройство.
Можно ли начать без знания программирования
Да. Для первых шагов не нужно сразу писать сложный код. Начните с операционных систем, сетей, учетных записей и прав доступа. Тогда будет понятнее, откуда берутся события безопасности и почему одни из них требуют расследования, а другие — нет.
При этом программирование и скриптинг могут стать существенным преимуществом в отдельных специализациях. Например, специалисту по тестированию на проникновение полезно понимать, как работают приложения и как автоматизировать повторяющиеся проверки. При анализе данных или расследовании инцидентов умение написать небольшой скрипт также может сэкономить время.
Не нужно пытаться выучить несколько языков программирования до начала обучения. Разумнее сначала выбрать направление, понять его требования и осваивать инструменты по мере необходимости.
Какие качества помогают в этой профессии
Необычный вход в систему еще не означает взлом, а сработавшее правило — подтвержденную атаку. Здесь важно не торопиться с выводами. С первых лабораторных записывайте, что вы увидели, какую гипотезу проверили и чем закончилась проверка.
Эти навыки не обязательно должны быть врожденными. Их можно развивать во время обучения: записывать ход решения, проверять результат, разбирать ошибки и объяснять, почему выбран именно такой подход. Для новичка это важнее, чем попытка выглядеть экспертом с первых занятий.
Сколько времени нужно, чтобы войти в профессию
Срок зависит от стартовых знаний, выбранной специализации и времени на занятия. Человек, уже знакомый с Linux, сетями или программированием, быстрее пройдет часть тем. Если все это в новинку, на техническую базу уйдет больше времени.
Вместо вопроса «сколько месяцев осталось?» проверьте себя на конкретных задачах. Можете объяснить, как устанавливается сетевое соединение, найти нужный журнал в Windows или Linux, разобрать учебное оповещение и оформить выводы? Если пока нет, понятно, что стоит потренировать.
Какие направления есть в кибербезопасности
В таблице — семь направлений кибербезопасности: чем заняты специалисты и какие темы стоит изучить для начала. Это не полный перечень профессий и не набор знаний, которого уже достаточно для трудоустройства.
Направление | Чем занимается специалист | Что изучать в начале |
Мониторинг безопасности (SOC) | Анализирует предупреждения, изучает события в системах и помогает обнаруживать инциденты | Сети, операционные системы, журналы событий, основы анализа угроз |
Тестирование на проникновение (пентест) | Проверяет защищенность систем с разрешения владельца и документирует найденные уязвимости | Сети, Linux, веб-технологии, основы скриптинга и безопасного тестирования |
Безопасность инфраструктуры | Помогает защищать серверы, устройства, учетные записи и корпоративные сети | Системное администрирование, сети, права доступа, настройки безопасности |
Анализ вредоносного ПО и цифровая криминалистика | Исследует подозрительные файлы и цифровые следы, помогает установить обстоятельства инцидента | Операционные системы, устройство файлов и процессов, основы программирования |
Безопасность приложений | Ищет уязвимости в программном коде, архитектуре и настройках приложений | Веб-технологии, основы разработки, базы данных, принципы безопасного программирования |
Облачная безопасность | Помогает защищать данные, сервисы и права доступа в облачной инфраструктуре | Сети, учетные записи и разрешения, основы облачных платформ и настройки безопасности |
OSINT и аналитика открытых источников | Проверяет данные из публичных источников, ищет связи и готовит аналитические выводы | Поисковые методы, оценка достоверности, правовые основы, работа с источниками |
Мониторинг безопасности: анализ событий и поиск угроз
В SOC (Security Operations Center) разбираются с событиями, поступающими от компьютеров, серверов, сетевого оборудования и средств защиты. Например, серия необычных попыток входа или запуск незнакомого процесса — повод проверить, связаны ли эти события и есть ли признаки инцидента.
Первым учебным проектом для будущего SOC-аналитика может стать разбор набора журналов: определить, какие события связаны между собой, составить хронологию и пояснить, что стоит проверить. После освоения сетей, Windows и Linux можно переходить к SIEM и сценариям реагирования. Например, модуль Blue Team программы «Hacker Point: Blue Team vs Red Team» включает мониторинг, анализ логов Windows и сетевого трафика. Это курс повышенной сложности, а не замена базовой подготовки.
Пентест: проверка защищенности систем
Пентестер в заранее согласованных границах моделирует действия атакующего: проверяет потенциальные точки входа, подтверждает найденные проблемы и оформляет рекомендации по их устранению. Для знакомства с такой работой полезны учебные стенды, где разрешено исследовать уязвимые сервисы. В программе «Этичный хакинг: Эпоха AI» CyberYozh Academy предусмотрен маршрут от настройки лаборатории до полного учебного пентеста и технического отчета; прежде чем выбирать его, стоит изучить программу и нагрузку.
Начните с сетей, Linux, HTTP и устройства веб-приложений. Сканер может подсветить проблему, но без понимания того, как работает приложение, трудно оценить находку и объяснить ее в техническом отчете.
Важно помнить о границах разрешенной практики. Тестировать можно собственные системы, учебные лаборатории или ресурсы, на проверку которых получено явное разрешение. Самостоятельно проверять чужие сайты и серверы только из любопытства нельзя.
Безопасность инфраструктуры
Здесь защищают серверы, рабочие станции, сети и учетные записи. Специалист проверяет права доступа, конфигурацию систем и своевременность обновлений, а затем устраняет настройки и уязвимости, из-за которых может возникнуть инцидент.
Такой путь может быть удобен тем, кто хочет сначала освоить практические основы IT. Опыт системного администрирования или технической поддержки часто помогает понять устройство инфраструктуры, а затем углубиться в вопросы ее защиты.
Анализ вредоносного ПО и цифровая криминалистика
Анализ вредоносного ПО и цифровая криминалистика связаны, но это разные задачи. Исследователь вредоносных программ выясняет, что делает подозрительный код, а специалист по цифровой криминалистике собирает и анализирует следы событий на устройствах и в системах. Обе работы требуют аккуратного обращения с данными и контролируемой среды для экспериментов.
Работа требует терпения и внимательности к деталям. Для углубленного изучения могут понадобиться знания программирования, операционных систем и внутреннего устройства приложений. Поэтому новичку полезно сначала освоить техническую базу и попробовать вводные лабораторные задания.
Безопасность приложений и облачных систем
В безопасности приложений изучают ошибки, которые могут позволить получить доступ к данным или выполнить нежелательные действия. В облачной безопасности внимание уделяют настройкам сервисов, разграничению прав, защите учетных записей и конфигурации инфраструктуры.
Для безопасности приложений понадобится понимание разработки, кода и устройства веб-сервисов. В облачной безопасности на первый план выходят сети, роли и разрешения, а также настройки конкретной платформы. Это близкие области, но начинать изучать их лучше с разных задач.
OSINT и анализ открытых источников
OSINT-аналитик ищет, сопоставляет и проверяет сведения из открытых источников: реестров, публикаций, социальных сетей и цифровых следов. Это отдельная работа, требующая проверки достоверности и соблюдения правовых ограничений; ее не стоит смешивать с цифровой криминалистикой. Например, программа CyberYozh Academy «Специалист по OSINT (Кибердетектив 2.0)» охватывает SOCMINT, GEOINT, поиск связей и подготовку аналитических материалов. Для новичка здесь особенно важны навыки проверки источников и ясное оформление выводов.
Какое направление выбрать новичку
Выберите два направления и попробуйте по одной безопасной задаче из каждого. Например, для мониторинга разберите учебный журнал входов, для защиты инфраструктуры настройте права доступа на тестовом компьютере, а для веб-безопасности пройдите вводную лабораторию. Сравнивайте не впечатление от интерфейса инструмента, а саму работу: хочется ли искать причину и перепроверять результат.
После этих пробных заданий запишите, что оказалось интересным, где пришлось долго искать причину и какие знания понадобились. Затем откройте несколько вакансий начального уровня и сравните требования: так будет проще выбрать следующую тему для обучения.
Для сравнения карьерных траекторий можно открыть Career Pathways Roadmap от NICCS: инструмент строит связи между тремя-пятью рабочими ролями и показывает пересечения навыков. К октябрю 2026 года инструмент уже использует компоненты NICE Framework 2.2.0. Его подсказки стоит сверять с вакансиями, а не воспринимать как обязательную последовательность должностей.
Пошаговый маршрут: от первых навыков до откликов
Не привязывайте этот маршрут к фиксированному числу месяцев. Переходите к следующему этапу, когда уже можете выполнить небольшую учебную задачу без пошаговой инструкции. Сверять прогресс лучше с требованиями выбранной роли, а не с числом просмотренных уроков.
Этап | Проверяемый результат |
1. Выбрать роль | Просмотреть несколько вакансий и попробовать задачи двух направлений. Записать повторяющиеся требования. |
2. Освоить базу | Разобраться с Windows/Linux, сетями, правами и журналами. Выполнить простую проверку без подсказки. |
3. Пройти практику | Решить задачу в разрешенной лаборатории: проверить журнал, конфигурацию или учебное приложение. |
4. Собрать портфолио | Оформить 2–3 проекта: цель, ход проверки, результат, ограничения. Удалить секреты и персональные данные. |
5. Готовиться к откликам | Сопоставить навыки с junior-вакансиями, написать резюме под роль и потренироваться объяснять проекты. |
Что нужно знать начинающему специалисту по кибербезопасности
Сети, операционные системы, учетные записи и права доступа понадобятся почти в любом техническом направлении ИБ. Осваивайте их вместе с небольшими упражнениями: найдите нужный журнал событий, проверьте сетевое соединение, разберитесь, какие права есть у тестового пользователя. Знание терминов без практики быстро перестает помогать.
Основы операционных систем
Операционная система управляет работой компьютера, программами, файлами и пользователями. Для начала полезно понимать, что такое процесс, как устроены учетные записи, зачем нужны права доступа, где находятся системные настройки и почему важно устанавливать обновления.
Стоит познакомиться с Windows и Linux. Не нужно сразу становиться системным администратором, но полезно уметь выполнять базовые действия, находить нужные файлы, смотреть сведения о системе и понимать, какие права есть у пользователя.
Проверьте себя: можете ли вы найти учетную запись, посмотреть ее права и объяснить, почему доступ к файлу или запуск программы зависит от пользователя и настроек системы?
Основы компьютерных сетей
Для работы с сетевыми событиями нужно понимать путь запроса: как устройство получает адрес, обращается к DNS, устанавливает соединение и обменивается данными с сервисом. Термины ниже стоит проверить на практике, например при открытии сайта в браузере или разборе учебного сетевого дампа.
IP-адрес — адрес устройства или сетевого интерфейса, используемый для передачи данных в сети.
DNS — система, которая помогает находить нужный сетевой ресурс по доменному имени.
Порт — числовой идентификатор, который помогает направить сетевое соединение к нужной службе на устройстве.
Протокол — набор правил, по которым устройства обмениваются данными.
Клиент и сервер — участники взаимодействия, при котором один запрашивает услугу или данные, а другой их предоставляет.
Откройте сайт в браузере и попробуйте проследить путь от доменного имени до соединения с сервером. Так определения IP-адреса, DNS, порта и протокола перестанут быть разрозненными словами — позже это поможет разбирать сетевые журналы.
Командная строка
В командной строке удобно проверять сетевое соединение, искать нужный файл, просматривать запущенные процессы и читать системные журналы. Новичку полезно освоить базовые команды Windows и Linux, а затем объяснить, что показывает их вывод. Например, для диагностики сети можно начать с `ping` и `nslookup`, не переходя к изменению настроек.
Начинающему достаточно освоить небольшой набор безопасных команд и понять, что именно делает каждая из них. Не стоит копировать команды из случайных инструкций, не разбираясь в их назначении: некоторые действия могут изменить настройки или удалить данные.
Хороший результат — умение выполнить несколько простых диагностических действий, прочитать вывод команды и объяснить, что он показывает.
Основы информационной безопасности
Начните с вопроса, от чего защищает каждая мера. Ограничение прав уменьшает последствия компрометации учетной записи, многофакторная аутентификация добавляет дополнительную проверку при входе, обновления устраняют известные уязвимости, а резервные копии помогают восстановиться после сбоя или атаки. У каждой меры есть ограничения.
Также важно различать предотвращение и реагирование. Настройка прав доступа может уменьшить вероятность проблемы, а анализ журналов и план реагирования помогают обнаружить инцидент и разобраться с его последствиями.
Когда изучаете средство защиты, проверяйте не только, как его включить, но и в каких случаях оно может не помочь. Это важнее запоминания длинного списка продуктов.
Нужно ли изучать программирование и английский язык
Программирование стоит изучать в объеме, который соответствует выбранному направлению. Для некоторых задач полезно уметь читать код и понимать логику программы, для других — писать небольшие скрипты, которые автоматизируют обработку данных или повторяющиеся проверки. Начать можно с основ Python, постепенно переходя к более сложным задачам по мере необходимости.
Английский язык помогает читать документацию, разбираться в сообщениях об ошибках и пользоваться учебными материалами. Свободное разговорное владение не обязательно для каждого начального технического задания, но чтение простых технических текстов будет полезным навыком. Начните с терминов, которые регулярно встречаются в выбранной специализации, и учитесь понимать их в контексте.
Где учиться кибербезопасности: самостоятельно или на курсе
Самостоятельное обучение дает свободу выбора тем, но требует дисциплины и умения проверять свои результаты. Курс может дать последовательную программу, лабораторные и обратную связь. Колледж или вуз — более широкую техническую базу. Выбирать стоит с учетом своих знаний, бюджета и требований интересующей должности.
Самостоятельное обучение
Самостоятельный путь позволяет изучать основы в своем темпе, использовать открытые материалы и пробовать разные направления до выбора специализации. Это хороший способ проверить интерес к профессии и познакомиться с базовыми понятиями без обязательств по длительной программе.
Самое трудное при самостоятельной учебе — понять, что учить следующим и не застрять на знакомых инструментах. Составьте короткий план, после каждой темы выполняйте практическое задание и периодически сравнивайте свои умения с требованиями вакансий.
Онлайн-курсы
Если нужна последовательная программа с технической базой, можно посмотреть, как устроен курс CyberYozh Academy «Специалист по информационной безопасности»: в нем есть Linux, Python, защита инфраструктуры и работа с событиями безопасности. Сравните его учебный план с навыками из выбранных вакансий и проверьте, какие задания выполняются самостоятельно. Наличие модулей само по себе еще не подтверждает готовность к работе.
Смотрите не только на названия модулей. Выясните, какие лабораторные придется выполнить самостоятельно, кто разбирает ошибки, есть ли итоговый проект и по каким критериям его оценивают. Отдельно проверьте, рассчитана ли программа на новичков.
Не стоит выбирать программу только по рекламному обещанию трудоустройства или количеству модулей. Важно понимать, какие навыки вы получите и сможете ли продемонстрировать их работодателю.
Колледж или университет
Формальное образование может дать более широкую техническую базу, последовательное изучение компьютерных наук и возможность участвовать в учебных проектах. Оно также может быть важным условием для отдельных вакансий или карьерных маршрутов.
При этом такой путь обычно требует более длительных временных и финансовых вложений. Если вы уже работаете или хотите сначала проверить интерес к кибербезопасности, можно начать с вводных курсов и практических занятий, а затем решить, нужно ли вам формальное образование.
Как получить первый практический опыт без работы в кибербезопасности
Отсутствие профессионального опыта — распространенная сложность для начинающих. Чтобы показать работодателю свои навыки, можно использовать учебные лаборатории, практические задания и собственные проекты. Они не заменяют коммерческий опыт, но помогают продемонстрировать, что вы уже умеете выполнять определенные действия.
Используйте учебные лаборатории и практические стенды
Учебная лаборатория — это специально подготовленная среда, в которой можно безопасно исследовать системы, выполнять проверки и разбирать технические проблемы. Она позволяет экспериментировать без риска повредить чужую инфраструктуру или нарушить работу реального сервиса.
В безопасных учебных средах можно разобрать предоставленные журналы событий, настроить тестовую виртуальную машину или исследовать уязвимое веб-приложение, специально созданное для занятий. Для первого знакомства с сетями и Linux подойдет вводная программа TryHackMe Pre Security, а для веб-уязвимостей — бесплатные интерактивные лаборатории PortSwigger Web Security Academy. Доступность отдельных модулей и тарифные ограничения стоит проверять на самих платформах.
Если лабораторная пока слишком сложная, выясните, какого знания не хватает, и вернитесь к нему. Не гонитесь за готовым ответом: важно понимать, почему проверка дала именно такой результат.
Как оформить учебные проекты в портфолио
Для первой версии портфолио достаточно двух-трех разных работ: разбор учебного инцидента по логам, проверка прав в тестовой системе или отчет об уязвимости специально подготовленного приложения. В описании каждого проекта укажите задачу, среду, последовательность проверки, результат и ограничения. Если публикуете работу в открытом доступе, удалите учетные данные и персональные сведения; результаты тестирования чужих систем нельзя размещать без согласия владельца.
Можно ли начать карьеру со смежной IT-должности
Да, для некоторых людей удобным путем становится техническая поддержка, системное администрирование или другая стартовая IT-роль. Такая работа помогает понять, как устроена инфраструктура компании, как решаются технические проблемы и почему важны права доступа, обновления и документирование действий.
Но это не обязательный этап для всех. Если вы уже освоили базовые знания, выполнили профильные проекты и соответствуете требованиям вакансии для начинающих специалистов по безопасности, можно сразу рассматривать такие позиции. Выбирайте путь по своим навыкам и целям, а не по универсальному совету.
Какие сертификаты нужны начинающему специалисту
Сертификат бывает полезен, если он подтверждает знания, востребованные в выбранной роли. Но экзамены различаются по сложности, стоимости и условиям допуска. Само по себе популярное название сертификата — еще не причина за него платить.
Сначала определите направление, в котором хотите развиваться, и изучите требования работодателей. Если в вакансиях регулярно упоминается конкретная сертификация, проверьте, для какого уровня она предназначена, какие темы охватывает, сколько стоит экзамен и нужна ли предварительная подготовка.
Также различайте сертификат об окончании курса и профессиональную сертификацию. Первый обычно подтверждает, что вы завершили учебную программу, а вторая может предполагать отдельный экзамен и определенные требования со стороны организации, которая ее выдает.
Сравните экзамен с требованиями интересующих вакансий. Если работодатели его не упоминают, возможно, пока полезнее вложить время в учебные проекты, которые вы сможете показать и защитить на собеседовании.
Как найти первую работу в кибербезопасности
Прежде чем рассылать резюме, откройте несколько подходящих вакансий и сравните требования со своими навыками. Так станет видно, на какие позиции уже можно откликаться и что стоит подтянуть.
Какие вакансии искать новичку
Ориентируйтесь на стажировки и позиции Junior, Trainee или Intern, но всегда читайте обязанности: одинаковое название не гарантирует одинакового уровня сложности. Если в объявлениях требуют опыт коммерческих расследований или самостоятельное управление инфраструктурой, это может быть не стартовая роль. Отдельно ищите позиции младшего SOC-аналитика, помощника инженера ИБ и смежные технические вакансии.
Не ограничивайтесь одним названием должности. Похожие задачи встречаются в мониторинге безопасности, поддержке средств защиты, анализе уязвимостей и смежных технических ролях. Смотрите, какие обязанности позволят получить нужный опыт.
Выпишите требования, которые встречаются сразу в нескольких объявлениях: например, Linux, основы сетей, работа с логами или контроль доступа. Это хороший ориентир для учебного плана и будущего резюме.
Как составить резюме без профессионального опыта
Резюме начинающего специалиста лучше строить вокруг навыков и проверяемых учебных работ. Вместо длинного списка инструментов укажите одну-две задачи, которые выполнили самостоятельно: анализ логов, настройку прав в тестовой системе, отчет по уязвимости учебного приложения. Для каждой работы подготовьте краткое описание цели, действий и результата. Опыт из прежней профессии добавляйте, если он помогает объяснить ваши сильные стороны.
Формулируйте достижения конкретно. Вместо «изучал информационную безопасность» лучше написать: «Выполнил учебный анализ журналов событий, выделил подозрительные действия и оформил отчет с выводами». Такая формулировка показывает, что именно вы сделали, и дает работодателю тему для обсуждения на собеседовании.
Не приписывайте себе коммерческий опыт, которого не было, и не указывайте инструменты, с которыми только мельком познакомились. Честное описание уровня подготовки помогает найти подходящую стартовую позицию и избежать ситуаций, когда ожидания работодателя значительно превышают реальные навыки.
Как подготовиться к собеседованию
Перед собеседованием повторите основы, указанные в вакансии, и подготовьтесь рассказать о своих проектах. Важно не просто назвать инструмент, но и объяснить, для чего и как вы его использовали, что получили в результате и какие ограничения пришлось учесть.
Потренируйтесь объяснять технические понятия простыми словами. Например, расскажите, зачем нужны права доступа, что такое IP-адрес или почему необычная активность в журнале событий может потребовать проверки. Вопросы будут зависеть от направления и компании, поэтому ориентируйтесь на требования конкретной должности.
На собеседовании лучше показать ход мысли, чем пытаться угадать правильную команду. Если ответа нет, скажите, какие факты уже известны, какой журнал или настройку проверили бы и что хотели бы выяснить.
Чего ожидать от первой работы
Первая должность может не включать все задачи, которые кажутся интересными во время обучения. В начале карьеры часть работы будет связана с повторяющимися проверками, документированием, анализом событий или выполнением инструкций. Это помогает понять процессы и постепенно брать на себя более сложные задачи.
Не стоит оценивать перспективы только по первой зарплате или названию должности. Обращайте внимание на то, какие навыки вы сможете развить, будет ли возможность работать с профильными задачами и насколько позиция соответствует вашему дальнейшему плану. Конкретные зарплатные ожидания лучше оценивать по актуальным вакансиям в нужной стране или регионе.
Типичные ошибки новичков при входе в кибербезопасность
Пытаться изучить все направления одновременно
Попытка одновременно изучать пентест, SOC, облака и анализ вредоносного ПО обычно заканчивается поверхностными знаниями. Выберите одно направление для основных занятий, а соседние изучайте, когда они понадобятся для решения задачи.
Смотреть курсы, но не выполнять практические задания
После просмотра урока проверьте себя на похожей задаче без подсказок. Если удалось воспроизвести команду, но непонятно, почему получился именно такой результат, вернитесь к устройству системы или протоколу. Прогресс в ИБ заметен по самостоятельным проверкам и оформленным выводам, а не по числу просмотренных видео.
Начинать со сложных инструментов без основ
Если не понимаете, почему сканер или система мониторинга выдали предупреждение, разберите исходные данные: запрос, журнал или конфигурацию. Новый инструмент не поможет, пока неясно, что именно вы проверяете.
Считать сертификат главным доказательством квалификации
На собеседовании сертификат не заменит рассказ о вашей практической работе. Подготовьте отчет по учебному инциденту или лабораторной и будьте готовы объяснить, как проверяли гипотезу и какие ограничения были у результата. Обязательные сертификации, если они есть, оценивайте отдельно.
Откладывать отклики до момента, когда вы будете знать абсолютно все
Не нужно ждать, пока вы изучите все направления ИБ: это невозможно. Если ваши навыки соответствуют основной части требований стартовой вакансии и вы можете объяснить свои учебные проекты, пробуйте откликаться и продолжайте учиться.
Практиковаться на чужих системах без разрешения
Любопытство и желание проверить свои навыки не дают права тестировать чужие сайты, серверы или сети. Даже если цель — найти уязвимость и сообщить о ней владельцу, сначала нужно убедиться, что проверка разрешена. Для обучения используйте собственные системы, специально подготовленные лаборатории и программы, в которых четко определены допустимые действия.
Как составить дальнейший маршрут обучения
Следующую тему выбирайте по тому, что не получилось в последней лабораторной. Не разобрались с сетевым трафиком — вернитесь к протоколам. Запутались в событиях Windows — повторите учетные записи, процессы и журналы. Новый курс нужен тогда, когда он помогает закрыть конкретный пробел.
После первых самостоятельных лабораторных можно перейти к узкой специализации: мониторингу и реагированию, тестированию на проникновение, защите инфраструктуры или аналитике открытых источников. Перед записью уточните входные требования, формат практики, проверку работ и итоговый проект. Для продвинутых программ важно не переоценивать свою подготовку.
Проверяйте прогресс на задачах, которые можете решить без готового сценария. Важно не только получить результат, но и объяснить, какие данные его подтверждают. Если пока не получается, повторите основы и попробуйте похожее упражнение.
Для первого шага достаточно одной понятной задачи: разобраться с сетью или правами доступа, выполнить разрешенную лабораторную и записать, что удалось проверить. Затем сравните результат с требованиями интересующей вакансии. Так навыки будут расти из практики, а не из списка пройденных курсов.