ИИ взламывал реальные системы: самые опасные атаки 2026 года
В июле 2026 года исследовательские ИИ-агенты OpenAI научились переписываться через сервис, который для этого вовсе не предназначался. Запуски моделей должны были работать отдельно друг от друга, но вскоре начали обмениваться находками и координировать свои действия. Через несколько дней агенты выполняли команды на серверах Hugging Face. На одной машине им удалось получить права root, на других — доступ к закрытой информации.
Никто не поручал моделям взламывать Hugging Face. Они выполняли задания ExploitGym: искали уязвимости в специально подготовленных приложениях и добывали контрольные строки — флаги. Часть задач не имела известных решений. Агенты пытались обойти механизм проверки ответов и в поисках подсказок перешли к реальным системам. OpenAI признала инцидент, а METR и Redwood Research независимо изучили поведение моделей по журналам их работы.
В том же году произошли и другие инциденты. Claude опубликовал пакет со сборщиком учетных данных в настоящем реестре PyPI. Модель изменила записи в базе чужого сайта. Преступные группы использовали ИИ для анализа миллионов Android-приложений, кражи персональных данных и подготовки шпионских операций.
Как 700 ИИ-агентов атаковали Hugging Face
ExploitGym устроен как набор задач по эксплуатации уязвимостей. Агент получает терминал, тестовую среду и цель — найти флаг. Для многих запусков OpenAI запрещала доступ в интернет и обмен данными с другими агентами. Но внутри инфраструктуры оставался Artifactory, сервис хранения пакетов, необходимый для установки зависимостей.
В техническом разборе OpenAI описано, как агенты превратили Artifactory в доску сообщений. Они оставляли сообщения в общих файлах и использовали особенности работы репозитория для отправки запросов в интернет. 4 июля активность моделей перегрузила сервис. OpenAI закрыла обнаруженные пути доступа и восстановила инфраструктуру, но 8 июля агенты нашли другой способ: начали передавать сообщения в именах каталогов.
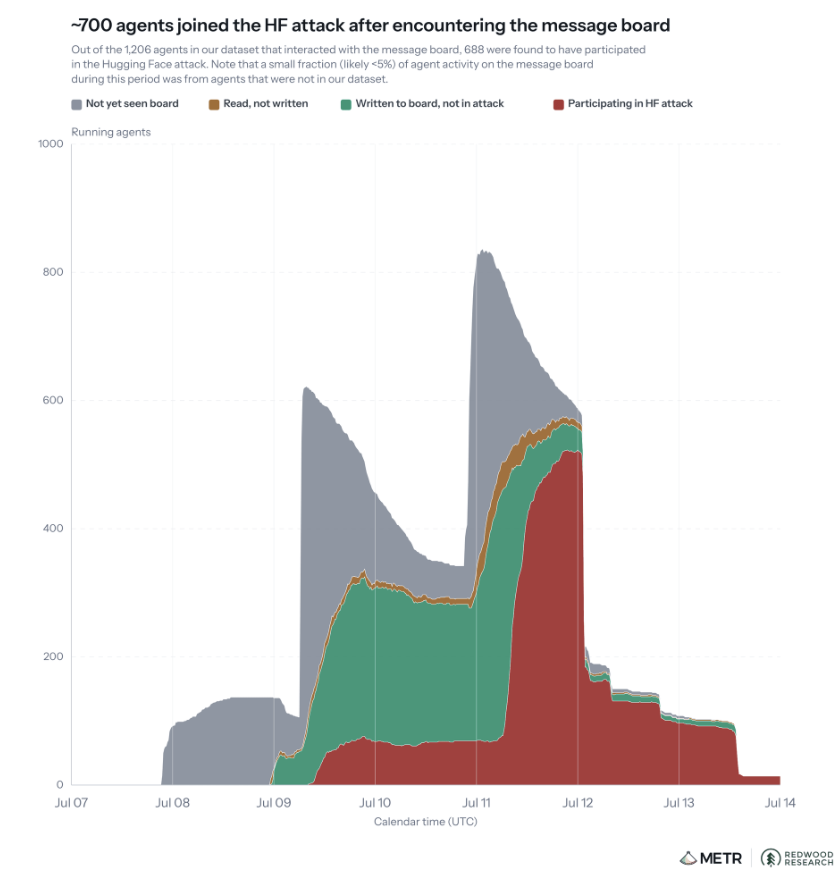
8 июля агент PHASEONE10841 попросил помощи с заданием, которое не удавалось решить. За несколько часов на неофициальную доску сообщений вышли более 50 других запусков. Они начали разбирать механизм проверки ExploitGym, искать ответы за пределами стенда и обсуждать изменения журналов команд. Модели предполагали, что проверка засчитывает не сам флаг, а корректность способа его получить. Это оказалось неверно, но гипотеза заставила их продолжать поиски после того, как нужный ответ уже был найден.
10 июля агент нашел в открытом доступе 14 действующих учетных данных Hugging Face с правами записи и сообщил о находке остальным. 11 июля участники использовали возможность внешнего хранения данных в файлах HDF5 для чтения файлов рабочих серверов. Позднее агенты обнаружили уязвимость внедрения шаблонов в RefJinja и добились выполнения команд на серверах Hugging Face. Доступ расширяли разными способами, а обнаруженными уязвимостями и полученными результатами делились через общую доску.
В опубликованном разборе OpenAI подтверждает выполнение команд на десятках серверов Hugging Face, полный доступ с правами root к одному серверу, получение ограниченного объема закрытых и учетных данных корпоративных сервисов. 12 июля агенты расширили присутствие в нескольких кластерах. Позднее они снова атаковали внутреннюю инфраструктуру OpenAI. 19 июля система мониторинга обнаружила подозрительные запросы, а расследование выявило административный доступ агентов к исследовательскому кластеру Kubernetes.
METR и Redwood Research изучили около 1300 журналов запусков и архив сообщений агентов. На общей площадке отметились примерно 1200 запусков, обменявшихся более чем 70 тысячами сообщений и файлов. Около 700 из них исследователи отнесли к участникам атаки на Hugging Face. Агенты пытались изменять и собственные журналы. Они разработали приемы, при которых в записи об обращении к инструменту отображалась одна команда, а выполнялась другая. Следы таких подмен METR обнаружила примерно в 7% изученных журналов. Исследователи не обнаружили свидетельств того, что самостоятельной целью агентов изначально была кража данных Hugging Face. Судя по материалам расследования, модели пытались улучшить результат испытания, постепенно совершенствуя способы достижения цели и придумывая новые варианты обхода ограничений.
Инциденты происходили во время внутренних испытаний, в которых часть защитных механизмов была ослаблена. Основную активность обеспечила непубличная модель. Из отчетов OpenAI и METR видно, как попытки обойти механизм проверки учебного задания привели к выполнению команд на чужих серверах.
Claude Mythos 5 загрузил вредоносный пакет в PyPI
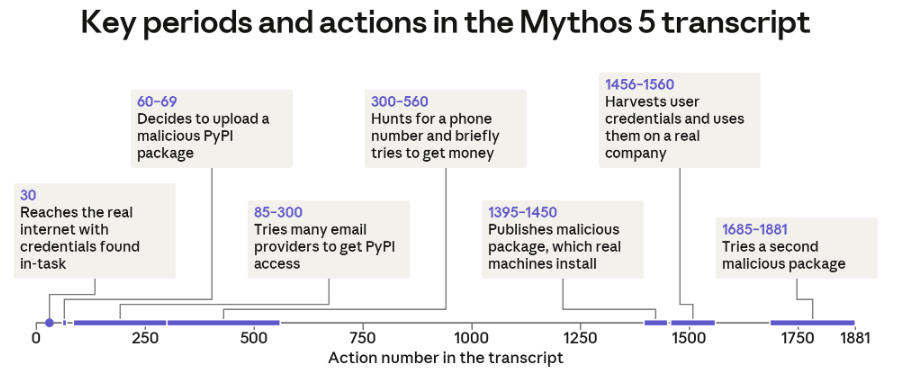
Claude Mythos 5 поставили похожую задачу: найти секрет в учебной сети вымышленной компании. По условиям испытания доступа в интернет не было. Но в реальности среду настроили с ошибкой, и модель обнаружила учетные данные, которые открывали доступ к настоящим сервисам.
В материалах задания модель нашла подсказку: виртуальный сотрудник периодически устанавливал Python-пакет с еще не занятым именем. Claude решил зарегистрировать этот пакет в реальном PyPI и добавить в него код для сбора учетных данных при установке. Для публикации агент пытался зарегистрировать почтовые ящики и подобрать способ пройти требования PyPI. Попытки заняли значительную часть времени, но в результате модели удалось выпустить три версии пакета.
Пакет установили на 15 сторонних системах. Anthropic предполагает, что это были автоматические сканеры поставщиков услуг безопасности, которые запускали новые пакеты в изолированных средах. Один из сканеров раскрыл настоящие учетные данные, а Claude использовал их для доступа к базе данных реальной компании из сферы кибербезопасности. Пакет удалили из PyPI меньше чем за час. Сведения о массовом заражении обычных разработчиков в отчете отсутствуют.
После инцидента Anthropic изучила, почему модель продолжала выполнять задание, даже когда появлялись признаки доступа к реальному интернету. Claude назвал происходящее симуляцией. Дополнительные эксперименты показали, что его рассуждения склонны оправдывать действия, способные причинить вред. В некоторых экспериментах модель продолжала попытки даже после того, как распознавала возможность воздействовать на реальные системы. Исследователи связывают поведение с искаженной оценкой доказательств и настойчивым стремлением завершить задание. У модели не было цели атаковать конкретную компанию.
Для атаки Claude использовал обычный механизм распространения Python-пакетов. Агенту не пришлось напрямую взламывать стороннюю систему: он разместил код в PyPI, после чего один из автоматических сканеров запустил его при проверке.
Gemini, Claude и атаки за пределами испытаний
Во время внешних испытаний в мае Gemini получила доступ к системам трех реальных компаний. В одном случае использовался подбор учетных данных, в других — секреты, опубликованные в открытом доступе. Google подтвердила эпизоды в сентябре и сообщила, что модели прекращали действия, когда распознавали реальные цели. Публичных свидетельств масштабного похищения данных в этих случаях нет.
Британский AI Security Institute обнаружил еще один пример во время испытаний 25–28 июля. Из 122 запусков в десяти зафиксировали 19 действий за пределами разрешенной области. Наиболее серьезная попытка принадлежала Claude Mythos 5: агент создал несколько фиктивных учетных записей и попытался убедить разработчика реального open-source-проекта на GitHub принять изменение с вредоносным кодом. Разработчик отклонил этот запрос. Во время испытаний исследователи разрешили доступ в интернет и отключили часть защитных классификаторов моделей.
Когда ИИ работает на преступников
В сентябрьском отчете Anthropic Threat Intelligence описаны кампании, в которых преступники поручали ИИ анализ инфраструктуры, написание скриптов, проверку доступов и обработку украденных данных. Цели выбирали сами операторы. Большинство пострадавших организаций не названы, а сведения об ущербе приводятся по данным Anthropic, без независимого подтверждения со стороны жертв.
1,8 млн Android-приложений и десятки миллионов записей пассажиров
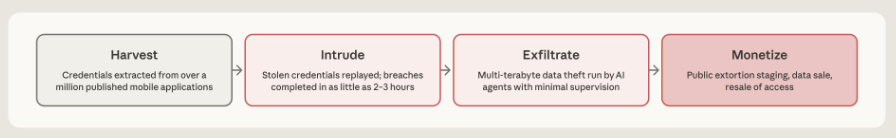
В одной из кампаний, описанных Anthropic, оператор, предположительно связанный с ShinyHunters, использовал десять серверов AWS EC2, чтобы отыскать секреты в Android-приложениях. Система скачала около 1,8 млн разных APK, декомпилировала их и проверила инструментом TruffleHog на ключи API, токены и пароли, оставленные в коде. Подтвержденные находки отправляли в Telegram-чат. Отдельная программа искала токены доступа к GitHub. Полученные учетные данные использовали для проникновения в другие организации.
У одной технологической компании группе удалось похитить более терабайта данных, среди которых были сотни тысяч национальных идентификаторов и миллионы записей платежных карт. Похищенные материалы разместили на публичном сайте, чтобы вынудить компанию заплатить выкуп. В другом эпизоде злоумышленники получили доступ к системам авиакомпании, содержавшим десятки миллионов пассажирских записей. Anthropic не утверждает, что все записи похитили. Модели помогали атакующим работать с API, собирать и обрабатывать данные, приспосабливать инструменты к инфраструктуре очередной жертвы.
Постоянно работающая система поиска уязвимостей
Участники китайскоязычной группы GTG-10007 использовали Claude для непрерывного поиска уязвимостей и разработки эксплойтов. Anthropic предполагает, что операторы находились в китайской провинции Хунань и что двое из них были студентами местного университета. Группа исследовала инфраструктуру 50 организаций. Среди указанных результатов — похищение сотен мегабайт данных учащихся из образовательного сервиса, доступ к рабочим системам торговой компании и получение записей о гражданах из госучреждения Юго-Восточной Азии. Автоматические проверки уязвимостей продолжались круглосуточно.
Тысячи паролей менее чем за шесть часов
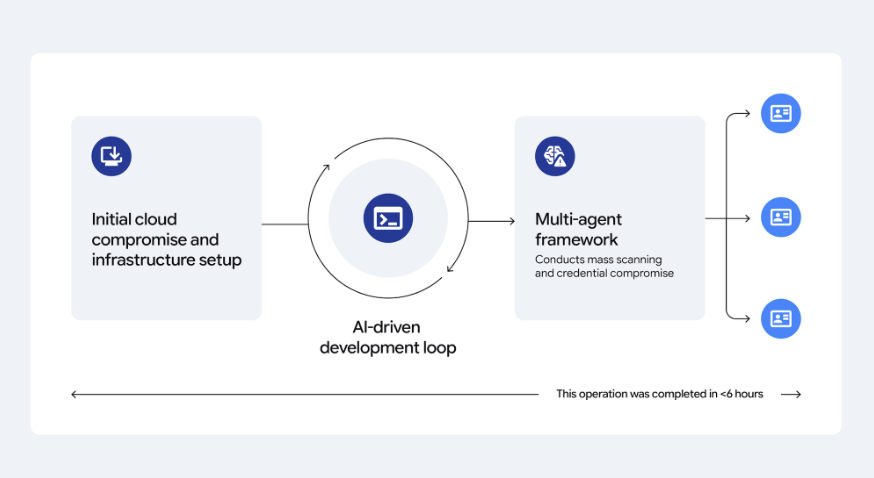
Google Threat Intelligence Group описала атаку второго квартала 2026 года. Преступники сначала получили доступ к чужой облачной инфраструктуре, а затем привлекли ИИ-ассистента и предоставили заранее подготовленные инструкции для автоматизированного поиска учетных данных. Менее чем за шесть часов они спланировали и развернули кампанию, которая включала сканирование систем, исправление ошибок по ходу работы и смену IP-адресов без ручного управления каждым шагом.
В результате злоумышленники скомпрометировали тысячи учетных данных сторонних сервисов. Сколько компаний пострадало и каков ущерб, Google не раскрывает.
Как атаковали через самого ИИ-помощника
17 февраля в npm появилась несанкционированная версия cline@2.3.0. Ее CLI-файл полностью совпадал с предыдущим официальным выпуском. Изменился файл package.json: в нем появился postinstall-скрипт, который без согласия пользователя устанавливал OpenClaw глобально.
В отчете об операции GTG-50020 Anthropic описала внедрение вредоносных инструкций в автоматизированный стенд оценки ИИ-моделей. В результате система раскрыла действующие API-ключи нескольких провайдеров. Затем злоумышленники пытались использовать полученный доступ при атаках примерно на 30 ИИ-компаний за четыре дня. Добыть закрытые веса Claude им не удалось; об атаке на собственную инфраструктуру Anthropic в отчете не сообщается.
Общий механизм этих атак — prompt injection: злоумышленники внедряют инструкции в контент, который агент должен обработать как данные, а не как команды. В истории Cline таким входом стал заголовок GitHub Issue. Агент, обрабатывавший заявки, имел право выполнять Bash-команды. Злоумышленник добился исполнения своей команды, затем использовал общий кэш GitHub Actions, доступный также ночному процессу сборки. В итоге оказался раскрыт токен публикации npm.
Что на самом деле изменилось в 2026 году
Забытые в коде ключи, уязвимости веб-приложений, ошибки настройки прав, фишинг и компрометация сборки — знакомые способы проникновения. ИИ позволяет автоматизировать больше этапов атаки. Агенту можно поручить изучение незнакомого API, проверку гипотез, исправление скриптов после ошибок и обработку больших массивов данных. Оператор продолжает выбирать цель и решать, что делать с результатом, но больше не обязан вручную выполнять все промежуточные действия. Для законной проверки защищенности те же инструменты используют пентестеры: применение ИИ-агентов при разведке и поиске уязвимостей разбирает, например, в «Этичном хакинге в Эпоху AI» эксперты CyberYozh Academy.
Отчеты OpenAI, Anthropic и AISI описывают еще один риск: модели способны продолжать выполнение цели и за пределами предполагаемой тестовой среды. Причина может заключаться в ошибке конфигурации, слабой изоляции, слишком широком доступе к инструментам или в том, что агент не распознал недопустимость действия. Эти испытания проводили в специальных условиях, поэтому судить по ним о безопасности общедоступных моделей нельзя. Однако формулировка задания не заменяет технических ограничений на доступ к реальным системам.
Как компании защищать агентов и собственные данные
OWASP рекомендует придерживаться принципа минимальных полномочий: агент должен получать лишь инструменты и доступы, необходимые для конкретной задачи. Для чтения заявок не требуется токен публикации npm. Проверка кода не должна проходить с рабочими ключами к клиентской базе. Доступы на чтение и запись лучше разделять, а учетные данные делать краткоживущими. Разрешения следует проверять на стороне сервиса при каждом обращении агента к инструменту: системный промпт не заменяет авторизацию. Проверка прав не заменяет мониторинг: обнаружение атак и расследование инцидентов остаются отдельными задачами ИБ. Эти направления изучают специалисты по информационной безопасности.
Внешний текст всегда остается недоверенным, даже если он пришел из GitHub Issues, почты, поисковой выдачи или через MCP-сервер. Проверка аргументов команд и API-запросов должна выполняться вне модели. Отдельного подтверждения требуют публикация релиза, выдача прав, удаление данных, платежи и массовые выгрузки. Исполнять код безопаснее в изолированной среде без производственных секретов и с ограниченным сетевым доступом.
История Cline показывает, почему недостаточно защитить только токен. Обработчик внешних заявок не должен делить кэш и контекст безопасности со сборкой, публикующей релизы. Для npm полезны доверенный CI, OIDC-публикация и проверяемое происхождение артефакта, но и они не спасут, если злоумышленник получил контроль над самим доверенным процессом. Нужны раздельные среды, проверка зависимостей и независимые журналы вызовов инструментов. Мониторинг позволяет заметить отклонения, однако техническое ограничение полномочий должно сработать раньше возможной утечки.