История российской кибербезопасности: от вирусов 1990-х до защиты критической инфраструктуры
Российская кибербезопасность не появилась в один момент — ни с приходом массового интернета, ни с первыми громкими утечками, ни даже с первыми ИТ-законами. Ее история складывалась сразу из нескольких линий: советской традиции спецсвязи и криптографии, хаотичного компьютерного рынка 1990-х, ранней антивирусной школы, а позже — из правового оформления цифровой среды, защиты персональных данных, банковской информационной безопасности, создания ГосСОПКА и режима защиты критической информационной инфраструктуры.
Дисклеймер. На Западе долгое время доминировал термин cybersecurity — киберзащита, связанная прежде всего с корпоративными сетями, интернет-угрозами и частным сектором. В России же закрепился другой термин — информационная безопасность. И это не просто разница в словах, а отражение другой исторической логики: российская модель выросла не только из борьбы с вредоносным кодом, но и из представления об информации как о государственном ресурсе, элементе суверенитета и основе устойчивого управления.
«Настоящая Доктрина представляет собой систему официальных взглядов на обеспечение национальной безопасности Российской Федерации в информационной сфере.
В настоящей Доктрине под информационной сферой понимается совокупность информации, объектов информатизации, информационных систем, сайтов в информационно-телекоммуникационной сети "Интернет" (далее - сеть "Интернет"), сетей связи, информационных технологий, субъектов, деятельность которых связана с формированием и обработкой информации, развитием и использованием названных технологий, обеспечением информационной безопасности, а также совокупность механизмов регулирования соответствующих общественных отношений».
Вот ключевые вехи, о которых мы будем говорить в этой статье:
1991 — создание ФАПСИ.
1992 — начало разработки продуктов Dr.Web.
1989 / 1997 — история Kaspersky началась с вируса Cascade.
2006 — 149-ФЗ и 152-ФЗ: информация и персональные данные стали базой цифрового права.
2011 — 63-ФЗ об электронной подписи.
2014 — оформление концепции ГосСОПКА.
2016 — новая Доктрина информационной безопасности РФ.
2017 — 187-ФЗ о безопасности КИИ.
2018 — положение о НКЦКИ.
2022 — указ № 250 и переход к логике ИБ как элемента суверенитета.
Что было ДО кибербезопасности: от спецсвязи к защите информации
Начинать историю российской кибербезопасности с момента, когда интернет стал массовым, было бы ошибкой. Еще до этого в стране существовал государственный контур, связанный с правительственной связью, шифрованием, защитой каналов и контролем доступа к чувствительной информации. После распада СССР эта логика не исчезла — ее встроили в новую систему.
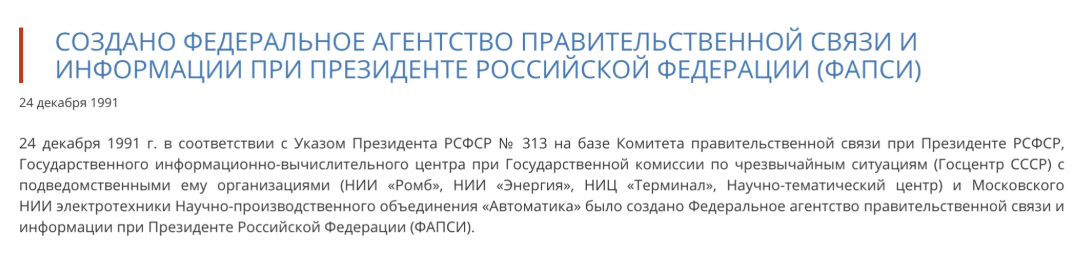
Одним из камней в фундаменте современной ИБ стало создание Федерального агентства правительственной связи и информации при президенте РФ — ФАПСИ — в декабре 1991 года. Новая Россия еще только формировалась политически и экономически, но защиту связи и информации уже воспринимали как одну из базовых функций государства.
Именно из этой традиции позже выросло то, что в России десятилетиями называли не киберзащитой, а информационной безопасностью. Это понятие шире западного cybersecurity и включает сразу несколько пластов: защиту данных, криптографию, регулирование, доверенные каналы, правовые режимы информации и национальные интересы в информационной сфере.
Поэтому, когда в России начали бурно развиваться антивирусы, сетевая защита, банковская ИБ и системы реагирования на инциденты, все это возникало не в пустоте, а внутри уже существующей государственной философии безопасности.
В этом и состоит ключевое отличие от многих западных стран, где рынок ИБ часто развивался снизу вверх — от частных компаний, сетевых технологий и коммерческого спроса. Российская история шла сразу по двум траекториям: сверху — через государственный подход к защите информации, и снизу — через инженерную практику и антивирусный рынок. На стыке этих двух веток и возникла та модель, которую мы видим сегодня.
1990-е: первые компьютерные вирусы и российские антивирусы
Эта история начинается совсем не с конференц-зала или заседания регуляторов, а с людей. Windows Эта история начинается не в конференц-зале и не в кабинетах регуляторов, а у домашних компьютеров. Windows 1990-х, старый монитор, белые буквы на черном фоне, осыпающиеся пиксели, открытый диспетчер задач, терминал или окно принудительной перезагрузки системы. А еще — коллекции вирусов на дискетах, обмен утилитами и первые профессиональные сообщества на форумах.
Это была эпоха первых массовых ПК, которые тогда были далеко не у всех, эпоха пиратского ПО, MS-DOS и первых вирусов.
Тогда безопасность не была отдельной функцией бизнеса, предметом закупки на уровне совета директоров или отдельной строкой в бюджете. Она была бытовой технической необходимостью. Компьютер заражался, данные портились, система ломалась, а бороться с этим приходилось энтузиастам, системным администраторам и первым вирусологам.
Для ранней истории российской ИБ глобальные эпидемии стали стимулом к взрослению всего рынка. Если в конце 1980-х символом эпохи стал вирус Cascade, то в 1990-х поворотными кризисами стали массовые сетевые атаки, показавшие, что для безопасности одного антивируса мало. Нужны обновления, резервное копирование и готовность к масштабному сбою. Именно эта среда и породила российскую антивирусную школу.
По мере взросления российская ИБ постепенно превращалась в самостоятельный рынок — со своими продуктами, сервисами, образовательными треками и спросом со стороны государства, банков и крупного бизнеса. И было бы странно говорить об истории российской кибербезопасности, не упомянув двух гигантов — Dr.Web и «Лабораторию Касперского».
Одним из символов эпохи стал Dr.Web. На официальной странице компания указывает, что ее продукты разрабатываются с 1992 года. В 1990–1991 годах российский программист Игорь Данилов создал свой первый антивирус — резидентный сторож Tadpole, а затем антивирусный доктор Tornado. В 1992 году обе системы объединили в один продукт — Spider’s Web.
Благодаря работе с файловой системой жесткого диска на низком уровне Tornado быстро справлялся с новым вирусом Ghost-1963. Так Dr.Web стал первой программой в истории антивирусной индустрии, способной распознавать и лечить сложные полиморфные вирусы — то есть вредоносный код, который меняет свою форму, чтобы его было труднее обнаружить. Для отрасли это было серьезным инженерным достижением: борьба с такими вирусами стала переходом от примитивных утилит к зрелым защитным решениям.
Параллельно формировалась и «Лаборатория Касперского». В 1989 году Евгений Касперский обнаружил на своем компьютере вирус Cascade. Позднее его описали в энциклопедии компании как один из самых известных DOS-вирусов конца 1980-х. Он вызывал «осыпание» символов на экране. Сама компания появилась в 1997 году и существует до сих пор.
Получается, российская ИБ зарождалась из борьбы с реальными угрозами и исследовательского интереса. Инженерам было важно разобрать вирус, понять, как он устроен, и затем найти способ его остановить — создать инструмент, «вакцину» или «антидот». Так быстро росла экспертиза, а умение разбираться в механике атаки изнутри ценится до сих пор.
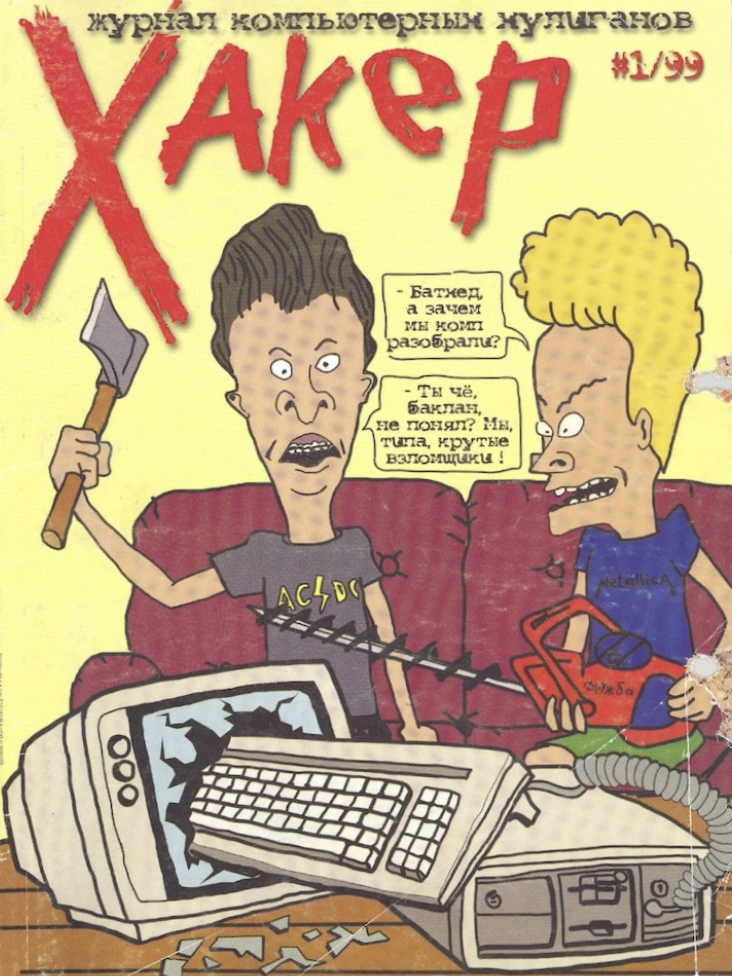
Отдельную роль сыграла и публичная культура ИБ. Для целого поколения российских специалистов журнал «Хакер» стал не просто медиа, а точкой входа в профессию и в язык компьютерного андеграунда. Проект появился в 1999 году, а сам Xakep сегодня пишет о себе как о главном российском ресурсе, посвященном информационной безопасности, с десятками тысяч опубликованных материалов.
В 2000-е «Хакер» стал настоящим культурным феноменом: он сделал тему компьютерной безопасности массовой, дерзкой и узнаваемой, а заодно легализовал интерес к тому, что раньше воспринималось как территория узких технарей. Для российской ИБ Xakep стал культурным интерфейсом между андеграундом, инженерной практикой и массовым интересом к цифровой безопасности.
Параллельно с медиа формировались и площадки, где будущие специалисты учились друг у друга напрямую. Одной из таких сред для русскоязычной ИТ-аудитории был forum.vingrad.ru — программисты в статьях на Хабре вспоминают его как школу теории и практики. Это был не форум про кибербезопасность в узком смысле, а более широкая инженерная среда: программирование, администрирование, инфраструктура, карьера, обмен опытом. Но именно такие площадки создавали культурный фон, из которого потом выходили разработчики, администраторы и специалисты по ИБ.
Однако по мере того, как компьютеры переставали быть личной техникой энтузиастов и становились частью бизнеса, банков, связи и госуправления, одной антивирусной логики уже не хватало. Угроза смещалась с зараженного ПК на сеть, сервис, компанию и даже целую отрасль. Именно в этот момент российская ИБ начинает превращаться из инженерного ремесла в корпоративную, а затем и институциональную систему.
2000-е: развитие корпоративной информационной безопасности
Развитие кибербезопасности в России, как и во всем мире, происходило неравномерно — через кризисы. Массовые вирусные эпидемии 1990-х и начала 2000-х, атаки на банковский сектор, утечки данных и более поздние инциденты с инфраструктурой каждый раз становились точками роста, после которых ИБ менялась навсегда.
В начале 2000-х возникли компании, специализированные медиа, профессиональные форумы и первые стандарты. К 2001–2004 годам отрасль начала оформляться как самостоятельная индустрия — с продуктами, сервисами, экспертным сообществом и платежеспособным спросом со стороны бизнеса и государства.
Особую роль в этом взрослении сыграл финансовый сектор. Он стал одним из пионеров, где безопасность начали формализовывать и стандартизировать. Банки уже не могли ограничиваться общими словами о защите данных: им требовались процедуры, модели угроз, требования к инфраструктуре и понятные правила. Поэтому финансовая отрасль стала одним из двигателей зрелой ИБ — той, где безопасность оценивают не только по отсутствию вирусов, но и по способности управлять рисками.
Переход к управлению угрозами стал важнейшим этапом. Кибербезопасность из набора отдельных средств защиты превратилась в предмет стандартизации, аудита и системной зрелости.
Для банковской ИБ одним из переломных кейсов стала Carbanak — серия атак на финансовые организации, в ходе которых, по оценке Kaspersky, похитили до $1 млрд. Этот кейс важен не только масштабом ущерба, но и тем, что он потребовал не просто искать вредоносный код, а проводить полноценное расследование: анализировать инфраструктуру злоумышленников и разбирать сам сценарий атаки.
Тогда же ФинЦЕРТ Банка России впервые начал заниматься постоянной блокировкой фишинговых доменов, мошеннических номеров и других элементов преступной инфраструктуры.
Следующей важной вехой стал переход от антивирусной культуры к корпоративной безопасности. Новая волна российской ИБ была связана уже с профилактикой, управлением уязвимостями, проверкой защищенности, требованиями регуляторов и защитой больших сетей.
Здесь показателен пример Positive Technologies, которая ведет свою историю с начала 2000-х и сегодня позиционирует себя как одного из ведущих российских разработчиков продуктов и сервисов для результативной кибербезопасности. В период становления компании отрасль начала заниматься не только вредоносным кодом, но и уязвимостями, поверхностью атаки, проверкой защищенности и построением системной защиты корпоративной инфраструктуры.
Как менялся образ специалиста по ИБ
В 1990-х: вирусолог, реверсер, инженер.
В 2000-х: аудитор, пентестер, архитектор защиты.
В 2010-х: аналитик SOC, incident responder, threat hunter, специалист по compliance и КИИ.
Так постепенно усложнялось восприятие профессии.
У безопасности есть ещё один слой — она делает цифровую среду доверенной. В России одной из ключевых точек стал 63-ФЗ «Об электронной подписи», принятый в 2011 году. Он создал юридическую базу для использования электронной подписи в значимых действиях, включая документооборот и государственные услуги. ИБ в этом случае начала работать как механизм удостоверения, аутентичности и юридической силы цифровых действий. Появляется инфраструктура цифрового доверия.
Еще одним признаком взросления стало появление собственных площадок для профессионального разговора. Если 1990-е были временем инженерного выживания и антивирусной практики, то начало 2000-х — эпохой, когда российская ИБ начала оформляться как сообщество. Символом этого этапа стал Инфофорум, который проводится с 2001 года и стал одной из первых постоянных публичных площадок, где государство, бизнес и эксперты обсуждали уже не только конкретные угрозы, но и правила развития всей сферы.
Законы об информационной безопасности: 149-ФЗ и 152-ФЗ
По мере того как компьютеры и сети перестали быть экзотикой, стало ясно: одной инженерной практики недостаточно. Цифровая среда требует правовых норм, а компьютерные инциденты — это не только техническая проблема, но и правовой конфликт. Особенно хорошо это видно на примере законодательства о компьютерной информации, а затем и законов об информации и персональных данных.
В 2006 году приняли 149-ФЗ «Об информации, информационных технологиях и о защите информации». Закон зафиксировал, что вся эта область строится вокруг использования информации и ее защиты. Для истории это был ключевой шаг: государство оформило общий каркас обращения с информацией в цифровой среде. Так появилась база для будущего ИТ-законодательства.
В том же 2006 году приняли 152-ФЗ «О персональных данных». Закон определял своей целью защиту прав и свобод человека при обработке персональных данных, включая право на неприкосновенность частной жизни и личную тайну.
Это был переломный момент: безопасность перестали воспринимать исключительно как защиту машин и сетей. Появилось понятие субъекта данных и его прав в цифровой среде. Иначе говоря, российская ИБ перестала ограничиваться борьбой с вирусами и распространилась на цифровые права, обязанности операторов и формализованные требования к обработке данных.
Это фундаментальное изменение. До него можно было воспринимать безопасность как набор инструментов: антивирус, межсетевой экран, резервное копирование. С появлением законодательной базы безопасность стала также и управленческой функцией. Появились операторы данных, внутренние регламенты, согласия, контроль доступа, обязанности по соблюдению законодательства, а позже — и все более жесткие регуляторные требования. В этом смысле 2006 год стал рубежом между первой, почти ремесленной фазой российской ИБ и второй — институциональной.
По мере взросления отрасли росла роль регуляторов. В российской модели ИБ ее строили сразу несколько контуров: государственный — через ФСТЭК и ФСБ, финансовый — через стандарты Банка России, отраслевой — через специальные требования к инфраструктурам и организациям. В результате безопасность в России развивалась не как единая школа, а как система пересекающихся режимов и центров законотворчества.
Одновременно с этим появляются новые медиа. Специализированные площадки вроде SecurityLab сделали безопасность регулярной публичной темой: уязвимости, вирусы, инциденты и новые методы защиты перестали быть закрытой темой для узкого круга специалистов и превратились в ежедневную повестку профессионального сообщества.
Недооцененным элементом российской ИБ стало развитие культуры реагирования на инциденты. Одним из признаков этой зрелости можно считать RU-CERT, российскую команду реагирования на компьютерные инциденты с 2001 года.
Еще один важный переход начала 2000-х — смещение фокуса от борьбы с вредоносным кодом к расследованию цифровых преступлений. Эта стадия потребовала понимания более сложного вопроса: кто атакует, как именно устроена атака и как доказать это в юридическом и операционном смысле.
Показателен здесь пример Group-IB, основанной в 2003 году. На раннем этапе компания занималась расследованием киберпреступлений, цифровой криминалистикой и реагированием на инциденты. Это принципиально новый тип деятельности для российского рынка ИБ. Наконец-то в центре внимания оказывались сценарии атак, инфраструктура злоумышленников, цифровые следы и их атрибуция.
У этой работы постепенно появилась и своя учебная база. Расследователю нужно понимать устройство атак, искать зацепки в открытых источниках, сопоставлять цифровые следы и отличать проверенный факт от предположения. Сегодня эти задачи изучают и на отдельных программах по OSINT — например, на курсе «Специалист по OSINT | Кибердетектив 2.0» в CyberYozh Academy. Интернет-разведка стала самостоятельной специализацией, хотя на ранних этапах такие исследования часто проводили небольшие команды энтузиастов.
2010-е: SOC и развитие системы реагирования на кибератаки
2010-е годы для ИБ стали эпохой индустриализации. В этот период безопасность превращается в отрасль с сервисными моделями, центрами мониторинга, экосистемой интеграторов, специализированными командами реагирования и собственным языком зрелости.
Профессиональных мероприятий тоже становится больше — например, в 2011 проходит первый форум Positive Hack Days. Именно на таких площадках ИБ начинает оформляться уже не как набор разрозненных практик, а как профессиональная среда.
Перелом в логике инфраструктурной устойчивости хорошо виден на кейсах WannaCry и Petya/NotPetya. Эти атаки затрагивали уже не отдельные машины, а целые организации и индустрии — от госструктур и телекомов до энергетики и финансов. После таких инцидентов безопасность начали понимать как превентивную способность систем продолжать работу под атакой и быстро восстанавливаться после нее.
Очень показательно в этот период и то, как развивалась SOC-модель. Появление коммерческих центров мониторинга и реагирования означало, что организациям уже недостаточно разово купить средство защиты — им нужен постоянный контроль за событиями, мониторинг, логирование, анализ сигналов, выявление аномалий и оперативное реагирование. Это уже принципиально иной класс зрелости: безопасность становится круглосуточным процессом, а не эпизодической мерой. На этом этапе российская ИБ окончательно входит в корпоративную повседневность и становится частью управления рисками.
Одновременно меняется и язык ИБ. На авансцену выходят не только вирусологи и исследователи, но и аналитики SOC, архитекторы защиты, специалисты по incident response, защите периметра, управлению уязвимостями и соответствию регуляторным требованиям. Это серьезный сдвиг: безопасность из ремесла и отдельных подвигов превращается в сложную профессию с разделением ролей и специализаций. Российский рынок здесь шел в русле глобального движения, но с собственной спецификой — более сильной ролью регулятора и государства.
К 2010-м годам стало очевидно, что рынок кибербезопасности ограничен не только технологиями, но и кадрами. В ответ складывалась образовательная экосистема: университетские программы, CTF-соревнования, корпоративные академии и независимые учебные проекты.
Хороший пример того, как изменился набор ИБ-специализаций, — CyberYozh Academy, академия интернет-разведки и кибербезопасности проекта CyberYozh, работающего с 2014 года. Программа «Специалист по информационной безопасности» охватывает защиту инфраструктуры, пентест, мониторинг и основы SOC-аналитики. Проверке защищённости систем посвящён курс «Этичный хакинг: Эпоха AI», а вопросам приватности, цифровых следов и OPSEC — «Анонимность и безопасность 3.0». Это уже не одна универсальная профессия, а несколько направлений с разными задачами и инструментами.
ГосСОПКА: система обнаружения и предупреждения компьютерных атак
Один из ключевых этапов в истории российской кибербезопасности стало создание ГосСОПКА — государственной системы обнаружения, предупреждения и ликвидации последствий компьютерных атак на информационные ресурсы РФ. Концептуально эту систему оформили в 2014 году. Сам по себе этот шаг означал исторический поворот: государство начало строить регуляторную среду, требования к организациям и национальный контур реагирования на кибератаки в целом.
До этого безопасность в значительной степени воспринималась как задача конкретной организации: оператора связи, ведомства, промышленного предприятия. С появлением ГосСОПКА логика меняется. Инцидент перестает считаться внутренней проблемой отдельной организации и начинает рассматриваться как часть более широкой угрозы для цифровой безопасности страны. Это и есть рубеж между корпоративной ИБ и государственной.
Создание ГосСОПКА стало моментом, когда российская кибербезопасность окончательно вышла за пределы корпоративной функции. С этого момента речь шла уже не только о защите данных или сетей отдельных организаций, а о построении национальной системы противодействия компьютерным атакам.
Именно здесь российская модель начинает особенно сильно отличаться от более либеральных рыночных. Безопасность начинают воспринимать как распределенную, но координируемую систему. Организации остаются самостоятельными субъектами защиты, но их инциденты, сигналы и обязанности постепенно начинают вписываться в общую государственную архитектуру. Кибербезопасность становится частью права и национального управления рисками.
Закон 187-ФЗ: защита критической информационной инфраструктуры
Следующая веха — 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации», принятый в 2017 году. В официальной публикации закона сказано, что он регулирует отношения в области обеспечения безопасности КИИ, ее функционирования при компьютерных атаках. То есть вопрос у государства (а не только бизнеса) теперь стоял не только о данных или конфиденциальности, но и о непрерывности работы и сохранению работоспособности и доступности жизненно важных систем.
Закон зафиксировал, что критической становится не только «железо», но и информационные системы, от которых зависит работа критической инфраструктуры— связи, финансов, энергетики, транспорта, здравоохранения, промышленности и государственного управления. Это серьезный сдвиг в мышлении. Еще десятью годами раньше ИБ в массовом восприятии была историей про вирусы, базы данных, банковские мошенничества или взломы сайтов. Закон о КИИ фактически закрепил: компьютерная атака может быть угрозой не только информации, но и функционированию общества.
187-ФЗ стал одним из главных рубежей. Он перевел разговор из плоскости «защиты информации» в плоскость «устойчивого функционирования».
Для рынка этот закон имел еще одно значение: он резко поднял статус отрасли. Безопасность перестала быть поддерживающей функцией и стала вопросом надежности критических сервисов. В этот момент российская ИБ окончательно вошла в стратегическую повестку. А для бизнеса это означало рост требований к зрелости, документации, процессам мониторинга, категорированию объектов и взаимодействию с государственными структурами.
НКЦКИ: координация реагирования на компьютерные инциденты
В 2018 году официально оформили Национальный координационный центр по компьютерным инцидентам (НКЦКИ). Его положение закрепили в приказе ФСБ России № 366. Это шаг к институциализации: впервые появляется формализованный центр координации, встроенный в национальный контур защиты.
Для истории российской кибербезопасности это почти неизбежная стадия зрелости. Сначала появилась государственная защита информации, затем — рыночная и инженерная школа, потом добавились правовое оформление и критическая инфраструктура. Дальше должна была появиться структура, которая координирует реагирование на компьютерные инциденты как системное явление. НКЦКИ и стал таким институтом. На его примере мы видим, что современная российская ИБ строится как многоуровневая архитектура: законы, центры, режимы, требования, обмен информацией, категорирование, реагирование.
Так к 2020-м кибербезопасность окончательно вышла за пределы ИТ и бизнеса и стала частью государственной политики.
После 2022 года: кибербезопасность и технологический суверенитет
Для 2020-х показательной стала волна DDoS-атак на российские сайты и сервисы в 2022 году. Здесь кибербезопасность окончательно вышла из плоскости точечной защиты и стала вопросом массовой доступности цифровых сервисов, доступности и отказоустойчивости инфраструктуры и централизованной координации ответных мер.
После 2022 года российская кибербезопасность входит в новую фазу — фазу мобилизации, импортонезависимости и суверенного технологического контура. И тут издается Указ президента РФ № 250 от 1 мая 2022 года о дополнительных мерах по обеспечению информационной безопасности. Он закрепил, что в ряде органов и организаций должны быть назначены ответственные заместители руководителей по ИБ, созданы соответствующие подразделения или перераспределены функции, а также предусмотрел ограничения, касающиеся использования некоторых иностранных средств защиты информации и услуг в этой сфере.
Но акцент на импортонезависимость в российской кибербезопасности начал формироваться задолго до 2022 года. Требования сертификации средств защиты информации, участие ФСТЭК и ФСБ в регулировании рынка и ориентация на доверенные решения постепенно создали условия для появления сильных локальных вендоров и собственной технологической базы. Российская кибербезопасность в этот момент окончательно становится частью более широкой повестки цифрового суверенитета.
После 2022 года российская кибербезопасность стала элементом государственного технологического суверенитета и безопасности. В центре внимания оказались не только атаки как таковые, но и кадровая ответственность, локальный стек решений, управляемость контуров защиты и способность критических систем работать под внешним давлением.
Особенности развития информационной безопасности в России
Российская кибербезопасность выросла из более широкой традиции информационной безопасности, а значит, с самого начала теснее связана с государством, правом и стратегическими интересами, чем во многих других странах.
У нее сильная ранняя инженерная школа, выросшая вокруг вирусологии и антивирусов. Истории Dr.Web и Kaspersky — это реальные свидетельства, что Россия довольно рано вошла в мировую историю ИБ как ретранслятор собственной экспертизы, владеющий лучшими инженерными практиками.
Ее зрелая форма строилась не только через рынок, но и через жесткое институциональное оформление — от законов 2006 года к Доктрине, от ГосСОПКА к КИИ, от КИИ к НКЦКИ, а затем к модели ИБ как части суверенитета.
За три десятилетия российская кибербезопасность прошла путь, на который у многих стран ушло бы гораздо больше времени: от антивирусного ремесла и вирусологических лабораторий — к нормативно оформленной системе защиты критической инфраструктуры, координации инцидентов и цифрового суверенитета. И если в 1990-е задача сводилась к тому, чтобы спасти зараженный компьютер, то в 2020-е речь идет уже о другом масштабе — о способности государства, экономики и общества функционировать в цифровой среде.
Как будет развиваться кибербезопасность в России дальше — покажет время. Но это развитие точно будет, с учётом того, какая сильная школа и регуляторная база уже существуют на сегодняшний день. Но увидеть новые вехи этой увлекательной истории своими глазами точно будет интересно!
Частые вопросы об истории кибербезопасности в России
Когда в России появилась кибербезопасность?
У неё нет единой даты рождения. Защита связи и шифрование существовали ещё в СССР. В 1990-х сформировалась антивирусная школа, а позже — рынок корпоративной информационной безопасности.
Какие российские антивирусы появились в 1990-х?
Разработка продуктов Dr.Web началась в 1992 году. «Лаборатория Касперского» была основана в 1997 году, хотя Евгений Касперский занимался компьютерными вирусами и раньше.
Что такое ГосСОПКА?
ГосСОПКА — государственная система обнаружения, предупреждения и ликвидации последствий компьютерных атак на информационные ресурсы России. Её концепцию оформили в 2014 году.
Что изменил закон 187-ФЗ о безопасности КИИ?
Принятый в 2017 году закон закрепил правовую основу защиты критической информационной инфраструктуры — важных информационных систем, сетей и автоматизированных систем управления в предусмотренных законом отраслях.
Как менялась профессия специалиста по ИБ?
От исследования вирусов и администрирования отдельных компьютеров отрасль перешла к разделению специальностей. Сейчас в ней работают пентестеры, аналитики SOC, специалисты по реагированию на инциденты, расследованиям и OSINT.
Чем информационная безопасность отличается от кибербезопасности?
Кибербезопасность обычно связывают с защитой цифровых систем от компьютерных атак. Информационная безопасность шире: она охватывает также защиту сведений, управление доступом и организационные и правовые меры.