Как войти в кибербезопасность с нуля: пошаговый план для начинающих
Можно ли войти в кибербезопасность с нуля
Начать обучение кибербезопасности возможно даже без профильного диплома и опыта в IT. С трудоустройством сложнее: работодателю нужны подтвержденные навыки. Просто интереса к теме или сертификата об окончании курса будет недостаточно. Новичку предстоит разобраться с сетями, операционными системами и устройством приложений, выполнить несколько учебных задач и научиться объяснять свои выводы.
Кибербезопасность — это не одна профессия, а целая группа направлений. Одни специалисты следят за подозрительной активностью в компьютерных системах, другие ищут уязвимости в приложениях, третьи настраивают защиту корпоративной инфраструктуры. Есть и специалисты, которые расследуют цифровые инциденты, анализируют информацию из открытых источников или помогают организациям управлять рисками.
Сначала определитесь, какие задачи вам интереснее решать: разбирать журналы событий и искать признаки атак, проверять защищенность веб-приложений, настраивать доступы или исследовать информацию из открытых источников. Для этих направлений нужны разные навыки, а изучение десятков инструментов сразу лишь замедлит подготовку.
Выбирать специализацию раз и на всю жизнь совсем не обязательно. Поэкспериментируйте с двумя-тремя учебными задачами, посмотрите, с какими сложностями пришлось разбираться, и только после этого составьте план обучения и начинайте набивать базу. Так вы сможете убедиться в своем интересе к профессии еще до серьезных вложений в обучение.
Какие направления в кибербезопасности подходят новичкам
При выборе первой специальности ориентируйтесь на конкретные задачи и требования вакансий. У разных работодателей должность «специалист по ИБ» может значить разное: от мониторинга и настройки доступа до анализа уязвимостей. Ниже — направления, с которых можно начать знакомство с отраслью.
В профессиональной классификации NICE Framework, которую поддерживает американский NIST, описываются рабочие роли, задачи и необходимые знания. Название вакансии не всегда совпадает с названием роли: один сотрудник может выполнять несколько типов задач. На октябрь 2026 года действует версия компонентов 2.2.0, опубликованная 28 апреля 2026 года.
SOC-аналитик: ищет подозрительные события
SOC-аналитик проверяет предупреждения систем безопасности и анализирует события на серверах, компьютерах и в сетях организации. SOC (Security Operations Center) — центр мониторинга безопасности. На начальных позициях специалист часто занимается первичной проверкой сигналов, а сложные расследования передает коллегам. Граница полномочий зависит от компании.
Например, система выявила серию неудачных входов, после которых затем произошла успешная авторизация. Аналитик сравнит время, адрес источника, устройство и последующие действия пользователя. Конечно, по одному предупреждению нельзя сделать вывод, что учетную запись взломали: вывод делают, сопоставив все факты.
Но для первых задач в любом случае понадобятся основы TCP/IP, Windows и Linux, навык читать логи и понимание распространенных способов атак. Уже позже придется разбираться в SIEM — системах централизованного сбора и анализа событий безопасности, а также в EDR — инструментах обнаружения угроз на рабочих устройствах.
Первое упражнение может быть таким: возьмите набор учебных событий входа в систему, найдите необычную последовательность и напишите короткий отчет — что произошло, какие признаки вызывают подозрения и каких данных не хватает. Для знакомства с техниками злоумышленников используйте базу MITRE ATT&CK.
Пентестер: проверяет системы на уязвимости
Пентестер проверяет защищенность системы, моделируя действия атакующего по согласованному с владельцем сценарию. Для этого использует сканеры и ручные методы, проверяет, можно ли воспользоваться обнаруженной слабостью, оценивает последствия и составляет отчет для исправления уязвимостей.
К примеру, приложение позволяет одному пользователю прочитать данные другого, если изменить идентификатор объекта в запросе. Пентестер проверит такой сценарий на тестовых учетных записях в разрешенных границах, зафиксирует результаты и объяснит, что сервер должен проверять права на каждый запрошенный объект и как это сделать.
На старте изучите IP и DNS, HTTP, Linux, устройство веб-приложений, аутентификацию и контроль доступа. Затем можно переходить к упражнениям по OWASP Top 10 и методикам Web Security Testing Guide. В программе Академии Кибереж «Этичный хакинг: Эпоха AI» есть базовый модуль по сетям, системам и веб-технологиям для новичков.
Практиковаться безопаснее на локальной учебной системе или в лаборатории, которая разрешает подобные действия. Например, в бесплатной Web Security Academy от PortSwigger есть задания по ошибкам доступа, SQL-инъекциям и другим уязвимостям. У чужих сайтов нет «учебного режима» по умолчанию: для тестирования нужно разрешение владельца, иначе вы нарушите закон.
Инженер информационной безопасности: настраивает защиту
Инженер по информационной безопасности внедряет, подключает, интегрирует, настраивает и поддерживает технические средства защиты: разграничение доступа, сетевые фильтры, защиту рабочих станций и серверов. Он также участвует в реагировании на инциденты, но в конкретной компании его обязанности зависят от инфраструктуры и состава команды.
Представим, что подрядчику на неделю нужен доступ к внутренней системе. Инженер ИБ ограничит права необходимыми функциями, настроит срок действия учетной записи и регистрацию действий. Если доступ выдавать всем с правами администратора, одна скомпрометированная учетная запись позволит злоумышленнику нанести колоссальный ущерб.
Чтобы попрактиковаться, достаточно двух тестовых учетных записей на виртуальной машине: обычного пользователя и администратора. Попробуйте настроить права на файлы и службы, проверить результат и написать, какие действия запрещены для каждой роли. Это вариант знакомства с принципом минимальных привилегий на практике.
OSINT-специалист: собирает и анализирует открытые сведения
OSINT (Open Source Intelligence) — поиск, проверка и анализ сведений из открытых источников. Это метод, которым пользуются аналитики киберугроз, расследователи и пентестеры, и не всегда это отдельная роль в штате компании.
В качестве кейса для учебного исследования можно взять публично описанный киберинцидент и восстановить последовательность публикаций, официальных сообщений и технических подробностей. У каждой даты и каждого вывода должен быть проверяемый источник. Если сведения противоречат друг другу, стоит указать расхождение, а не выбирать самую удобную версию.
Первое упражнение — составить хронологию публичного события с прямыми ссылками на первоисточники и отметками об уверенности в выводах. Для более системного освоения проверки сведений, анализа цифрового следа и оформления результатов у Академии Кибереж есть программа «Специалист по OSINT. Кибердетектив 2.0».
Открытость данных не означает, что допустимо публиковать персональные сведения о частных лицах или нарушать правила доступа к сервисам. Для первых работ лучше выбирать информацию об организациях, общественных событиях или специально созданных учебных объектах.
Другие направления: AppSec, DevSecOps, облачная безопасность
В AppSec специалист работает с рисками приложений: анализирует архитектуру и код, проверяет результаты тестирования и помогает разработчикам исправлять ошибки безопасности. DevSecOps — подход к встраиванию защитных проверок в разработку, сборку и выпуск ПО. Облачная безопасность связана с настройкой доступа, защиты данных и инфраструктуры облачного провайдера в пределах ответственности клиента.
Специалисты по реагированию на инциденты расследуют атаки, ограничивают их последствия и помогают восстановить работу систем. GRC объединяет управление рисками, требованиями и соблюдением правил безопасности. В AppSec, DevSecOps и облачной безопасности предыдущий опыт разработки или администрирования часто особенно полезен.
Необязательно выбирать окончательную специализацию до начала учебы. Разумнее познакомиться с несколькими видами задач, затем сосредоточиться на том направлении, в котором хочется развиваться дальше.
Первые учебные задачи по направлениям кибербезопасности
На старте полезно сравнить направления по минимальному результату, который можно показать в портфолио. В таблице ниже — задания, для которых не нужны реальные цели и разрешения на тестирование чужих систем.
Направление | Первое упражнение | Что сохранить в портфолио |
SOC | Проверить необычные входы в учебных логах | Отчет с признаками, выводами и ограничениями |
Пентест | Проверить доступы в лабораторном приложении | Подтвержденная ошибка, шаги проверки, способ исправления |
Инженер ИБ | Настроить права двух пользователей Linux | Настройки и объяснение принципа минимальных привилегий |
OSINT | Проверить сведения о публичном событии | Хронология с первоисточниками |
AppSec | Исправить доступ к объекту в учебном сервисе | Изменение в коде и проверяющий тест |
Какие знания нужны перед началом обучения
Базу для будущей работы составляют операционные системы, сети, доступы и принципы безопасности приложений. Учить все с одинаковой глубиной не требуется: для SOC в первую очередь полезны логи и сети, для пентеста — HTTP и устройство веб-приложений, для OSINT — проверка информации и работа с источниками.
Как устроены компьютеры и операционные системы
Операционная система управляет процессами, файлами, памятью, учетными записями и доступом к ресурсам. Для начала разберитесь, чем обычная учетная запись отличается от административной, где хранятся журналы событий и как можно выяснить, какой именно процесс запустил программу.
Если сервис выполняется с правами администратора, злоумышленник, эксплуатирующий уязвимость сервиса, потенциально получит больше возможностей, чем при запуске от ограниченной учетной записи. Поэтому права людей и программ выдают по принципу минимальных привилегий.
Для начала достаточно научиться ориентироваться в Windows и познакомиться с Linux. Не нужно сразу углубляться в устройство ядра или сложные механизмы управления памятью. Сначала освойте базовые операции с файлами, пользователями, процессами и журналами событий.
Основы компьютерных сетей
Компьютерная сеть позволяет устройствам обмениваться данными. Когда вы открываете сайт, браузер обращается к серверу, получает ответ и отображает страницу. За этим процессом стоят адреса, сетевые протоколы, службы и правила передачи информации.
На старте стоит разобраться в нескольких понятиях:
IP-адрес — адрес сетевого интерфейса, по которому можно отправить пакет данных в IP-сети.
DNS — система, которая сопоставляет доменные имена с записями, в том числе IP-адресами серверов.
Порт — числовой идентификатор конечной точки взаимодействия на транспортном уровне, например TCP или UDP. Он помогает направить данные нужной службе.
HTTP — протокол передачи запросов и ответов между клиентом и сервером. HTTPS использует TLS для шифрования данных в пути, проверки подлинности сервера и контроля целостности соединения.
Клиент и сервер — роли во взаимодействии: клиент отправляет запрос, а сервер обрабатывает его и возвращает ответ.
Эти знания требуются не только сетевым специалистам. Они помогают понимать, как работают веб-приложения, откуда возникают сетевые ошибки и каким образом могут проявляться отдельные виды атак.
Практический тест: откройте инструменты разработчика в браузере, перейдите на вкладку Network и загрузите страницу. Попробуйте найти запрос к серверу, его код ответа и доменное имя. Это принесет вам больше пользы, чем заучивание определений HTTP и DNS.
Linux и командная строка
Командная строка позволяет взаимодействовать с системой с помощью текстовых команд. Она часто используется для настройки серверов, анализа файлов, работы с журналами и запуска инструментов безопасности.
Начните с нескольких команд Linux: `pwd` показывает текущий каталог, `ls` — файлы, `cd` позволяет перейти в другую папку, `cat` — вывести содержимое файла, `grep` — найти строку в тексте. Выполняйте их на собственной системе или в учебной виртуальной машине, чтобы видеть результат и понимать возможные ошибки.
Для тренировки используйте подготовленный текстовый лог и найдите строки с неудачной авторизацией. Затем посчитайте их количество и укажите, какие поля журнала полезны для расследования. В терминале можно использовать `grep`, но вывод инструмента придется интерпретировать самостоятельно.
Linux особенно полезен для пентестинга, системного администрирования и многих задач мониторинга безопасности. Но не нужно считать его единственной операционной системой, которую обязан знать каждый начинающий специалист. Глубина изучения зависит от профессии и требований работодателя.
Нужно ли учить программирование
Программирование пригодится многим специалистам, но требования различаются. AppSec обычно подразумевает чтение и анализ кода, инженеры автоматизируют рутинные проверки, а начинающий SOC-аналитик может сначала работать с готовыми правилами и запросами к журналам событий.
Если вы никогда не программировали, начните с основ: переменных, условий, циклов, функций и чтения данных из файлов. На Python удобно писать небольшие программы для автоматизации повторяющихся действий, обработки текста или анализа журналов.
Для веб-безопасности полезно понимать HTML, JavaScript, HTTP-запросы, работу серверной части и различие между проверкой личности (аутентификацией) и проверкой полномочий (авторизацией). Глубокие навыки разработки пригодятся позже, но не обязательны для первых упражнений.
Выбирайте глубину подготовки под свою цель. Лучше уверенно решать небольшие задачи и понимать написанный код, чем пройти большой курс программирования, не применив знания на практике.
Английский язык и техническая документация
Многие технические инструкции, описания уязвимостей и руководства к инструментам публикуются на английском языке. Поэтому чтение документации постепенно становится важным навыком для специалиста по кибербезопасности.
При этом свободный разговорный английский не обязательно должен быть первым условием для начала обучения. На старте полезнее научиться находить нужную информацию, понимать основные технические термины и проверять значения незнакомых слов.
Начните с коротких разделов документации к используемым инструментам. Читайте команды в оригинале, проверяйте незнакомые термины и сравнивайте перевод с контекстом. При работе с системными настройками неточный перевод может привести к неправильному действию.
Пошаговый план: как начать изучать кибербезопасность
Учебный план удобнее строить от конкретной цели: например, научиться проверять подозрительные авторизации, тестировать веб-приложения в лаборатории или настраивать права доступа. Ниже шесть последовательных шагов, которые можно адаптировать под свой опыт.
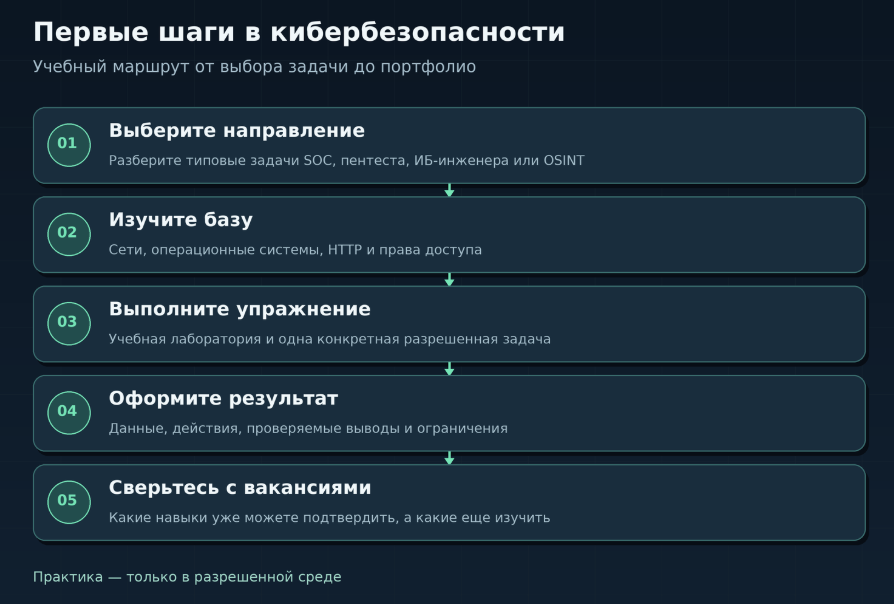
Шаг 1. Выберите направление для первого знакомства
Сначала сравните две-три специализации. Посмотрите, какие задачи выполняют специалисты, какие инструменты используют и какие навыки чаще всего встречаются в вакансиях.
Проверьте разные форматы практики: разберите учебные события входа, попробуйте одно задание по веб-безопасности на специально созданном стенде и подготовьте короткий OSINT-разбор публичного события. Сравните, что понятно сразу, а где вам не хватило знаний базы.
После такой пробы оцените, какой тип задач вам интереснее. Не обязательно принимать решение навсегда: выбор на этом этапе нужен, чтобы не распыляться на десятки тем одновременно.
Шаг 2. Составьте список необходимых навыков
Откройте несколько актуальных вакансий Junior Security Analyst, SOC Analyst Trainee, младшего инженера ИБ или другого выбранного направления. Выпишите задачи и условия работы: иногда в объявлении с пометкой Junior ожидают уже готового специалиста.
Выпишите повторяющиеся требования и разделите их на три группы:
уже умею;
нужно изучить;
пока не понимаю, что это означает.
Последняя группа особенно полезна. Она показывает, какие понятия стоит разобрать в первую очередь, прежде чем переходить к сложным инструментам.
Расставьте приоритеты: обязательные основы — раньше инструментов, которые упоминаются в одной-двух вакансиях. Если хотите работать в SOC, сначала разберитесь с логами, сетями и Windows, затем переходите к особенностям конкретной SIEM.
Шаг 3. Освойте техническую базу
Для SOC базовыми темами будут логи, сетевые соединения, Windows и типовые сценарии атак. Для веб-пентеста — HTTP, контроль доступа, обработка пользовательского ввода и устройство сервера. Подготовку проверяйте простыми задачами, а не количеством просмотренных видео.
Права доступа лучше изучать на тестовых пользователях, HTTP — через сетевые запросы собственного браузера, события безопасности — на заранее подготовленных логах. После каждого упражнения сформулируйте три пункта: что проверяли, что увидели и что пока осталось непонятным.
Такой подход помогает понять не только, что делает инструмент, но и зачем он нужен. Именно это отличает осмысленную подготовку от механического повторения инструкций.
Шаг 4. Начните практиковаться как можно раньше
Не нужно ждать, пока вы прочитаете все книги или пройдете весь курс. Практику можно подключать уже во время изучения базовых понятий.
Для начала хватит и небольшого задания, которое можно выполнить самостоятельно и затем воспроизвести. Следующий уровень сложности — сопоставить несколько источников данных, самостоятельно выбрать инструмент и объяснить, почему этот выбор подходит для задачи.
Используйте собственные виртуальные машины, разрешенные лаборатории и учебные платформы. Уязвимые приложения не стоит оставлять доступными из интернета; особенно внимательно проверяйте сетевой режим виртуальной машины и проброс портов. Чужую инфраструктуру нельзя тестировать без согласия владельца.
Шаг 5. Соберите первые учебные проекты
Для портфолио полезнее небольшой завершенный проект, чем длинный перечень инструментов в резюме. Выберите задачу с проверяемым результатом: к примеру, разобрать учебный инцидент, настроить ограничения доступа или проверить лабораторное веб-приложение. Документируйте ход работы так, чтобы другой человек мог повторить основные шаги. Шаги также продемонстрируют, как вы мыслите.
Для каждого проекта зафиксируйте:
какую задачу вы решали;
в какой учебной среде работали;
какие инструменты использовали и почему;
что получилось обнаружить или настроить;
какие выводы сделали и какие ограничения заметили.
Для SOC подойдет отчет о подозрительной авторизации по учебным журналам. Для веб-пентеста — разбор ошибки контроля доступа в лабораторном приложении с условиями воспроизведения и способом исправления. Для инженера ИБ — описание настройки доступа к файлам на виртуальной машине. Даже такой небольшой проект позволяет обсудить с работодателем практические решения и показать свою компетентность.
Только важное правило: учебные проекты так и называйте — учебными. Перед публикацией обязательно удаляйте пароли, токены, персональные данные, внутренние адреса и информацию, которую нельзя раскрывать по правилам лаборатории. Оставьте в отчете задачи, методику, результаты и ограничения — это демонстрирует вашу аккуратность и инженерный подход.
Шаг 6. Подготовьтесь к поиску первой работы
Подготовку к поиску работы лучше начинать до окончания обучения. Сравните требования вакансий со своим портфолио: какие задачи вы уже можете делать без подсказки, а какие пока можете решить только по инструкции. Это вам подскажет, что изучать дальше.
Не каждая строка вакансии — жесткое условие. Но откликаться без понимания основных задач роли бессмысленно: на собеседовании могут попросить объяснить сетевое соединение, разобрать лог или показать результаты учебного проекта. Перед тем как идти и пытаться, вы должны это уже уметь.
В резюме напишите, что именно уже делали: например, проверял права доступа трех учетных записей на Linux, разбирал учебные события входа в Windows, оформлял отчет о лабораторной уязвимости. Указывайте инструменты, которые использовали, но только если понимаете их назначение и можете рассказать о результатах.
Техническая поддержка, младшее системное администрирование и стажировки могут стать промежуточными вариантами. Они дают опыт работы с инфраструктурой, учетными записями и инцидентами, но, конечно, это не обязательная ступень для каждого кандидата.
Как учиться: самостоятельно, на курсах или в вузе
Выбирать формат учебы стоит по исходной подготовке, бюджету, наличию практики и обратной связи от преподавателей. Самостоятельные материалы подходят для первого знакомства, курсы помогают выстроить нужную последовательность базовых знаний и получить проверку заданий.
Сравнение форматов обучения
Самостоятельные занятия, онлайн-курсы и вуз решают разные задачи. Быстро сравнить их сильные стороны и ограничения поможет таблица ниже.
Формат | Когда подходит | Что проверить заранее |
Самостоятельно | Нужно познакомиться с темой без крупных расходов | Есть ли план практики и время на занятия |
Онлайн-курсы | Нужны программа, лаборатории и обратная связь | Входные требования, проверка заданий, итоговый проект |
Вуз / переподготовка | Нужна системная база или подтвержденная квалификация | Длительный срок, стоимость и требования к поступлению. |
Самостоятельное обучение
Для самостоятельного старта в профессии может хватить официальной документации, бесплатных лабораторий и небольшого плана занятий. Но только в самом начале. К примеру, один вечер посвятите HTTP и просмотру запросов в браузере, другой — правам пользователей в Linux, третий — разбору учебного журнала. Полезность материала проверяется выполненной задачей.
Главная сложность самообучения — не дефицит информации. Нужен правильный выбор последовательности изучения материалов. Легко можно перейти к сложному инструменту и не понять его вывода. Сначала разберитесь, какую задачу хотите научиться выполнять, затем определите необходимые базовые знания и только после этого подбирайте материалы.
После темы о сетях попробуйте разобраться, как браузер находит сервер и устанавливает соединение. После Linux — создать пользователя и настроить права на файл. Изучив события безопасности, подготовьте краткий отчет по учебному логу. Это будет эффективнее списка просмотренных лекций. Любую теорию надо осваивать на практике, иначе знания не закрепятся.
Онлайн-курсы
Курс полезен, потому что новичку нужна программа с последовательными модулями, контролируемой практикой и обратной связью. Оценивать курс стоит по содержанию лабораторных работ и квалификации преподавателей, а не по обещанному сроку выхода в профессию.
Перед оплатой проверьте входные требования, наличие лабораторий, правила проверки заданий, возможность задавать вопросы преподавателю и формат итогового проекта. Если курс рассчитан на продолжающих, начальный модуль по сетям и Linux может оказаться слишком коротким для человека без опыта в IT. Обязательно изучите условия доступа к материалам и итоговым документам, а также какую помощь с трудоустройством обещают на курсе.
Подбирайте программу под профессиональную цель. Например, в программе Академии Кибереж «Специалист по информационной безопасности» есть модули по операционным системам, защите инфраструктуры, OSINT, пентесту и введению в SOC-аналитику. Перед записью сравните содержание с требованиями интересующих вакансий.
Высшее образование и профессиональная переподготовка
Университетская программа дает время на изучение математики, сетей, операционных систем, программирования и других дисциплин. В части компаний диплом указан как обязательное условие вакансии, а в некоторых сферах могут дополнительно требоваться специальные допуски.
Но отсутствие профильного диплома не закрывает дорогу. Работодатели оценивают сочетание знаний, опыта, практических работ и документов о подготовке; требования зависят от должности, страны и типа организации.
При смене профессии после другого образования лучше сочетать самостоятельную подготовку, профильный курс и практику. Выбор стоит делать по пробелам в знаниях: программисту может понадобиться больше сетевой безопасности, а человеку без IT-опыта — полноценный базовый блок по системам и сетям.
Где практиковаться начинающему специалисту
Для первой лаборатории не потребуется отдельный сервер или дорогой комплект оборудования. Многие базовые задачи можно выполнить в локальной виртуальной машине или браузерной учебной среде. Важно только понимать, какие ресурсы вы запускаете и к каким сетям они подключены.
Учебные лаборатории и виртуальные машины
Виртуальная машина позволяет запустить отдельную гостевую операционную систему на компьютере. Это удобно для тестовых учетных записей, настройки служб и анализа учебных событий. Однако виртуализация сама по себе не гарантирует полной изоляции: сетевые режимы и общие папки нужно настраивать осознанно.
Для начала хватит одной тестовой Linux-машины с обычным и административным пользователями. Создайте каталог, ограничьте доступ к нему, проверьте права с каждой учетной записи и сохраните команды с пояснениями. Затем можно добавить второй компьютер или отдельную учебную сеть.
Специально уязвимые приложения не должны становиться доступными посторонним. Перед запуском проверьте настройки виртуальной сети, опубликованные порты и правила доступа. Для браузерных лабораторий соблюдайте правила площадки, а при работе с локальными стендами — рекомендации разработчика.
Практические платформы
Для веб-безопасности доступны бесплатные интерактивные задания PortSwigger и специально уязвимое приложение OWASP Juice Shop. У Juice Shop есть счетчик выполненных заданий и задачи разного уровня сложности. Начните с официального руководства, а готовые уязвимые экземпляры запускайте только в контролируемой среде. Для SOC ищите наборы учебных логов с описанным сценарием и ожидаемыми событиями.
После каждого задания фиксируйте три вещи: исходные условия, собственные действия и проверенный результат. Если решение пришлось подсмотреть, повторите упражнение позже без инструкции и объясните, почему способ сработал.

Как оформлять результаты практики
Результаты удобно хранить в репозитории с README или в папке с отчетами. Для анализа логов подойдет текстовый разбор с временной шкалой, для настройки сервера — инструкции и снимки конфигурации, для пентеста — воспроизводимое описание уязвимости без чужих секретов.
Каждую работу оформляйте по единой структуре:
Задача: что требовалось проверить, найти или настроить.
Условия: какая учебная среда и какие исходные данные использовались.
Решение: какие действия были выполнены и почему.
Результат: что удалось установить или изменить.
Выводы: чему научились и что можно улучшить.
Работодателю легче будет оценить три завершенных и понятных проекта, чем список из двадцати программ, которые кандидат запускал лишь единожды. Для каждой работы укажите условия и ограничения: что было учебным, что удалось доказать, а какой вывод требует дополнительных данных.
Как найти первую работу в кибербезопасности без опыта
Поиск первой работы начинается с оценки реальных требований. Сравнивайте задачи из вакансий с проектами в своем портфолио, чтобы не тратить время на отклики, где требуется опыт, которого пока нет.
Что показало исследование ISC2 о найме новичков
В исследовании ISC2 Cybersecurity Hiring Trends 2025 участвовали 929 руководителей, нанимавших сотрудников начального и младшего уровня, из Канады, Германии, Индии, Японии, Великобритании и США. Рассмотреть кандидатов только с опытом работы в IT согласились 90% респондентов, только с начальной сертификацией в ИБ — 89%, а только с профильным образованием — 81%. Речь идет о готовности рассматривать резюме, а не о вероятности получить работу.
Также 84% опрошенных сообщили, что используют практические проверки навыков кандидатов. Еще 56% оценили срок подготовки уже нанятого начинающего специалиста к самостоятельному выполнению задач в 4–9 месяцев. Эти сроки относятся к обучению на рабочем месте, а не к поиску первой вакансии; выводы исследования не следует автоматически переносить на российский рынок.

Какие вакансии искать
Проверяйте вакансии по задачам, а не только по должности. Для мониторинга могут подойти стажировки SOC и младшие аналитические позиции, для инфраструктурной безопасности — junior-инженер или специалист по доступам. Роль может называться одинаково, но у разных компаний включать разные обязанности.
Пользуйтесь несколькими русскими и английскими запросами: «SOC-аналитик стажер», «младший специалист ИБ», Junior Security Analyst, SOC Analyst Trainee, Security Intern. Читайте условия: в одних командах новичок проводит первичную проверку событий, в других от него уже ждут самостоятельного расследования.
Смежный путь через техническую поддержку, эксплуатацию или системное администрирование может помочь освоить инфраструктуру и рабочие процессы. Но решение о таком переходе лучше принимать исходя из доступных вакансий и собственных навыков, а не считать его обязательным для всех.
Как читать требования работодателей
В требованиях к Junior-позициям встречаются и базовые технологии, и инструменты, которые можно освоить на работе. Сначала определите обязательные условия, затем сравните их с портфолио и оцените, какие знания удастся подтвердить на техническом собеседовании.
Сравните несколько вакансий на похожие позиции. Если одни и те же навыки повторяются в большинстве объявлений, их стоит включить в учебный план. Если конкретная технология встречается только у одного работодателя, оцените, насколько она важна для выбранного направления.
Удобно вести таблицу с четырьмя полями: навык, где он встречается в вакансиях, чем уже подтвержден и какое упражнение нужно выполнить. Тогда план обучения будет опираться на требования рынка, а не на случайный список курсов.
Если вакансия предусматривает обязательный допуск, диплом, гражданство или опыт, которого у вас нет, оцените другие позиции. А отсутствие одного желательного инструмента иногда компенсируется пониманием принципов и готовностью показать практический проект.
Что включить в резюме и портфолио
Кандидату без коммерческого опыта особенно важно корректно оформить учебные работы: указать цель, исходные данные, свои действия и результат. Не называйте лабораторные задания клиентскими проектами и не приписывайте себе участие в чужих расследованиях.
Фразы «разбираюсь в Linux» или «знаком с SIEM» мало что сообщают работодателю. Лучше написать: «настроил пользователей и права в тестовой Linux-системе», «подготовил разбор пяти учебных событий авторизации», «документировал дефект контроля доступа в лабораторном приложении».
К каждому проекту подготовьте краткое описание и материалы, которые можно публиковать без нарушения правил площадки и условий конфиденциальности. Внутренние логи работодателей, чужие IP-адреса с привязкой к лицам, секреты и персональные данные публиковать нельзя.
Как подготовиться к собеседованию
На собеседовании новичка могут попросить объяснить, чем HTTPS отличается от HTTP, почему учетной записи не нужны права администратора или что проверить после подозрительного входа. По своему портфолио подготовьте ответы: какие данные были доступны, какие гипотезы проверили и что подтвердили.
Вместо заучивания определений потренируйтесь объяснять свою работу и замечать ограничения. Ответ «этого по данным пока не установить» лучше уверенного, но неподтвержденного вывода. После вопроса можно рассказать, какие сведения запросили бы для проверки гипотезы.
Перед беседой перечитайте требования вакансии и выберите два учебных проекта, наиболее близких к задачам команды. Если позиция связана с журналами событий, подготовьте разбор событий входа; если с администрированием, покажите настройку прав и объясните выбранные ограничения.
Сколько времени нужно, чтобы войти в кибербезопасность
Срок подготовки зависит от исходных навыков. Программист или системный администратор уже знает часть технологий, которые новичку придется изучать с начала. Кроме того, пентест, SOC, GRC и инженерия безопасности предъявляют разный набор требований.
Различайте три этапа: знакомство с основами, выполнение первых самостоятельных задач и соответствие требованиям реальной вакансии. Даже после трудоустройства специалист продолжает учиться: внутренние процессы и инструменты новой команды требуют отдельного освоения.
Оценить прогресс полезнее по результатам: можете ли вы самостоятельно объяснить сетевое соединение, настроить доступ к файлу, разобраться в учебном логе или подготовить отчет по лабораторной уязвимости? Ни один из этих навыков сам по себе не равен готовности к работе, но показывает, какие темы уже освоены.
Составьте график обучения по доступным часам в неделю, назначьте контрольные задания и оставьте время на повторение. Обещания освоить профессию за фиксированное число месяцев без учета начальных знаний и выбранной роли стоит воспринимать осторожно.
Частые ошибки новичков и как их избежать
Попытка освоить все направления сразу. Пентест, SOC, OSINT и администрирование требуют пересекающихся основ, но разных навыков. Выберите основную цель и возвращайтесь к смежным темам только когда они понадобятся для задания. Схватитесь за все сразу — запутаетесь.
Сертификаты без практики. Документ о подготовке нужен, но навыки должны соответствовать должности, ведь работодатель может дать тестовое задание и его важно не провалить. Перед тестовым попрактикуйтесь дома — попробуйте выполнить типовую задачу без подсказок.
Инструменты без понимания результата. Можно запустить сканер, получить список предупреждений и не понять, какие из них подтверждены. Разбирайтесь, что означает каждый вывод, какие данные использует инструмент и когда он способен ошибаться.
Постоянная смена программы. Переход между курсами после первого сложного урока оставляет пробелы. Если программа соответствует цели, закончите базовый блок и проверьте усвоенное на учебной задаче; менять маршрут стоит по конкретной причине, а не просто так.
Ожидание идеальной готовности. В ИБ многое изучают уже на работе, однако основные задачи выбранной роли нужно освоить заранее. Сверяйте навыки с вакансиями и откликайтесь на подходящие стажировки и младшие позиции, когда можете продемонстрировать практику.
Тестирование чужих систем. Даже у открытого сайта нет автоматического согласия на поиск уязвимостей. Собственная лаборатория, специально предназначенный для обучения стенд или явное разрешение владельца — безопасная основа практики.
Как понять, что вы готовы к следующему этапу
Проверьте себя по конкретным действиям, которые относятся к выбранной профессии. Этот список не универсальный экзамен: но он помогает заметить, каких знаний и примеров для портфолио пока не хватает.
Я понимаю, какие задачи решает выбранная специализация.
Я могу объяснить основные понятия, которые регулярно встречаются в вакансиях по этому направлению.
Я умею выполнять несколько типовых учебных задач без пошаговой инструкции.
Я могу объяснить, почему выбрал определенный способ решения и какие у него ограничения.
У меня есть примеры практических работ, которые можно показать работодателю.
Я умею находить нужную информацию в документации и проверять свои предположения.
Я понимаю, какие навыки мне еще нужно развить и как это сделать.
Если какие-то пункты пока не выполняются, возвратитесь к упражнениям и практике. Проблематично разобраться в логах — потренируйтесь на другом учебном наборе. Трудно объяснить результат — перескажите ход работы человеку без вашей специализации и уточните, что удалось доказать.
С чего начать прямо сейчас
Для первой недели достаточно небольшого плана, который приведет к измеримому результату.
Выберите два направления и прочитайте несколько вакансий по каждому. Отметьте, какие ежедневные задачи в каждом из них и умеете ли вы с ними справляться.
Составьте список базовых требований и разделите его на знакомые и новые темы.
Определите одну специализацию для первого учебного проекта. Решение можно пересмотреть после практики и прописать лучший вариант.
Запланируйте конкретные занятия: сеть или операционная система, одно лабораторное задание, короткий отчет.
Выполняйте практические задачи только в разрешенной среде и сохраняйте исходные данные и результаты.
Запишите вопросы, которые появились во время решения, и найдите ответы в официальной документации.
Оформите результат в портфолио: цель, условия, действия, доказательства и ограничения.
Войти в кибербезопасность с нуля возможно, но универсального маршрута и гарантий здесь нет. Начните с технической базы, проверьте свой интерес к конкретным задачам, соберите несколько безопасных учебных проектов и сопоставьте их с вакансиями. По ним будет видно, какие навыки уже можно показать работодателю, а какие еще предстоит освоить.