Какие профессии есть в кибербезопасности и чем они отличаются
Какие профессии есть в кибербезопасности
В кибербезопасности десятки специальностей, и у каждой из них свои задачи. Для одних специалистов главное — находить уязвимости в приложениях и сетях, другие занимаются обнаружением атак, расследуют инциденты, настраивают защиту или оценивают риски для бизнеса. В этой статье разберем основные профессии в кибербезопасности и навыки, востребованные в каждом направлении.
Представим, что компания разрабатывает интернет-магазин. AppSec-специалист помогает находить ошибки безопасности еще на этапе проектирования и написания кода. Пентестер действует в согласованных с владельцем границах. Он проверяет, можно ли использовать уязвимости работающего приложения для проникновения в инфраструктуру, кражи данных, взлома и других атак. Инженер ИБ настраивает защиту инфраструктуры, а SOC-аналитик отслеживает подозрительную активность и разбирает предупреждения систем мониторинга. На практике обязанности этих специалистов могут пересекаться.
В крупной компании эти задачи чаще всего выполняют несколько команд. В небольшой совмещать разные обязанности порой приходится одному человеку.
Но вне зависимости от направления, специалисту по кибербезопасности критически важно смотреть на повседневные задачи, инструменты и требования к опыту, чем на название должности. Так гораздо проще понять, какое направление подойдет для первой работы или перехода из другой IT-специальности.
Основные направления работы в кибербезопасности
По характеру задач профессии в кибербезопасности можно разделить на шесть направлений.
Мониторинг и защита. Специалисты следят за событиями в системах, обнаруживают подозрительную активность и помогают предотвращать атаки.
Поиск уязвимостей. Пентестеры и другие специалисты по тестированию безопасности проверяют, где система может оказаться уязвимой.
Безопасная разработка. AppSec-специалисты выявляют риски в приложениях, а DevSecOps-инженеры встраивают меры защиты в разработку, сборку и эксплуатацию, в процессы интеграции и доставки кода — CI/CD.
Расследование инцидентов. Специалисты по реагированию и цифровой криминалистике выясняют, что произошло, какие системы затронуты и каковы последствия инцидента.
Анализ открытой информации. OSINT-специалисты собирают и сопоставляют сведения из общедоступных источников.
Управление рисками. Специалисты GRC помогают организации оценивать угрозы, соблюдать требования регуляторов и выстраивать процессы безопасности в соответствии с принятыми практиками и стандартами.
Границы между направлениями часто весьма условны. Инженер ИБ может подключаться к расследованию инцидентов, а AppSec-специалист — тестировать работающий сервис вместе с пентестером.
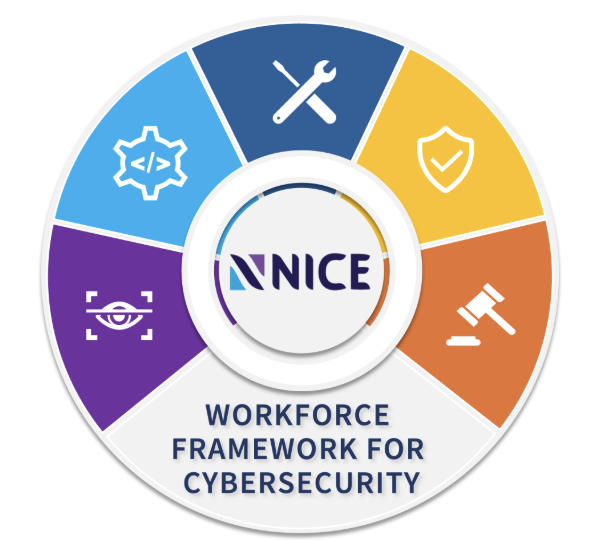
В NICE Framework Национального института стандартов и технологий США (NIST) работу в кибербезопасности описывают через роли, задачи и необходимые знания. На октябрь 2026 года актуальна версия компонентов 2.2.0, опубликованная 28 апреля 2026 года. Роль в этой системе не всегда на 100% соответствует названию вакансии: один сотрудник может совмещать обязанности нескольких ролей.
SOC-аналитик: кто следит за безопасностью систем
SOC-аналитик разбирает подозрительные события в корпоративных сетях, на рабочих станциях и серверах. SOC (Security Operations Center) — центр мониторинга и реагирования на события кибербезопасности.
Работа аналитика чаще начинается с сигнала, а не с подтвержденной атаки. Поводом для проверки может стать необычный вход в учетную запись, подозрительное сетевое соединение или запуск программы, которую средство защиты считает потенциально опасной.
Например, система SIEM (управления событиями информационной безопасности) сообщила о необычном входе в учетную запись, а EDR (средство обнаружения угроз и реагирования на конечных устройствах) заметило подозрительный процесс на том же компьютере. Аналитик сопоставляет журналы входов, события на устройстве и контекст. Если появляются признаки компрометации, он инициирует дальнейшую проверку или передает инцидент команде реагирования.
В некоторых SOC обязанности разделяют по уровням: L1 проверяет первичные сигналы, L2 разбирает сложные инциденты, L3 исследует новые техники атак и совершенствует правила обнаружения. Деление зависит от компании. Для анализа поведения злоумышленников специалисты используют, например, базу MITRE ATT&CK.
Какие навыки нужны: понимание компьютерных сетей и операционных систем, основы информационной безопасности, умение читать журналы событий и сопоставлять факты. Также важны внимательность, последовательность, критичность и способность ясно документировать результаты.
В учебном проекте будущий SOC-аналитик может разобрать несколько событий Windows, найти признаки подозрительного входа и подготовить краткий отчет: какие факты подтверждены, чего не достает и требуется ли дальнейшая проверка.
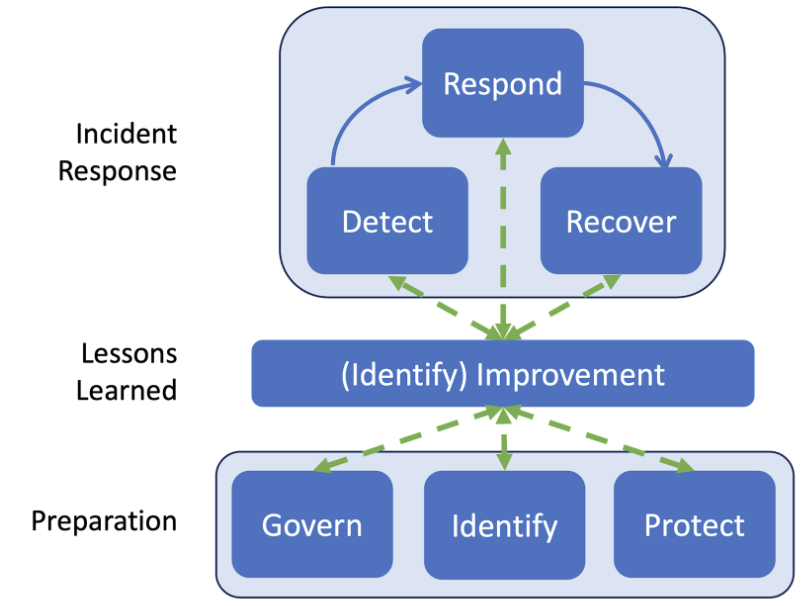
Специалист по реагированию на инциденты: что делать, когда произошла атака
Специалист по реагированию на инциденты подключается, когда нужно определить масштаб атаки, остановить ее распространение и восстановить безопасную работу. В ряде компаний эти задачи выполняют те же сотрудники из SOC.
Сотрудник ввел пароль на поддельной странице входа, после чего злоумышленник получил доступ к рабочей учетной записи. Команда реагирования проверяет действия атакующего, отзывает подозрительные сеансы, обеспечивает смену скомпрометированных данных для входа и проверяет связанные системы. Затем устраняет последствия и пересматривает защиту. Общие принципы работы изложены в руководстве NIST SP 800-61 Rev. 3, опубликованном в апреле 2025 года.
Во время реагирования важно сохранить технические следы. Например, удаление подозрительных файлов или переустановка системы до сбора необходимых артефактов могут лишить команду доказательств. Поэтому порядок изоляции устройств, фиксации событий и восстановления определяют с учетом срочности угрозы и требований расследования.
В небольших компаниях обнаружением угроз, расследованием и восстановлением могут заниматься одни и те же сотрудники. В крупных организациях эти задачи чаще распределены между разными ролями.
Какие навыки нужны: знания сетей и операционных систем, понимание принципов защиты, умение анализировать события, работать по процедурам и взаимодействовать с коллегами. По мере роста уровня специалисту потребуются более глубокие знания расследования и восстановления систем.
В этой работе приходится выбирать между скоростью ограничения атаки и сохранностью данных для расследования. Полезная практика для начинающего специалиста — разбор учебного сценария фишинга с планом действий, журналом решений и последующим отчетом.
Пентестер: как специалисты находят уязвимости
Пентестер проверяет защищенность приложений, серверов и сетей, моделируя действия атакующего в согласованных границах. Сканеры помогают находить потенциальные уязвимости, но для полноценного пентеста нужны проверка гипотез, анализ логики приложения и оценка последствий найденных проблем.
Главное условие такой работы — разрешение владельца системы и заранее согласованные границы проверки. Пентестер не должен произвольно проверять чужие сайты, серверы или аккаунты: даже технически возможные действия могут быть незаконными.
Рассмотрим пример. Интернет-магазин заказывает проверку личного кабинета. Пентестер использует тестовые учетные записи с разными правами и уровнями доступа и проверяет, возможно ли получить чужие данные или выполнить недоступное пользователю действие. Если уязвимость подтверждается, специалист фиксирует условия ее воспроизведения, оценивает последствия и описывает исправление. Отчета сканера для такой проверки недостаточно.
Хороший отчет о пентесте помогает заказчику расставить приоритеты. В нем указывают подтвержденные уязвимости, затронутые системы, возможный ущерб, доказательства и рекомендации по устранению.
Пентестеры могут специализироваться на веб-приложениях, сетевой инфраструктуре, мобильных приложениях или других системах. Поэтому требования к специалисту зависят от конкретного направления.
Какие навыки нужны: компьютерные сети, HTTP, Linux, устройство веб-приложений, распространенные уязвимости и базовые навыки программирования. Пентестеры используют, например, Nmap, Burp Suite и ZAP. Методики проверки веб-приложений собраны в OWASP Web Security Testing Guide.
Первые отчеты лучше писать по специально созданным учебным лабораториям. Последовательно освоить разведку, проверку уязвимостей и оформление результатов можно на курсе Академии Кибереж «Этичный хакинг: Эпоха AI». Проверка чужих систем без разрешения остается недопустимой в любом случае — это нарушение закона.
Инженер по информационной безопасности: как выстраивают защиту
Инженер по информационной безопасности проектирует, настраивает и поддерживает технические средства защиты. Он отвечает за их работу в инфраструктуре, а пентестер проверяет, где эти механизмы можно обойти.
В зависимости от специализации инженер ИБ настраивает межсетевые экраны, защиту рабочих станций, средства обнаружения угроз и управление доступом. Он также участвует в защите облачных ресурсов и резервных копий, но само резервное копирование нередко организует инфраструктурная команда. Конкретное распределение обязанностей зависит от компании и команды.
Например, подрядчику нужен временный доступ к внутреннему сервису. Инженер помогает настроить минимально необходимые права, ограничить срок их действия и включить регистрацию действий. Так реализуют принцип минимальных привилегий: пользователь получает только тот доступ, который действительно нужен для задачи.
Под одним названием скрываются разные специализации: сетевая безопасность, защита рабочих станций, управление доступом, облачная инфраструктура. При выборе вакансии стоит смотреть на используемые технологии и реальные обязанности.
Какие навыки нужны: сети, Windows и Linux, управление учетными записями и доступом, основы администрирования и работа со средствами защиты. В отдельных специализациях требуется также владеть виртуализацией, облачными технологиями и автоматизацией.
На практике эта роль подходит людям с интересом к системному администрированию и сетям. Для портфолио можно настроить права доступа и централизованный сбор событий в собственной учебной инфраструктуре, а затем объяснить, какие риски решают выбранные настройки.
AppSec-специалист: как приложения делают безопаснее
AppSec — сокращение от Application Security, то есть безопасность приложений. AppSec-специалист помогает выявлять и устранять ошибки, которые могут привести к утечке данных, несанкционированному доступу или нарушению работы сервиса.
AppSec-специалист оценивает безопасность приложения от проектирования до эксплуатации. Он участвует в моделировании угроз, анализирует код и результаты SAST (статического анализа) и DAST (динамического тестирования работающего приложения), помогает разработчикам устранить найденные уязвимости.
Представим, что пользователь открывает счет по адресу /invoices/123. Если замена номера на /invoices/124 без необходимых прав позволяет увидеть чужой документ, это пример IDOR — нарушения контроля доступа к конкретному объекту. Причина не в самом идентификаторе, а в отсутствии серверной проверки разрешений. Подобные ошибки относятся к категории Broken Access Control в OWASP Top 10:2025.
Разработчикам нужны конкретные данные: какой запрос воспроизводит ошибку, какую проверку прав приложение пропускает и как убедиться, что исправление действительно работает. AppSec-специалист обсуждает решения с командой и проверяет результат.
Какие навыки нужны: веб-технологии, различия между аутентификацией и авторизацией, распространенные уязвимости, чтение кода и тестирование приложений. Глубина навыков программирования зависит от продукта и должности.
Для перехода в AppSec будет кстати опыт разработки или тестирования: он помогает понять, почему возникает ошибка и как ее предотвратить. Пример практического учебного кейса — исправить IDOR в собственном приложении и добавить проверку прав доступа в автоматические тесты.
Специалист по облачной безопасности: защита сервисов и данных в облаке
В облаках компании размещают приложения, хранилища и вычислительные ресурсы. Ошибка в настройке прав доступа или сети может открыть данные посторонним, даже если сама облачная платформа работает без сбоев.
Специалист по облачной безопасности анализирует настройки доступа, облачные сети, хранилища, учетные записи сервисов, управление секретами и аудит действий. При этом учитывает модель разделения ответственности: провайдер и клиент отвечают за разные элементы защиты, причем границы меняются в зависимости от сервиса и модели IaaS, PaaS или SaaS.
Например, компания по ошибке открыла доступ к документам в облачном хранилище. Специалист проверяет политику доступа, ограничивает публичные разрешения, изучает журналы обращений и помогает настроить контроль конфигураций, чтобы подобная ошибка не повторилась. Общую схему того, за что отвечает клиент, а за что — облачный провайдер, публикует AWS.
Облачная безопасность нуждается в проверке связей между сервисами: какие учетные записи получают доступ к хранилищам, откуда идут запросы и какие действия записываются в журналы. Отдельная задача — выявлять опасные изменения конфигураций до инцидента.
Какие навыки нужны: основы сетей и операционных систем, понимание прав доступа, базовые знания облачной инфраструктуры и умение анализировать конфигурации. Для продвинутых позиций пригодятся автоматизация и опыт администрирования.
Для практики можно создать тестовое хранилище с закрытым доступом, настроить роли IAM (управление идентификацией и доступом) и проверить разрешения разных учетных записей. Следующий шаг — научиться проверять такие конфигурации автоматически.
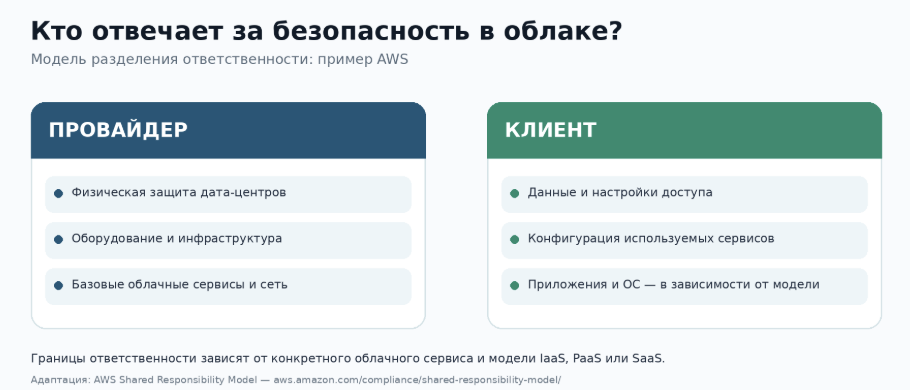
Модель распределения ответственности в облаке. Адаптация по материалам AWS.
DevSecOps-инженер: как встроить безопасность в разработку
DevSecOps — подход, при котором безопасность учитывают на протяжении всего процесса разработки и эксплуатации программного продукта, а не проверяют только перед выпуском.
DevSecOps-инженер встраивает проверки безопасности в сборку и выпуск ПО. CI/CD-конвейер может анализировать код (SAST), зависимости и сторонние компоненты (SCA), искать секреты и ошибки в инфраструктуре как коде (IaC). Если токен попал в репозиторий, проверка помогает обнаружить проблему, но скомпрометированный токен все равно нужно отозвать. Примеры подходов собраны в OWASP DevSecOps Guideline.
DevSecOps также связан с безопасностью самого конвейера сборки, правами автоматизированных процессов, контейнерами, подписями артефактов и цепочкой поставки ПО. Автоматическая проверка снижает вероятность отдельных ошибок, но не заменяет ручной анализ архитектуры и бизнес-логики.
AppSec чаще отвечает за безопасность приложения: архитектуру, код и способы эксплуатации уязвимостей. DevSecOps — за интеграцию проверок и защитных мер в инженерные процессы. В небольших командах обе задачи может решать один человек.
Какие навыки нужны: понимание жизненного цикла разработки, основы Linux, сетей и автоматизации, знание инструментов разработки и принципов безопасной работы с кодом. Для многих вакансий важен опыт разработки, системного администрирования или инженерии инфраструктуры.
В DevSecOps особенно пригодится предыдущий опыт разработки, DevOps или администрирования. Для учебного портфолио подойдет безопасный CI/CD-конвейер с проверкой зависимостей, поиском секретов и ограниченными правами доступа.
OSINT-специалист: поиск информации из открытых источников
OSINT (Open Source Intelligence) — сбор и анализ открытых сведений с проверкой их достоверности. Этот метод применяют пентестеры, аналитики киберугроз и специалисты по расследованиям. Отдельная должность OSINT-аналитика есть не в каждой компании.
В кибербезопасности OSINT помогает изучать открытый цифровой след организации: связанные домены, публичные технические сведения и упоминания инфраструктуры. По результатам исследования аналитик может указать, какая информация требует дополнительной проверки.
Перед аудитом аналитик сопоставляет сведения о доменах, технических публикациях и сервисах компании, доступных из открытых источников. Это помогает оценить ее внешний цифровой след. Сбор открытых данных не дает разрешения на активное тестирование чужой инфраструктуры. Для углубленной практики есть программа «Специалист по OSINT. Кибердетектив 2.0» Академии Кибереж.
В отчете по OSINT важно указывать, где и когда получены сведения, как проверялась их достоверность и какие выводы остаются предположениями. Например, найденный домен сам по себе еще не доказывает, что он принадлежит исследуемой компании.
Какие навыки нужны: поиск и сопоставление сведений, проверка источников, фиксация результатов и оценка достоверности. Для исследования цифровой инфраструктуры пригодятся основы сетей, DNS и веб-технологий.
OSINT подойдет тем, кто любит расследования, анализ данных и поиск взаимосвязей. При этом работа должна учитывать законодательство, приватность и этические ограничения: общедоступность отдельного сведения еще не означает, что любые способы его использования допустимы и законны.
Специалист по цифровой криминалистике: как расследуют киберинциденты
Цифровая криминалистика помогает восстановить ход событий по техническим следам и сохранить достоверность результатов. Специалист может исследовать файлы, журналы событий, сетевые данные, криминалистические копии носителей или оперативную память. Выбор методов зависит от инцидента и доступных материалов; не каждый случай требует исследования всех типов артефактов.
Например, после компрометации сервера специалист сопоставляет время входов, запусков процессов и изменения файлов, чтобы восстановить последовательность действий злоумышленника. При сборе материалов он фиксирует их происхождение и целостность. Такой анализ часто входит в работу команд DFIR — Digital Forensics and Incident Response. Базовые подходы изложены в руководстве NIST SP 800-86; документ опубликован в 2006 году и подходит для знакомства с принципами, но не заменяет современные методики.
При сборе цифровых доказательств нужно фиксировать происхождение данных, сохранять их целостность и документировать действия исследователя. Необдуманное изменение файлов или настроек может затруднить восстановление картины атаки.
Криминалистика и реагирование обычно работают вместе. Пока одна часть команды ограничивает последствия атаки и восстанавливает работу, другая изучает цифровые следы. В небольших организациях обе задачи может выполнять один специалист.
Какие навыки нужны: понимание операционных систем, файловых систем и журналов событий, умение анализировать данные и аккуратно документировать результаты. Для отдельных специализаций понадобятся дополнительные знания в области сетей, мобильных устройств или анализа вредоносных программ.
Для учебного кейса можно разобрать подготовленный образ диска или набор журналов, построить временную шкалу событий и объяснить, какие выводы подтверждаются артефактами, а какие остаются гипотезами.
Специалист GRC: управление рисками и требованиями безопасности
GRC (Governance, Risk and Compliance) объединяет управление информационной безопасностью, оценку рисков и соблюдение применимых требований. Эти специалисты помогают организации определить необходимые меры защиты, назначить ответственных и удостовериться, что требования выполняют.
Специалист GRC участвует в оценке рисков, разработке правил, проверке выполнения мер защиты и подготовке к аудитам. Он помогает определить, кому принадлежит риск, какие меры нужны и как убедиться, что они работают. Работа с документами — лишь часть этой роли: ее цель заключается в управлении реальными рисками и соблюдении применимых требований.
Например, компании нужно определить, кто имеет доступ к конфиденциальным данным и как этот доступ пересматривается. Специалист GRC помогает описать процесс, определить ответственных, зафиксировать требования и организовать контроль. При этом технические специалисты могут заниматься реализацией необходимых настроек.
Инженер ИБ обычно внедряет и поддерживает технические меры, а GRC-специалист оценивает риски, выстраивает процессы и контролирует соблюдение требований. Технические знания помогают точнее расставлять приоритеты и оценивать достаточность и эффективность внедряемых мер защиты.
Какие навыки нужны: анализ рисков, понимание процессов ИБ, работа с документами и умение согласовывать решения с подразделениями. В зависимости от организации специалисту полезны требования ISO/IEC 27001:2022 и NIST Cybersecurity Framework 2.0; нормативные акты вроде GDPR и DORA применимы не к каждому работодателю.
Учебный пример для GRC — составить реестр рисков условной компании, оценить вероятность и влияние угроз, назначить ответственных и предложить способ проверки мер защиты. Такой проект продемонстрирует понимание процессов лучше, чем перечисление стандартов.
Архитектор безопасности: как проектируют защищенные системы
Архитектор безопасности помогает определить, как должна быть устроена защита сложной системы или продукта. Он рассматривает систему целиком: какие компоненты взаимодействуют, где хранятся данные, кто получает доступ, какие угрозы возможны и как снизить связанные с ними риски.
Например, при проектировании платежного сервиса архитектор определяет, какие компоненты и как именно взаимодействуют, где проходят границы доверия, какие данные необходимо защищать и какие сценарии атак вообще возможны. Для этого используют моделирование угроз (threat modeling), а затем выбирают меры защиты с учетом требований бизнеса, стоимости и производительности. Подход описан в руководстве OWASP по моделированию угроз.
Архитектор рассматривает безопасность системы целиком и следит, чтобы отдельные решения работали согласованно. При проектировании приходится учитывать стоимость, производительность, удобство использования и ресурсы команды.
Какие навыки нужны: широкое понимание сетей, приложений, инфраструктуры, механизмов защиты и управления рисками. Важны системное мышление, опыт проектирования и умение объяснять технические решения.
Архитектор безопасности обычно не является типичной стартовой должностью. К ней чаще приходят после работы в инженерии, разработке, инфраструктуре или других технических направлениях. Новичку полезно знать об этой профессии как о возможной долгосрочной траектории развития.
Другие профессии и специализации в кибербезопасности
Помимо одиннадцати подробно разобранных направлений, встречаются и более узкие роли. Аналитик киберугроз (Threat Intelligence Analyst) исследует сведения об атакующих и их методах, исследователь вредоносного ПО (Malware Analyst) анализирует поведение подозрительных программ, а специалист по управлению уязвимостями организует их учет, приоритизацию и устранение.
IAM-инженер отвечает за учетные записи, роли и права доступа. Еще одно направление — безопасность ИИ-систем: защита данных, оценка атак на модели и контроль несанкционированных действий ИИ-агентов. Этими задачами занимаются специалисты AppSec, инженеры инфраструктуры и команды ИБ; названия вакансий у работодателей различаются.
Какие профессии в кибербезопасности подходят новичкам
Единой «самой легкой» профессии для входа в ИБ нет: требования различаются по странам, компаниям и вакансии. Этот раздел поможет выбрать первое направление для практики. SOC L1, отдельные младшие инженерные позиции и задачи GRC иногда доступны начинающим, а AppSec, DevSecOps и архитектура чаще требуют опыта в разработке или инфраструктуре. Это ориентиры, а не гарантия трудоустройства.
Если нравится анализировать события и искать закономерности, присмотритесь к работе SOC-аналитика. Для начала полезно изучить основы сетей, операционных систем и журналов событий, а затем попробовать разбирать учебные сценарии обнаружения угроз.
Если интересно проверять системы на наличие слабых мест, изучите основы пентеста. Начните с устройства веб-приложений, сетей и распространенных уязвимостей. Практиковаться следует только в учебных лабораториях или системах, на тестирование которых у вас есть разрешение.
Если нравится программирование, обратите внимание на AppSec. Полезно понимать, как устроены приложения, как работают авторизация и управление доступом, почему появляются уязвимости и как исправлять ошибки в коде.
Если увлекает поиск и сопоставление информации, попробуйте учебные задачи по OSINT. Важно не только найти сведения, но и подтвердить их достоверность, объяснить ограничения и аккуратно оформить выводы.
Если нравится настраивать системы и разбираться в технологиях, можно двигаться в сторону инженерии безопасности. Здесь полезно начать с операционных систем, сетей, управления доступами и базовых механизмов защиты.
Если интересны процессы, документы и анализ рисков, стоит изучить GRC. Посмотрите, как организации описывают правила доступа, оценивают риски и проверяют выполнение требований безопасности.
Попробуйте хотя бы два учебных сценария из разных направлений и сравните свой интерес к теме, и как выглядят повседневные задачи. Что вам нужно будет делать: анализировать события, писать код, исследовать системы или оценивать процессы. Так выбор специализации будет опираться на практику и личный опыт.
Чем отличаются профессии в кибербезопасности
В таблице сравниваются типичные задачи и базовые навыки одиннадцати направлений. Названия должностей и распределение ответственности различаются у работодателей, поэтому перед выбором профессии важно читать описания конкретных вакансий.
Профессия | Пример рабочей задачи | Что важно изучить |
SOC-аналитик | Разобрать предупреждение о подозрительном входе | Сети, операционные системы, журналы событий |
Специалист по реагированию на инциденты | Остановить распространение атаки и восстановить доступ | Анализ инцидентов, сети, системы, процедуры реагирования |
Пентестер | Проверить возможность доступа к чужим данным | Сети, Linux, веб-технологии, методы тестирования |
Инженер по ИБ | Настроить минимально необходимые права сотрудникам | Сети, администрирование, права доступа, средства защиты |
AppSec-специалист | Найти и исправить дефект контроля доступа в коде | Код, веб-технологии, уязвимости приложений |
Специалист по облачной безопасности | Закрыть публичный доступ к облачному хранилищу | Облачная инфраструктура, доступы, сети, конфигурации |
DevSecOps-инженер | Настроить поиск секретов и уязвимостей в CI/CD | Разработка, автоматизация, инфраструктура |
OSINT-специалист | Сопоставить открытые сведения о доменах компании | Поиск информации, проверка источников, аналитика |
Специалист по цифровой криминалистике | Восстановить хронологию действий на сервере | Операционные системы, артефакты, анализ данных |
GRC-специалист | Оценить риск и проверить выполнение мер защиты | Анализ рисков, документация, процессы безопасности |
Архитектор безопасности | Смоделировать угрозы для платежного сервиса | Архитектура систем, инфраструктура, приложения, риски |
Таблица даст общее представление о специальностях, но не заменит более подробное изучения вакансий. Например, SOC-аналитик может заниматься и первичной проверкой предупреждений, и глубокой аналитикой атак. При сравнении предложений обращайте внимание на инструменты, полномочия и ожидаемый опыт, а не только на название позиции.
Какие навыки нужны для работы в кибербезопасности
Несмотря на различия между профессиями, у многих специалистов есть общая техническая база. Она помогает понимать, как устроены системы, где возникают риски и что именно нужно защищать.
Компьютерные сети. Стоит разобраться, как устройства обмениваются данными, зачем нужны IP-адреса, DNS и сетевые порты, как работает клиент-серверное взаимодействие. Эти знания пригодятся в мониторинге, пентесте, инженерии безопасности и расследовании инцидентов.
Операционные системы. Важно понимать основы работы Windows и Linux, знать, что такое процессы, файлы, пользователи, права доступа и журналы событий. Конкретная глубина зависит от направления, но базовое понимание систем помогает почти в любой технической роли.
Принципы информационной безопасности. Полезно разобраться в аутентификации и авторизации, конфиденциальности данных, управлении доступом, резервном копировании и типичных причинах уязвимостей.
Аналитическое мышление. Потребуется сопоставлять факты, проверять гипотезы и отделять подтвержденные выводы от предположений. Это полезно при расследовании инцидентов и при оценке рисков.
Документирование и коммуникация. Коллегам нужно понятно объяснить, что найдено, чем это опасно и какие действия рекомендуются. Отчет должен позволять воспроизвести техническую проблему или проверить обоснованность выводов.
Освоив основы, имеет смысл углубляться в конкретные навыки выбранной специализации. Пентестеру понадобятся знания тестирования безопасности, AppSec-специалисту — понимание кода, а GRC-специалисту — оценка рисков и работа с требованиями. Не нужно пытаться освоить все инструменты кибербезопасности одновременно.
Как начать карьеру в кибербезопасности с нуля
Если у вас нет технического образования или опыта в IT, разумнее двигаться поэтапно. Сначала нужно понять основы, затем выбрать направление и постепенно переходить к практике.
Шаг 1. Разобраться в основах. Изучите устройство компьютерных сетей, принципы работы операционных систем, базовые понятия информационной безопасности и типичные угрозы. Не старайтесь сразу запоминать все профессиональные термины: важнее понимать смысл процессов.
Шаг 2. Выбрать одно направление для знакомства. Попробуйте задачи из нескольких областей: анализ учебных журналов событий, проверку безопасности демонстрационного приложения, исследование открытых источников или настройку прав доступа. Сравните, какие занятия вам интереснее.
Шаг 3. Практиковаться в безопасной среде. Используйте специально созданные учебные лаборатории и тренировочные задания. Если вы изучаете тестирование на проникновение, не проверяйте реальные сайты и системы без разрешения владельца.
Шаг 4. Собрать портфолио. Для SOC можно разобрать учебные журналы событий и написать отчет; для пентеста — подготовить отчет о тестировании разрешенной лаборатории; для AppSec — исправить ошибку авторизации в собственном проекте; для OSINT — описать исследование с проверкой источников; для GRC — создать реестр рисков условной компании. Не публикуйте конфиденциальные данные и не выдавайте учебные задания за коммерческий опыт.
Шаг 5. Изучить вакансии. Найдите объявления на позиции начинающего уровня в интересующем направлении. Выпишите повторяющиеся требования, отделите обязательные навыки от желательных и используйте этот список для планирования дальнейшего обучения.
Шаг 6. Подобрать обучение под конкретную цель. Сравнивайте программы по содержанию, количеству практики, обратной связи и уровню входных требований. Если курс обещает трудоустройство, проверьте, что именно входит в эту услугу и на каких условиях она предоставляется.
При выборе обучения сверяйте программу с задачами желаемой должности. Например, будущему инженеру или аналитику ИБ стоит изучить содержание программы Академии Кибереж «Специалист по информационной безопасности», а затем сопоставить модули с требованиями вакансий. Для пентеста и OSINT профильные программы уже упомянуты в соответствующих разделах статьи.
Диплом или сертификат может дополнить портфолио, но сам по себе не гарантирует трудоустройства. Работодателю важно понимать, какие задачи вы умеете выполнять, как рассуждаете и способны ли объяснить результаты своей работы.
Как выбрать направление в кибербезопасности
При выборе направления сопоставьте свой опыт с тем, что специалисты делают ежедневно. Программисту может быть ближе AppSec, системному администратору — инженерия безопасности или облачная защита, а человеку с опытом аудита и управления рисками — GRC. Но сменить траекторию можно и без такого бэкграунда.
Если вам интересно отслеживать события и разбираться в подозрительной активности, изучите профессию SOC-аналитика.
Если хотите проверять системы на уязвимости, попробуйте основы пентеста.
Если нравится программирование и устройство приложений, обратите внимание на AppSec.
Если интересно настраивать системы и техническую защиту, рассмотрите инженерные направления.
Если любите искать и сопоставлять сведения, изучите OSINT.
Если предпочитаете исследовать цифровые следы и восстанавливать последовательность событий, познакомьтесь с цифровой криминалистикой.
Если вам ближе процессы, документы и оценка рисков, присмотритесь к GRC.
Не стоит выбирать специализацию только по популярности или предполагаемой зарплате. Условия и требования зависят от региона, работодателя и уровня вакансии. Сравните несколько объявлений, проверьте повторяющиеся требования и попробуйте профильные учебные задачи перед длительным обучением.