Active Directory: как атакуют домен и где искать слабые места
29 декабря 2025 года злоумышленники попытались уничтожить данные на крупной польской теплоэлектроцентрали. Для распространения вредоносного ПО использовали групповые политики Active Directory — обычный инструмент, с помощью которых администраторы управляют настройками компьютеров. Однако EDR заблокировала запуск вайпера. EDR — система, которая отслеживает подозрительную активность на компьютерах и серверах и помогает останавливать атаки. Подробности операции опубликовали в отчете CERT Polska и в описании кампании MITRE ATT&CK.
Через Active Directory администраторы управляют сразу множеством компьютеров. Получив сопоставимые права, злоумышленники могут задействовать те же механизмы, чтобы выполнять команды в корпоративной сети.
Почему атакующим нужна Active Directory
Active Directory Domain Services (AD DS) хранит сведения о пользователях, компьютерах, группах, сервисных учетных записях и связях между ними. Через домен компании управляют аутентификацией, доступом к файлам и приложениям, привилегиями администраторов и групповыми политиками. Для атаки на домен необязательно начинать с контроллера. Часто злоумышленники сначала получают доступ к другому серверу или крадут учетные данные.
В отчете Sophos Active Adversary Report 2026 привели результаты 661 расследования за ноябрь 2024 — октябрь 2025 года. В 67% отправной точкой стали скомпрометированные учетные данные и другие атаки на механизмы идентификации. Медианное время от проникновения до попытки доступа к серверу AD составляло 3,4 часа — на 70% меньше, чем в предыдущем исследовании.
В сентябре 2026 года CISA и международные партнеры обновили руководство Detecting and Mitigating Active Directory Compromises. В нем разобрали 17 распространенных техник компрометации AD. В отдельном блоке даже уточнили методы обнаружения DCSync и Shadow Credentials. Возможности злоумышленника определяют группы, разрешения и отношения доверия, связанные со скомпрометированной учетной записью.
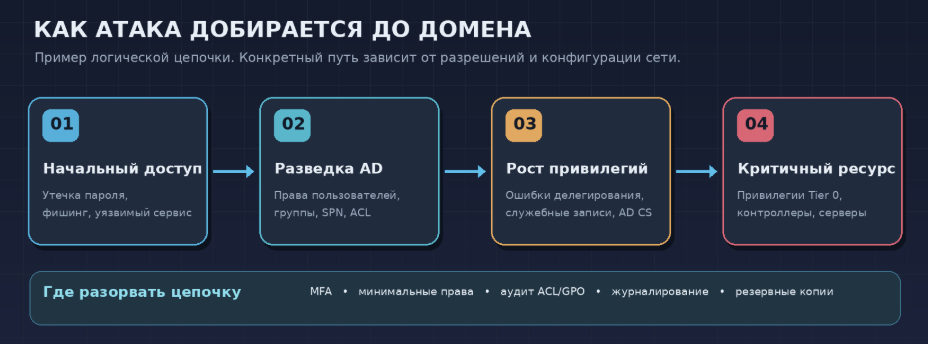
Как от одного аккаунта доходят до высоких привилегий
Например, злоумышленник получил пароль сотрудника и вошел через удаленный сервис. Дальше он выясняет, к каким группам и серверам у него есть доступ, какие сервисные учетные записи используются в сети и что разрешено менять в AD. Группа с избыточными правами, слабый пароль службы или ошибка в настройке центра сертификации могут привести к повышению привилегий. Конкретный путь зависит от конфигурации домена.
Kerberoasting: слабый пароль у службы
При Kerberos-аутентификации пользователь может получить сервисный билет для службы с зарегистрированным SPN. Часть данных такого билета связана с секретом сервисной учетной записи. Это позволяет атакующему проверять варианты пароля офлайн. Особенно опасно сочетание слабого пароля и широких полномочий сервисной учетной записи. Описание механизма и рекомендуемые меры защиты есть в MITRE ATT&CK T1558.003.
DCSync: злоупотребление правами репликации
Для синхронизации каталога контроллеры домена используют механизм репликации. Учетная запись с необходимыми разрешениями может запросить чувствительные данные каталога, включая материалы, связанные с паролями. Техника DCSync не требует какого-то особого интерактивного входа на сам контроллер. Поэтому внимание уделяют прежде всего правам репликации и секрету KRBTGT: его компрометация может позволить подделывать Kerberos-билеты. Подробный разбор можно прочесть в MITRE ATT&CK T1003.006.
ACL, GPO и AD CS: ошибки в полномочиях
Для повышения привилегий злоумышленнику необязательно попадать в Domain Admins. В AD пользователь может иметь право менять другую группу, учетную запись, шаблон сертификата или объект групповой политики. Из нескольких таких разрешений иногда складывается путь к привилегированному ресурсу. Ошибки в Active Directory Certificate Services (AD CS) в отдельных конфигурациях позволяют получить сертификат для аутентификации от имени другого субъекта. При аудите проверяют административные группы, ACL, делегирование прав и настройки инфраструктуры сертификатов.
Что проверять в первую очередь
В таблице — объекты проверки и меры защиты для четырех распространенных механизмов атак.
Техника | Механизм риска | Что проверить | Мера защиты |
|---|---|---|---|
Kerberoasting | Подбор пароля сервисной записи офлайн | SPN, стойкость секретов, права | gMSA, AES, минимальные права |
DCSync | Злоупотребление правами репликации AD | Кто может реплицировать данные каталога | Ограничить права, аудит 4662 |
ACL и GPO | Изменение объектов и политик через делегирование | ACL, привилегированные группы, GPO | Tier 0, пересмотр делегирования |
AD CS | Опасные шаблоны и разрешения сертификатов | Права шаблонов, CA, выдача | Харденинг PKI и аудит |
Три задокументированных случая
SolarWinds, 2020: доступ через поставщика ПО
В ходе кампании SolarWinds вредоносное обновление Orion стало одним из каналов первоначального проникновения. Далее операторы APT29 использовали разные способы закрепления и сбора учетных данных. MITRE ATT&CK фиксирует в этой кампании запросы сервисных Kerberos-билетов (Kerberoasting) и применение привилегированных аккаунтов для репликации данных каталога (DCSync). Доступ через цепочку поставок затем использовали для атак на систему корпоративных учетных записей.
Black Basta, 2024: учетные данные и старые CVE
В бюллетене FBI, CISA, HHS и MS-ISAC от 8 ноября 2024 года описаны приемы операторов Black Basta: социальная инженерия, получение учетных данных с помощью Mimikatz, горизонтальное перемещение через удаленное администрирование. Авторы также указывают на использование уязвимостей ZeroLogon, NoPac и PrintNightmare для повышения привилегий. В бюллетене собраны приемы, замеченные в разных атаках Black Basta.
Польская энергетика, декабрь 2025 года: GPO и DynoWiper
CERT Polska установил, что атакующие заранее проникли в инфраструктуру теплоэлектроцентрали и получили привилегированные учетные записи. Атакующие пытались запустить вайпер DynoWiper для уничтожения данных. В MITRE ATT&CK отдельно описано распространение вредоносного ПО через измененные групповые политики. EDR остановила запуск вайпера, и теплоснабжение не пострадало. При этом на отдельных объектах ветровой и солнечной энергетики нарушились каналы связи с диспетчерскими системами; но производство электроэнергии продолжалось.
Кейс | Роль Active Directory | Подтвержденный результат |
|---|---|---|
SolarWinds, 2020 | DCSync и Kerberoasting | Сбор учетных данных и развитие доступа |
Black Basta, 2024 | Mimikatz, ZeroLogon и NoPac | Повышение прав, кража и шифрование данных |
Польша, 2025 | GPO для распространения DynoWiper | EDR остановил запуск вайпера |
С чего начать защиту Active Directory
Главная задача — разграничить привилегированный доступ. Microsoft рекомендует отделять наиболее чувствительную инфраструктуру идентификации (Tier 0) от рабочих станций и обычных серверов. Административные учетные записи нельзя использовать для повседневной работы на менее доверенных устройствах; состав групп с повышенными правами нужно регулярно пересматривать. Настройка MFA на VPN, конечно же, полезна, но не заменяет этих ограничений.
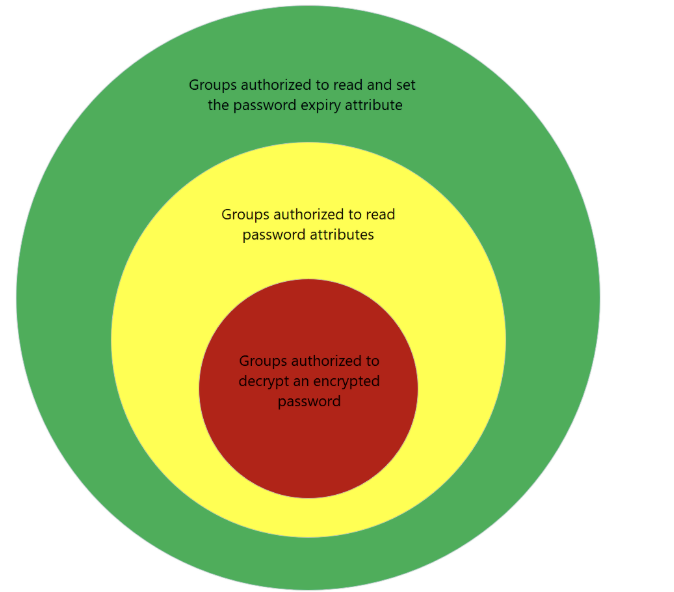
Отдельного внимания требуют сервисные учетные записи. Там, где приложение поддерживает групповые управляемые учетные записи (gMSA), Windows может автоматически управлять их паролями. Для локальных администраторов Microsoft предлагает Windows LAPS: случайные пароли на разных машинах затрудняют перемещение между хостами с одной украденной учетной записью. При хранении секретов в локальной AD следует отдельно проверять ACL и шифрование.
В журналах безопасности можно искать следы злоупотреблений. Необычные серии запросов Kerberos TGS (Windows Security 4769) помогают расследовать Kerberoasting. Для поиска злоупотреблений репликацией анализируют события доступа к объектам каталога (включая 4662 при корректной настройке аудита) и сетевую активность. Изменения критичных групп, GPO и прав доступа требуют отдельного мониторинга. SOC оценивает такие сигналы в контексте обычной активности, чтобы не принимать штатные действия за атаку.
Восстановление домена стоит отработать заранее. После компрометации критических секретов простого сброса пользовательских паролей может не хватить. На тестовом стенде нужно проверить, как восстанавливается доверие к каталогу, инфраструктуре сертификатов и администраторским учетным записям.
Зачем здесь пентест, если все серверы обновлены
Сканер может не найти ни одной известной CVE, хотя ошибки в правах доступа все равно открывают путь к контроллеру домена. Одна сервисная запись может управлять сервером, на котором работает привилегированный администратор; отдельная группа — менять ACL другого объекта. Обычное сканирование уязвимостей редко позволяет увидеть такую цепочку прав. Во время согласованного внутреннего пентеста специалисты ищут такие цепочки и проверяют их с минимальным воздействием на рабочие системы. В отчете фиксируют, какие права и настройки требуется изменить.
На курсе «Active Directory. Пентест внутренней инфраструктуры» CyberYozh Academy эта логика отрабатывается на изолированных стендах: от анализа Kerberos и NTLM до прав ACL, AD CS, доверительных отношений и подготовки отчета. Для тех, кому нужна более широкая база по сетям, системам и реагированию, в Академии есть программа «Специалист по информационной безопасности».
Проверку AD стоит строить вокруг реальных путей повышения привилегий: от обычного аккаунта до контроля над критичными объектами каталога. Такой аудит охватывает права, делегирование, доверительные отношения и сами контроллеры домена.