Как выбрать специализацию в информационной безопасности: сравнение направлений
Специалисты по информационной безопасности расследуют подозрительные входы в системы, проверяют приложения на уязвимости, настраивают права доступа и оценивают риски. У каждой задачи свои инструменты и навыки. Поэтому выбирать направление лучше по содержанию работы, а не по названию вакансии.
Например, SOC-аналитик обычно исследует события из систем мониторинга, пентестер проверяет защищенность согласованных с заказчиком целей, а AppSec-специалист работает с рисками приложений вместе с разработчиками. В небольших компаниях один человек порой совмещает несколько таких задач.
Если интересуетесь кибербезопасностью, сначала поэкспериментируйте с двумя разными задачами: разобраться в учебном логе и проверить права доступа в специально созданном приложении. Так вы быстрее поймете, какая работа вам ближе.
Разберем десять направлений ИБ: повседневные задачи, входные навыки и упражнения, которые можно выполнить до выбора курса.
Зачем выбирать специализацию в ИБ
Специализация определяет, на что тратить время в первые месяцы обучения. Будущий SOC-аналитик будет чаще работать с журналами событий, пентестер — с устройством сетей и приложений, а специалист GRC — с рисками и внутренними процессами. Поэтому и первые упражнения у них будут разными.
Допустим, вам нравится искать причины технических сбоев. Однако поиск причин сбоя ближе к одним задачам ИБ, а проверка уязвимостей — к другим. Попытайтесь исследовать цепочку подозрительных событий и отдельно настроить права доступа на тестовом сервере: разница между анализом и инженерной работой станет понятнее.
Основа во многих технических направлениях похожа: сети, операционные системы, управление доступом и чтение документации.
Первый выбор не фиксирует карьеру навсегда. Из SOC переходят к реагированию на инциденты, из системного администрирования — к защите инфраструктуры и облаков, из разработки — к AppSec. Для такого перехода придется освоить инструменты и методы новой роли.
Как понять, что именно вы выбираете
Важно различать отрасль, специализацию и должность. Информационная безопасность — широкая область; пентест — тип работы; пентестер — распространенное название должности. В вакансии «инженер ИБ» могут подразумеваться и настройки межсетевых экранов, и защита рабочих станций, и управление доступом.
Читайте, какие задачи предстоит выполнять и с какими системами работать. Попросить одного специалиста одновременно искать угрозы, администрировать средства защиты и проводить пентест технически возможно, но для оценки позиции важны реальные приоритеты команды.
В NICE Framework американского NIST работа в кибербезопасности описывается через рабочие роли, задачи, знания и навыки. На октябрь 2026 года актуальна версия компонентов 2.2.0 от 28 апреля 2026 года. Рабочая роль в этой системе не равна названию вакансии: должность может включать задачи нескольких ролей.

Какие направления есть в информационной безопасности
Ниже сравниваем десять распространенных направлений по рабочим задачам и навыкам. Это практическая группировка, а не дословное воспроизведение классификации NICE Framework.
Аналитик информационной безопасности (SOC Analyst)
SOC (Security Operations Center) — центр мониторинга и реагирования на события безопасности. Аналитики SOC проверяют сигналы систем защиты, сопоставляют данные из журналов и помогают установить, есть ли признаки атаки.
SIEM зафиксировала пять неудачных входов в корпоративную учетную запись, а через минуту — успешную авторизацию с того же адреса. Аналитик сверяет время, устройство, историю входов и дальнейшую активность. Такое сочетание событий требует проверки, но само по себе еще не доказывает компрометацию.
На уровне L1 аналитики чаще проводят первичную проверку сигналов. L2 могут расследовать сложные случаи, L3 — разрабатывать правила обнаружения и искать скрытые угрозы. Названия уровней и распределение задач зависят от компании.
Что нужно уметь:
понимать основы компьютерных сетей и операционных систем;
работать с журналами событий и искать в них закономерности;
различать обычную и подозрительную активность;
анализировать информацию последовательно, не делая выводов по одному признаку;
описывать результаты проверки понятным языком.
SIEM (Security Information and Event Management) помогает централизованно собирать, сопоставлять и анализировать события безопасности. Аналитику также пригодится понимание EDR — инструментов обнаружения угроз и реагирования на конечных устройствах. Главное для аналитика — понять, что произошло в системе и какие события связаны между собой.
Первое упражнение для проверки интереса: исследуйте учебный набор событий авторизации, отметьте подозрительные последовательности и составьте короткий отчет. Придется работать с неполными данными и объяснять, какие выводы подтверждены, а какие требуют дополнительной проверки.
Специалист по тестированию на проникновение (Pentester)
Пентестер проводит разрешенное тестирование на проникновение. Он проверяет, можно ли использовать найденную слабость приложения или инфраструктуры, оценивает последствия и готовит отчет для заказчика. Автоматические сканеры помогают в работе, но не заменяют ручную проверку логики и возможных цепочек атак.
До начала работ стороны определяют перечень систем и границы тестирования (scope), допустимые методы, сроки и ограничения. Эти договоренности фиксируют в Rules of Engagement (RoE). Найденная уязвимость не дает права выходить за согласованные рамки.
Веб-пентест, проверка внутренних сетей и тестирование мобильных приложений отличаются инструментами и требуемой базой. Поэтому абстрактной подготовки «на пентестера» недостаточно: уже на этапе практики полезно определить, какие системы вы планируете исследовать. Если интересуют корпоративные сети Windows, в Академии Кибереж (CyberYozh) есть курс «Active Directory. Пентест внутренней инфраструктуры»: в нем разбирают атаки на доменную среду и подготовку отчета на учебных стендах.
Например, пользователь интернет-магазина открывает собственный заказ по адресу /orders/123. Если изменение номера позволяет увидеть заказ другого клиента без нужных прав, это нарушение контроля доступа к объекту. Пентестер проверяет сценарий на разрешенных тестовых учетных записях и документирует результат. Такой класс ошибок связан с Broken Access Control в OWASP Top 10:2025.
Что нужно уметь:
понимать работу сетей, HTTP и веб-приложений;
пользоваться Linux и командной строкой;
разбираться в распространенных типах уязвимостей;
читать техническую документацию;
фиксировать результаты тестирования и составлять отчеты;
по мере углубления в специализацию — писать скрипты и анализировать код.
Значительная часть пентеста уходит на подготовку среды, ручные проверки и отчет. Сканер может сообщить о предполагаемой уязвимости, которая не подтвердится при проверке. Заказчику нужен обоснованный вывод, а не длинный список предупреждений.
Для пробы начните с упражнения на контроль доступа в PortSwigger Web Security Academy. Затем запишите, каким запросом проверяли доступ, что подтвердили и какую проверку должен выполнить сервер. Для системного освоения тестирования на проникновение можно рассмотреть курс Академии Кибереж «Этичный хакинг: Эпоха AI».
Проверяйте только собственные системы, специально созданные учебные стенды или инфраструктуру, на которую получено явное разрешение. Запуск сканера по произвольному публичному сайту не становится законным из-за учебных целей.
Инженер по информационной безопасности
Инженер по информационной безопасности настраивает и поддерживает техническую защиту: межсетевые экраны, средства защиты рабочих станций, права пользователей и другие механизмы. Он сотрудничает с администраторами и инфраструктурной командой; распределение обязанностей зависит от работодателя.
Пентестер проверяет, можно ли обойти защиту; инженер ИБ настраивает и поддерживает ее. В его задачи также могут входить разбор инцидентов и проверка конфигураций.
Подрядчику нужен доступ к внутреннему сервису на неделю. Инженер проверяет минимально необходимые права, задает срок действия доступа и включает аудит операций. Права администратора для такой задачи могут создать ненужный риск, если учетная запись окажется скомпрометирована.
В описании вакансии стоит уточнить специализацию: защита сетей, конечных устройств, IAM или облачной инфраструктуры. Работа инженера с сетевыми политиками отличается от сопровождения средств защиты рабочих станций, хотя должность могут называть одинаково.
Что нужно уметь:
работать с операционными системами и сетями;
понимать принципы управления пользователями и правами;
ориентироваться в настройках серверов и средств защиты;
читать технические журналы и диагностировать проблемы;
автоматизировать повторяющиеся задачи по мере необходимости.
Для первого проекта создайте на собственной Linux-машине две учетные записи с разными правами. Выясните, какие действия разрешены каждой, и объясните свои настройки.
Специалист по безопасности приложений (AppSec)
AppSec (Application Security) занимается безопасностью приложений на протяжении жизненного цикла: от проектирования и моделирования угроз до проверки кода, тестирования и исправления ошибок. Эту работу обычно ведут вместе с командами разработки.
В AppSec важны анализ архитектуры, проверки контроля доступа и ввода, оценка зависимостей, тестирование и работа с разработчиками. Используют в том числе SAST — статический анализ кода, DAST — динамическое тестирование приложения, а также ручное изучение логики.
Например, разработчик добавляет API для просмотра счетов. AppSec-специалист помогает определить, какие учетные записи могут открывать каждый счет, проверяет серверную авторизацию и предлагает автоматический тест на доступ к чужому документу. Такая работа позволяет предотвратить повторение ошибки.
AppSec подойдет как направление перехода разработчику или тестировщику, знакомому с HTTP и устройством приложений. Если опыта программирования нет, для начала полезно написать небольшой веб-сервис и разобраться в аутентификации, авторизации и работе API.
Что нужно уметь:
понимать, как устроены веб-приложения и API;
разбираться в HTTP, авторизации и управлении сессиями;
знать основные типы уязвимостей;
читать код хотя бы одного языка программирования;
понимать процесс разработки и тестирования программ.
Для первого проекта исправьте дефект контроля доступа в собственном учебном приложении или разберите безопасно воспроизводимый пример в OWASP Juice Shop. В отчете покажите причину ошибки, способ исправления и тест, который проверяет результат.
Специалист по реагированию на инциденты (Incident Response)
Событие безопасности — это наблюдаемая активность в системе, а не обязательно инцидент. В терминологии NIST SP 800-61 Rev. 3 инцидент связан с фактической или непосредственной угрозой нарушения конфиденциальности, целостности, доступности либо применимых правил безопасности. Необычный вход в учетную запись сначала нужно проверить.
Команда Incident Response определяет масштабы атаки, ограничивает последствия, устраняет причины компрометации и помогает восстановить работу систем. Подготовка процедур, взаимодействие с другими командами и разбор уроков инцидента также входят в процесс реагирования.
Сотрудник ввел пароль на фишинговой странице, и злоумышленник вошел в его аккаунт. Специалист анализирует события авторизации, помогает отозвать подозрительные сеансы, защищает связанные учетные записи и сохраняет важные цифровые следы для расследования. Конкретные действия зависят от масштаба атаки.
В некоторых организациях Incident Response входит в задачи SOC, в других за расследования отвечает отдельная команда. На стартовых позициях чаще участвуют в отдельных этапах под руководством коллег, поэтому готовность к самостоятельному реагированию нельзя обещать после краткого обучения. Для более опытных специалистов в Академии Кибереж есть программа «Hacker Point: Blue Team vs Red Team», где отдельный блок посвящен SIEM, анализу журналов и реагированию.
Что нужно уметь:
анализировать события операционных систем и сетей;
выстраивать последовательность действий по временным меткам;
собирать и сопоставлять сведения из разных источников;
понимать принципы локализации угроз;
документировать действия и результаты расследования.
Чтобы попробовать это направление, восстановите последовательность действий в учебном инциденте: как обнаружили угрозу, какие данные проверили, когда ограничили доступ и чем подтвердили устранение проблемы. Подойдет тем, кому интересны расследования и оперативные решения в условиях неполной информации.
Специалист по цифровой криминалистике (Digital Forensics)
Цифровая криминалистика (Digital Forensics) исследует следы действий на носителях, в памяти, журналах и файловых системах. Специалисты могут восстанавливать хронологию событий по артефактам, но конкретные методы выбирают под задачу: исследование памяти нужно не в каждом случае.
Например, после компрометации сервера исследователь сопоставляет время входов, запуска программ, появления файлов и сетевых соединений. Он отделяет наблюдаемые факты от гипотез и отмечает, какие данные могли быть утрачены.
Криминалистическое исследование требует бережного обращения с цифровыми доказательствами: нужно фиксировать происхождение артефактов, документировать действия и контролировать целостность. Базовые принципы подробно описаны в NIST SP 800-86; это документ 2006 года, а не исчерпывающий перечень современных инструментов.
Реагирование на инцидент направлено прежде всего на защиту организации и восстановление систем. Криминалистика помогает установить, как развивались события и какие доказательства это подтверждают. На практике обе специализации часто объединяют в команды DFIR — Digital Forensics and Incident Response.
Что нужно уметь:
понимать устройство операционных систем и файловых систем;
анализировать журналы и цифровые артефакты;
работать с инструментами исследования данных;
аккуратно фиксировать результаты;
соблюдать процедуры сохранения доказательств.
Для пробы можно получить учебный образ диска или подготовленные журналы, составить временную шкалу событий и отдельно указать, какие выводы нельзя подтвердить. Если вам интересно внимательно работать с артефактами и деталями, стоит изучить Digital Forensics глубже.
Специалист по OSINT
OSINT (Open Source Intelligence) — сбор, проверка и анализ информации из открытых источников. В информационной безопасности это метод, который используют аналитики киберугроз, расследователи и пентестеры. Отдельная вакансия OSINT-аналитика есть не у каждого работодателя.
OSINT помогает оценить публичный цифровой след организации: обнаружить связанные домены, упоминания сервисов и опубликованные технические сведения. Это не то же самое, что активное сканирование или тестирование внешней инфраструктуры.
В OSINT важны проверяемые выводы, а не количество ссылок. Найдите первоисточник, обратите внимание на дату публикации и связь ресурса с организацией, оцените надежность каждого вывода и опишите ограничения исследования.
Представим задачу: проверить, какие домены связаны с компанией. Аналитик собирает сведения из официальных публикаций, реестров и открытых технических данных, сопоставляет находки и отмечает неоднозначные связи. Обнаруженный домен еще не доказывает, что компания действительно его контролирует.
Что нужно уметь:
формулировать поисковые запросы и системно собирать сведения;
проверять источники и сопоставлять факты;
работать с таблицами и структурировать результаты;
понимать базовые принципы сетей, доменов и веб-технологий;
отличать подтвержденные факты от предположений.
Для первого проекта восстановите хронологию публичного киберинцидента по официальным сообщениям, материалам исследователей и открытым техническим данным. Если формат понравится, более глубоко изучать сбор и проверку информации можно на программе «Специалист по OSINT. Кибердетектив 2.0» Академии Кибереж.
Соблюдайте правила доступа к источникам и требования к обработке персональных данных. Публичная доступность сведений не означает, что их можно собирать любым способом или использовать без ограничений.
Специалист по облачной безопасности (Cloud Security)
В облаках защита распределена между провайдером и клиентом. Провайдер обеспечивает безопасность своей инфраструктуры, а клиент отвечает за определенные настройки, данные и доступы. Границы различаются для IaaS, PaaS и SaaS и зависят от конкретного сервиса.
Cloud Security-специалист проверяет политики доступа IAM, сетевые правила, настройки хранилищ, управление секретами и журналы событий. Он выявляет опасные конфигурации и помогает внедрять проверки, предотвращающие их повторение.
Например, сотрудник ошибочно открыл публичный доступ к документам в облачном хранилище. Специалист закрывает доступ, изучает записи обращений и предлагает автоматическую проверку конфигурации. Этот пример иллюстрирует Shared Responsibility Model, которую подробно объясняет AWS.
Что нужно уметь:
разбираться в сетях и операционных системах;
понимать управление идентификацией и доступом;
знать базовые принципы облачной инфраструктуры;
анализировать конфигурации и журналы событий;
автоматизировать проверки, если этого требует роль.
Для начала выберите одну облачную платформу: создайте тестовое хранилище, настройте разные роли и выясните, какие операции разрешены. Осваивать сразу несколько платформ необязательно.

Специалист по DevSecOps
DevSecOps встраивает проверки безопасности в разработку и эксплуатацию ПО. Инженер этого направления автоматизирует проверки в CI/CD, помогает защищать секреты и контролирует безопасность сборки и развертывания.
В CI/CD-конвейер можно встроить SAST (анализ исходного кода), SCA (проверку зависимостей), поиск секретов и анализ конфигурации инфраструктуры как кода. Эти проверки ускоряют обнаружение части проблем, но не заменяют ручную оценку архитектуры и бизнес-логики.
Разработчик случайно добавил токен доступа в репозиторий. Проверка в CI/CD обнаружила его до выпуска программы. Команда должна отозвать токен и разобраться, где он уже мог оказаться: простого удаления строки из нового коммита недостаточно. Принципы организации таких проверок описаны в OWASP DevSecOps Guideline.
Опыт разработки, DevOps или администрирования помогает понять, как устроены сборка, контейнеры и окружения. С нуля направление изучать можно, но для многих инженерных задач необходима серьезная база в инфраструктуре или программировании.
Что нужно уметь:
понимать жизненный цикл разработки программ;
использовать Linux и командную строку;
знать основы Git и автоматизации процессов;
разбираться в контейнерах и CI/CD по мере необходимости;
понимать методы проверки безопасности кода и зависимостей.
Если вам по нраву автоматизация, добавьте в учебный Git-репозиторий проверку зависимостей и поиск секретов, а затем объясните, какие проблемы эти инструменты способны пропустить. Это продемонстрирует вам характер работы лучше общего описания DevSecOps.
Специалист по управлению рисками, требованиям и соответствию (GRC)
GRC (Governance, Risk and Compliance) — управление безопасностью, рисками и соответствием требованиям. Специалисты оценивают риски, помогают организовать защитные процедуры, назначить ответственных и контролируют их исполнение.
В GRC важно понимать, что организация защищает, какие угрозы для нее существенны и кто отвечает за меры защиты. Специалист участвует в оценке рисков, поддержании внутренних правил, подготовке к аудитам и работе с применимыми требованиями.
Например, компания должна регулярно пересматривать доступ сотрудников к клиентским данным. GRC-специалист участвует в установлении процедуры, определении ответственных и проверке ее исполнения. Настраивать права в системе при этом может отдельная техническая команда.
Для работы пригодятся ISO/IEC 27001:2022 и NIST Cybersecurity Framework 2.0. Это ориентиры для управления и оценки защиты, а не автоматически обязательные требования ко всем организациям. Применимость стандартов и законов зависит от страны и отрасли.
Что нужно уметь:
анализировать процессы и возможные риски;
работать с документацией и требованиями;
четко формулировать выводы и рекомендации;
взаимодействовать с техническими и нетехническими командами;
понимать основные принципы информационной безопасности.
Попытайтесь составить реестр рисков условного сервиса: перечислите важные данные, возможные события, их последствия и меры контроля. Такое упражнение поможет понять, по вкусу ли вам разбираться в рисках и процедурах.
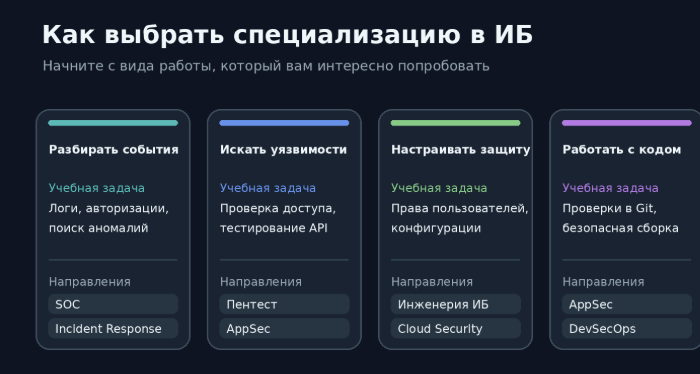
Какое направление информационной безопасности выбрать по своим интересам
Перед выбором профессии сопоставьте темы и типовые действия: разбор журналов, поиск уязвимостей, настройку доступа, работу с кодом и оценку рисков.
Если нравится разбирать подозрительные события: SOC и Incident Response
Например, возьмите десять событий входа и восстановите их хронологию: какие относятся к одному пользователю, что выглядит необычно и чего не хватает для вывода об атаке.
В конце запишите, какие дополнительные журналы помогли бы подтвердить или опровергнуть подозрения.
Если хочется искать уязвимости и проверять защиту
В учебной лаборатории удостоверьте, может ли один тестовый пользователь открыть данные другого. Пентестер проверяет защищенность работающей системы, AppSec-специалист помогает разработчикам предотвращать и исправлять такие ошибки.
Если больше интересует самостоятельный поиск слабостей, изучайте методики тестирования. Если вам нравится разбирать код, проектировать проверки и общаться с разработчиками, попробуйте AppSec. На практике эти направления пересекаются.
Если нравится настраивать системы и решать технические проблемы
Здесь ближе инженерия ИБ и облачная безопасность.
Инженерия ИБ и облачная защита. Настройте две учетные записи с различными правами на тестовой Linux-машине. Затем сравните это с настройкой ролей в учебном облаке: общие принципы одинаковы, но сервисы и способы контроля имеют отличия.
Если интересны программирование и создание приложений
AppSec или DevSecOps. В первом случае полезно читать код, разбирать требования к доступу и анализировать ошибки приложения. Во втором — строить надежный процесс сборки и проверки. Пробный проект может начинаться с простого API и продолжаться настройкой проверок в Git.
Если опыта разработки пока нет, начните с одного языка, основ Git, устройства веб-приложений и простых примеров проверки безопасности.
Если нравится исследовать информацию и восстанавливать события
Для такого интереса подойдут OSINT, цифровая криминалистика и Incident Response.
OSINT и цифровая криминалистика требуют внимательной проверки данных, но работают с разными источниками. Для OSINT можно восстановить хронологию публичного события, для Digital Forensics — собрать временную шкалу по подготовленным цифровым артефактам. Это разные занятия, даже если обе работы называют расследованиями.
Если ближе работа с документами, требованиями и процессами
В первую очередь посмотрите на GRC и аудит ИБ.
Для GRC начните с маленькой модели компании: какие данные хранятся, кто имеет к ним доступ, что произойдет при утечке и какие меры снизят риск.
Отдельно укажите, кто в такой компании должен отвечать за пересмотр прав доступа и контроль выполнения мер.
Какие навыки нужны для разных специализаций
Почти во всех технических специализациях понадобятся сети, операционные системы и понимание прав доступа. Различается глубина: SOC-аналитику важнее уметь читать события, пентестеру — понимать HTTP и логику приложений, а DevSecOps-инженеру — разбираться в CI/CD и автоматизации.
Компьютерные сети
Разберитесь, как браузер получает IP-адрес сервера через DNS, в чем отличие TCP и UDP, откуда берутся порты и как строится HTTP-запрос. Для практики откройте вкладку Network в инструментах разработчика и изучите один запрос к знакомому сайту.
Для GRC и OSINT глубина изучения зависит от задач: навыки чтения технической документации важны, но ежедневное администрирование сети требуется не всегда.
Операционные системы и Linux
В Windows и Linux стоит разобраться в учетных записях, группах, правах доступа, службах, процессах и журналах событий. Первое упражнение: создать пользователя без административных прав, ограничить доступ к каталогу и проверить результат под разными учетными записями.
Linux часто используют в серверной инфраструктуре, лабораториях и средствах автоматизации. Для начала достаточно ориентироваться в файловой системе, читать логи и выполнять простые команды. Позже можно углубляться в управление службами, сетями и скриптами. Практике настройки серверов посвящен курс Академии Кибереж «Linux CyberPunk»: в нем изучают администрирование Linux, защищенные сетевые сервисы и мониторинг.
Основы программирования
Программирование полезно в разной степени. AppSec обычно требует чтения исходного кода, пентестеру помогают скрипты для проверки гипотез, DevSecOps-инженер автоматизирует процессы. Для отдельных начальных задач SOC и GRC достаточно понимания принципов и умения работать с готовыми инструментами.
Python подойдет для первых задач с файлами, обработкой журналов и автоматизацией. Для веб-безопасности дополнительно нужны основы HTML, JavaScript, SQL и HTTP. Изучать все языки сразу нет смысла: начните с задачи, где результат можно проверить.
Первый полезный проект — прочитать строки учебного лога, отфильтровать неудачные входы и вывести время и пользователя. Важнее понять источник данных и границы такого анализа, чем написать большой скрипт.
Английский язык и техническая документация
Описание уязвимостей, руководства к инструментам и документация нередко публикуются на английском. Умение читать технические тексты помогает использовать первоисточники и разбирать ошибки, которые переведены не совсем точно.
На старте не обязательно свободно говорить на английском. Попытайтесь найти в официальной документации описание одной команды, прочитать пример применения и убедиться, что понимаете ограничения и параметры.
Навыки анализа и документирования
Отчет о проверке ценен, если из него видно, какие действия выполнялись, что удалось установить и где остаются сомнения. Особенно важно различать наблюдение, гипотезу и подтвержденную проблему: это пригодится и аналитику SOC, и пентестеру, и специалисту GRC.
Как выбрать специализацию в ИБ с учетом предыдущего опыта
Одинаковая учебная программа не подходит всем. Системному администратору проще опереться на знания сетей и операционных систем, разработчику — на опыт работы с кодом, а специалисту по аудиту — на навыки оценки процессов. Если опыта в IT нет, для первых проб подойдут небольшие задания из разных направлений.
В таблице собраны возможные первые шаги для разного опыта. Для проверки этих ориентиров найдите две-три вакансии в своем регионе.
Ваш опыт | Что попробовать | Первый учебный тест |
Разработка / QA | AppSec, DevSecOps | Найти ошибку доступа в своем API и добавить проверку |
Администрирование / DevOps | Инженерия ИБ, Cloud Security | Ограничить права двух учетных записей и проверить настройки |
Аналитика / аудит | SOC, OSINT, GRC | Составить хронологию событий или реестр рисков |
Без опыта в IT | Начальные задания SOC, OSINT, GRC | Разобрать учебный лог и проверить сведения по источникам |
Сравнение специализаций: задачи, навыки и первый шаг
Направление | Основная задача | Что освоить | Пробное задание |
SOC-аналитик | Проверка сигналов и событий | Сети, ОС, логи | Разобрать подозрительный вход |
Пентестер | Проверка защиты с разрешения | HTTP, Linux, уязвимости | Проверить доступ в лаборатории |
Инженер ИБ | Настройка средств защиты | ОС, сети, права | Настроить доступ двум пользователям |
AppSec | Безопасность приложений | HTTP, API, код | Исправить проверку прав |
Incident Response | Сдерживание и восстановление | Логи, сети, инциденты | Составить хронологию атаки |
Digital Forensics | Исследование цифровых следов | Файловые системы, артефакты | Разобрать учебный образ |
OSINT | Анализ открытых источников | Проверка данных, DNS | Сопоставить первоисточники |
Cloud Security | Защита облачных ресурсов | IAM, облака, сети | Закрыть доступ к хранилищу |
DevSecOps | Защита процессов разработки | Git, CI/CD, SCA | Настроить поиск секретов |
GRC | Риски, контроль, требования | Анализ рисков, стандарты | Составить реестр рисков |
Какие навыки работодатели проверяют у начинающих
Исследование ISC2 Cybersecurity Hiring Trends 2025 основано на ответах 929 руководителей из шести стран: Канады, Германии, Индии, Японии, Великобритании и США. 84% опрошенных сообщили, что используют практические проверки знаний и навыков при найме сотрудников начального и младшего уровня. Поэтому для кандидата полезно подготовить несколько небольших проектов, результаты которых можно объяснить на собеседовании.
Рассмотреть кандидата только с предыдущим опытом работы в ИТ согласились 90% опрошенных, только с начальной профессиональной сертификацией по ИБ — 89%, только с профильным образованием — 81%. Это доля работодателей, готовых рассматривать такие резюме, а не вероятность трудоустройства. Это данные опроса за 2024 год, опубликованные в 2025-м, Они не характеризуют автоматически российский рынок.

Как проверить выбранную специализацию до покупки курса
Перед покупкой курса сравните на практике два направления: разберите лог, настройте доступ или проверьте учебный API. Оцените, какие действия вам понравились и какие знания понадобились.
Выберите два направления для сравнения
Анализируйте ежедневные задачи в вакансиях. Описание пентеста может быть связано с веб-приложениями, а может — с внутренними сетями; в SOC одни компании предлагают первичную обработку предупреждений, другие ожидают навыков самостоятельного расследования.
Выпишите пять повторяющихся обязанностей и два инструмента из объявлений интересующего направления. Это поможет оценить, действительно ли работа совпадает с тем, что вы себе представляли.
Выполните короткое учебное задание
Выберите упражнение, которое можно закончить за один-два занятия. Для SOC — разбор учебных авторизаций; для AppSec — исправление проверки прав доступа в собственном проекте; для облаков — проверка настроек тестового хранилища; для GRC — реестр рисков условного сервиса.
Для пентеста подойдет учебная лаборатория с разрешенными проверками доступа, для OSINT — анализ открытых сообщений о публичном инциденте с сохранением первоисточников. Зафиксируйте, что проверили, какие выводы получили и какие вопросы остались.
Практикуйтесь в собственных средах и лабораториях, специально созданных для обучения. Для активной проверки чужих систем требуется разрешение владельца и согласованные границы работ.
Оцените не только результат, но и сам процесс
После упражнения сравните три вещи: понравились ли вам повседневные действия, удалось ли самостоятельно разобраться в основной задаче и хотите ли вы попробовать более сложный пример.
Было ли интересно разбираться в задаче, даже когда возникали трудности?
Хотелось ли понять причину проблемы или хотелось поскорее закончить?
Получалось ли самостоятельно искать объяснения и проверять предположения?
Понравился ли формат работы: анализ данных, настройка систем, исследование кода или работа с документацией?
Какие навыки оказалось сложнее всего освоить?
Если задание оказалось слишком сложным, определите причину: не хватает базовых знаний, непонятна документация или сам формат работы неинтересен.
Используйте учебные платформы и официальные материалы
Выбирайте материалы под конкретную задачу: сравнение направлений, анализ логов, веб-тестирование или оценку рисков. Уточняйте сложность и правила учебной площадки.
Сначала можно сравнить описания ролей и навыков на двух официальных ресурсах:
NIST NICE Framework — актуальное описание рабочих ролей, задач, знаний и навыков. Он помогает сравнить требования к специалистам, но не заменяет чтение реальных вакансий.
NICCS Career Pathways Roadmap — интерактивное сравнение до пяти рабочих ролей, общих навыков и возможных переходов. На момент проверки инструмент основан на компонентах NICE версии 2.0.0, то есть его данные старше актуальной классификации 2.2.0.
Выберите в Roadmap несколько ролей и просмотрите, какие навыки пересекаются. Затем посмотрите требования в свежих вакансиях: официальная классификация показывает содержание работы, но не условия найма на конкретном рынке.
Как составить план обучения после выбора направления
Удобно двигаться в четыре этапа: освоить базу, перейти к профильной практике, собрать портфолио и сверить навыки с вакансиями.
Первый этап: освоить общую техническую базу
Изучите сети, операционные системы, управление доступом и базовые инструменты выбранного направления. Например, для SOC полезно прочитать несколько журналов событий, а для пентеста — понять HTTP-запросы и серверную авторизацию.
Каждую тему заканчивайте практической проверкой. После DNS попробуйте посмотреть записи выбранного домена; после изучения прав доступа — настроить их в тестовой системе.
Второй этап: перейти к профильным темам
Не тратьте время на одинаково подробное изучение всех инструментов ИБ: выбирайте те, которые встречаются в задачах вашей целевой роли.
Для SOC это будут журналы, SIEM и методы обнаружения атак; для пентеста — методика разрешенного тестирования веб-приложений; для AppSec — код, модели угроз и тесты; для GRC — реестр рисков и контрольные процедуры. Общее обучение по сетям, Linux и основам защиты предлагает программа Академии Кибереж «Специалист по информационной безопасности».
Перед покупкой профильного курса проверьте, есть ли в программе практика именно по выбранным задачам. Для облачной безопасности важны IAM, облачные сети и конфигурации; для SOC — анализ реальных форматов журналов; для пентеста — разрешенные лабораторные проверки и подготовка отчетов.
Третий этап: собрать портфолио
В портфолио важнее показать ход решения, чем перечислить знакомые инструменты: исходные данные, ваши действия, найденную проблему и проверенный результат.
В зависимости от направления это могут быть:
отчет по анализу учебного инцидента;
разбор лабораторной задачи с описанием найденной уязвимости и способа исправления;
скрипт для обработки тестовых данных;
описание безопасной конфигурации учебной системы;
карта рисков условной компании;
исследование открытых источников с проверяемыми ссылками.
Для каждого проекта укажите условия, свои действия, результат и ограничения. Удалите пароли, токены, персональные данные и материалы, публикация которых запрещена правилами лаборатории.
Четвертый этап: сверить знания с требованиями вакансий
Когда сможете выполнить типовое учебное задание без подсказок, сравните проект с требованиями начальных вакансий. Выделите общие навыки и конкретные пробелы, которые можно устранить следующей практикой.
Слова Junior и Trainee не гарантируют, что компания берет кандидатов без опыта. Читайте обязанности, требования к предыдущей работе и наличие наставника. Некоторые технические специализации чаще открываются людям после опыта в разработке или администрировании.
Если планируете учиться или работать за рубежом, дополнительно проверяйте язык программы, признание квалификации, стажировки, требования к допускам и право на трудоустройство. Название диплома не заменяет конкретных навыков и локальных требований.
Какие ошибки мешают выбрать специализацию
Выбирать профессию только по зарплате
Зарплата зависит от региона, опыта, отрасли и ответственности. Даже вакансии с одинаковым названием могут отличаться по задачам и уровню оплаты.
Сначала сравните задачи и диапазоны оплаты в интересующем регионе, но не делайте вывод о профессии только по максимальной зарплате из объявления. Проверьте, есть ли в выбранной сфере стажировки и вакансии с посильными требованиями.
Считать, что пентест — единственный путь в кибербезопасность
Пентест заметен благодаря соревнованиям и лабораториям, но реальная информационная безопасность включает мониторинг, настройку защиты, работу с разработчиками, цифровые расследования, облачную инфраструктуру и управление рисками.
Если вам не нравится искать уязвимости, попробуйте анализ учебных событий или инженерную настройку доступа.
Изучать слишком много направлений одновременно
Попытка одновременно освоить пентест, облачную безопасность, цифровую криминалистику и программирование может привести к тому, что ни в одной области не появится уверенных практических навыков.
Покупать курс, не изучив программу
Выясните до оплаты, какие базовые знания предполагают, какие лаборатории входят в программу, кто проверяет задания, какие проекты можно показать работодателю и предусмотрена ли обратная связь. Не выбирайте курс только по обещанному сроку трудоустройства.
Сертификат подтверждает обучение или сдачу экзамена, но сам по себе не означает готовность к работе. Сверьте программу с задачами вакансий и заранее убедитесь, сможете ли вы объяснить результаты лабораторного проекта.
Игнорировать базовые знания
Без понимания сетей, операционных систем и прав доступа трудно оценивать сигналы средств защиты. Например, SIEM может отметить вход как подозрительный, но аналитик должен проверить контекст и исключить ложное срабатывание.
Чередуйте изучение базовых принципов с небольшими лабораторными заданиями. Это позволит понять, чего именно не хватает, вместо бесконечной подготовки «на всякий случай».
Оценивать способности по первой неудаче
Первая неудача в лаборатории чаще показывает пробел в знаниях, чем неподходящую профессию. Сначала выясните причину ошибки.
Попробуйте повторить упражнение после изучения недостающей команды или настройки и сопоставьте результат.
Чек-лист: как понять, что специализация выбрана обоснованно
Перед тем как переходить к углубленному обучению, проверьте себя по нескольким пунктам.
Я понимаю, какие задачи выполняют специалисты выбранного направления.
Я изучил не только описание профессии, но и несколько вакансий.
Я представляю, какие базовые знания мне нужны.
Я попробовал хотя бы одно практическое задание в учебной среде.
Я понимаю, какие навыки пока отсутствуют и как их развивать.
Я могу назвать один-два проекта, которые хочу выполнить для портфолио.
Я представляю, какие смежные направления могут пригодиться в дальнейшем.
Я выбрал реалистичный план обучения, который можно совмещать с работой или учебой.
Невыполненные пункты можно превратить в задачи на ближайшую неделю.
Что делать после выбора специализации
После первых учебных заданий выберите одно направление на ближайший проект. Сверьте типовые задачи с вакансиями и подумайте, как показать результат работодателю.
Если позже вы смените специализацию, знания сетей, Linux, управления доступом и анализа данных часто пригодятся в другой роли. Переход требует доучивания, но не обязательно возвращает вас в самую начальную точку.